Auteur: admin

  • ISO 9001 documentatie vereenvoudigd: Wat moet je écht vastleggen?

    ISO 9001 documentatie vereenvoudigd: Wat moet je écht vastleggen?

    Als je bezig bent met ISO 9001, komt vroeg of laat die ene, veelgestelde vraag voorbij: Wat moet ik nu precies documenteren? Zeker in kleinere organisaties leeft vaak het idee dat je álles op papier moet hebben. Met dikke handboeken, eindeloze procedures en een archief aan Excel bestanden tot gevolg. Maar goed nieuws: dat beeld klopt niet (meer). In deze blog nemen we je mee in wat ISO 9001 écht vraagt op het gebied van documentatie – en hoe je dat slim en beheersbaar aanpakt.

    Even opfrissen: Wat is ISO 9001 ook alweer?

    ISO 9001 is dé internationale standaard voor kwaliteitsmanagement. De norm helpt organisaties om processen beter in te richten, klanttevredenheid te verhogen en continu te verbeteren. Het draait hierbij niet alleen om het eindproduct of de dienst, maar juist om hoe je die levert: van offerte tot levering en van klacht tot verbetering.

    Voor veel kleinere bedrijven betekent dit een eerste stap naar meer structuur. En hoewel het behalen van certificering belangrijk kan zijn voor aanbestedingen of klantvertrouwen, is ISO 9001 vooral waardevol als praktische leidraad voor slimmer werken.

    Wat vraagt ISO 9001 aan documentatie?

    Volgens ISO 9001 moet je documentatie ‘passend’ zijn aan je organisatie. Dat betekent dus níet dat elk proces tot in detail beschreven hoeft te worden. De norm vraagt enkele verplichte documenten en registraties, zoals:

    • Het kwaliteitsbeleid
    • De kwaliteitsdoelstellingen
    • Een beschrijving van de processen en hun interacties
    • Bewijs dat processen worden uitgevoerd zoals gepland (bijv. auditverslagen of meetresultaten)

    Daarnaast vraagt ISO 9001 dat je zelf bepaalt wat je verder vastlegt, op basis van de aard van je activiteiten, risico’s, complexiteit en competentieniveau van je medewerkers. Met andere woorden: documenteer wat nodig is om kwaliteit te borgen – niet meer en niet minder.

    Een voorbeeld: Een bouwbedrijf met 10 medewerkers hoeft zijn werkprocessen niet op dezelfde manier vast te leggen als een multinational. Waar de één genoeg heeft aan een korte werkinstructie op één A4’tje, heeft de ander een volledige workflow met controles nodig.

    Meer hierover lees je ook in onze eerdere blog: ISO 9001-certificering voor MKB: Eenvoudig in 6 stappen

    Hoe een GRC-tool als CompliTrack je helpt

    Het vastleggen van processen, bewaken van documenten en opvolgen van acties kan snel een rommeltje worden – zeker als je werkt met gedeelde mappen en Excel-sheets. Dat is precies waar CompliTrack het verschil maakt.

    Met onze GRC-oplossing kun je:

    1. Beleidsdocumenten centraal beheren en koppelen aan specifieke processen of afdelingen
    2. Periodieke controles instellen, zodat je nooit meer vergeet om een document te herzien of goed te keuren.
    3. Interne audits plannen en vastleggen, inclusief acties en opvolging – allemaal op één plek.

    Een mooi voorbeeld hiervan is een klant uit de installatiebranche. Zij gebruikten eerst losse Word-documenten op een gedeelde schijf, wat leidde tot verwarring over de juiste versies. Sinds ze CompliTrack gebruiken, is elk beleidsdocument gekoppeld aan een proces, en krijgen verantwoordelijken automatisch een melding wanneer documenten herzien moeten worden. Resultaat: tijdwinst, minder fouten én een gestructureerde voorbereiding op de externe audit.

    Meer lezen over hoe GRC-software helpt bij kwaliteitsbeheer? Bekijk ook eens: Waarom GRC-software de sleutel is tot effectief kwaliteitsbeheer

    Tot slot: documenteer slim, niet veel

    Laat je dus niet gek maken door de gedachte dat je alles moet vastleggen. ISO 9001 vraagt om beheersing niet bureaucratie. En daar kun je met de juiste aanpak én tooling perfect invulling aan geven.

    Ben je benieuwd hoe CompliTrack jouw organisatie kan helpen met praktische ISO 9001-documentatie, zonder gedoe?

    Neem dan contact met ons op – we denken graag met je mee.

  • Wat is een ISMS? De basis van informatiebeveiliging uitgelegd

    Wat is een ISMS? De basis van informatiebeveiliging uitgelegd

    Wanneer je je als organisatie gaat verdiepen in informatiebeveiliging of ISO 27001, kom je al snel de term ISMS tegen. Wat is een ISMS eigenlijk precies, en waarom zou jouw organisatie – hoe klein ook – hiermee aan de slag moeten?

    In deze blog leggen we op een toegankelijke manier uit wat een ISMS is, wat het te maken heeft met de ISO 27001-norm en hoe een tool zoals CompliTrack je hierbij kan ondersteunen – óók als certificering nog ver weg lijkt.

    Wat is een ISMS?

    ISMS staat voor Information Security Management System, oftewel: een managementsysteem voor informatiebeveiliging. Dat klinkt misschien iets dat alleen voor grote bedrijven of IT-afdelingen is weggelegd, maar het tegendeel is waar. Juist kleinere organisaties profiteren enorm van een ISMS – mits het praktisch en behapbaar is ingericht.

    Een ISMS is geen software op zichzelf, maar een verzameling van maatregelen, afspraken en processen die ervoor zorgen dat jouw bedrijfsinformatie goed beveiligd is. Denk aan:

    • Techniek: firewalls, antivirus, back-ups, toegangsbeheer.
    • Organisatie: procedures, processen, leveranciersbeheer, beleid.
    • Mensen: bewustwording, gedrag, meldplicht bij incidenten.

    Een goed werkend ISMS kijkt dus verder dan IT alleen. Het helpt om risico’s op het gebied van informatiebeveiliging gestructureerd aan te pakken. En nee – je hoeft er niet per se ISO-gecertificeerd voor te zijn. Sterker nog: ook zonder certificaat kun je met een ISMS laten zien dat je informatie serieus neemt.

    Praktijkvoorbeeld: Een klein accountantskantoor verwerkt privacygevoelige klantgegevens. Door met een ISMS te werken, leggen ze vast wie toegang heeft tot welke data, hoe ze omgaan met datalekken, en hoe medewerkers omgaan met phishing-e-mails.

    ISMS en ISO 27001: hoe zit dat?

    Veel organisaties koppelen een ISMS automatisch aan ISO 27001. Niet gek, want deze internationale norm is dé standaard voor informatiebeveiliging. ISO 27001 beschrijft wat je als organisatie moet regelen op het gebied van informatiebeveiliging, en een ISMS is het middel waarmee je dat inricht.

    Wat is ISO 27001?

    ISO 27001 is een norm die helpt bij het systematisch beheren van informatiebeveiligingsrisico’s. Het is toepasbaar op elke organisatie – groot of klein – en stelt eisen aan hoe je informatie beschermt tegen misbruik, verlies of onbevoegde toegang.

    Certificering is niet verplicht, maar het helpt wel om aan klanten of partners aan te tonen dat je serieus omgaat met informatiebeveiliging.

    Meer lezen? Bekijk onze eerdere blog: ISO 27001 is geen eindpunt: Zo blijf je compliant zonder gedoe

    Van risicoanalyse naar beheersmaatregelen: de rol van Annex A

    Een van de kernonderdelen van ISO 27001 is dat je risico’s op het gebied van informatiebeveiliging identificeert, beoordeelt én aanpakt. Maar hoe bepaal je welke maatregelen je moet nemen?

    Daar komt de Annex A van ISO 27001 om de hoek kijken.

    Wat is Annex A

    Annex A is een bijlage van ISO 27001 waarin 93 beheersmaatregelen (controls) staan verdeeld over vier thema’s:

    1. Organisatorische maatregelen (bijv. beleid, rollen, leveranciersbeheer)
    2. Mensenmaatregelen (bijv. bewustwording, training)
    3. Fysieke maatregelen (bijv. toegangsbeveiliging, apparatuur)
    4. Technologische maatregelen (bijv. versleuteling, logging, antivirus)

    Deze maatregelen zijn een soort “toolbox”: je hoeft ze niet allemaal te implementeren, maar je moet wel bewust bepalen welke relevant zijn op basis van jouw risicoanalyse.

    Hoe werkt de koppeling in de praktijk?

    1. Je voert een risicoanalyse uit
      Je identificeert bedreigingen en kwetsbaarheden, bepaalt de impact en kans, en kent een risicoscore toe.
    2. Je bepaalt of het risico acceptabel is
      Is het risico te hoog? Dan moet je actie ondernemen
    3. Je selecteert passende beheersmaatregelen
      Hierbij kijk je naar controls uit de Annex A die het risico kunnen mitigeren. Dit leg je vast in een Statement of Applicability (SoA), waarin je per maatregel aangeeft of je deze toepast (en waarom wel of niet).

    Praktijkvoorbeeld: Je risicoanalyse laat zien dat medewerkers gevoelig zijn voor phishing. De Annex A bevat een control over security awareness training. Je besluit die maatregel toe te passen, en neemt dit op in je SoA.

    Hoe helpt CompliTrack hierbij?

    In CompliTrack kun je:

    • Risico’s vastleggen en koppelen aan beheersmaatregelen.
    • Beheersmaatregelen uit de Annex A beheren en afvinken.
    • Jouw SoA opstellen en actueel houden.
    • Zien welke risico’s onvoldoende gemitigeerd zijn.
    • Verbeteracties starten als aanvullende controls nodig zijn.

    Zo ontstaat er een directe en traceerbare link tussen risico’s en maatregelen, volledig in lijn met ISO 27001.

    Meer weten over risicoanalyses? Lees onze blog: De risicoanalyse: Een onmisbaar instrument voor elke ondernemer.

    Hoe helpt CompliTrack bij het opzetten van een ISMS?

    Of je nu ISO 27001-certificering wilt behalen of gewoon grip wil op je informatiebeveiliging – CompliTrack helpt je om gestructureerd én overzichtelijk te werken.

    Met CompliTrack kun je o.a.:

    • Risicoanalyses uitvoeren en automatisch koppelen aan mitigerende maatregelen
    • Incidenten en gebeurtenissen registreren, inclusief verbeteracties
    • Audits plannen, uitvoeren en vastleggen
    • Maatregelen en documenten beheren binnen één centraal systeem
    • Taken toewijzen en opvolgen, zodat niets blijft liggen

    Praktijkvoorbeeld: Een zorgorganisatie gebruikt CompliTrack om interne audits uit te voeren en bevindingen direct om te zetten in verbetermaatregelen. Zo bouwen ze stap voor stap aan een volwassen ISMS.

    En misschien wel het belangrijkste: CompliTrack is laagdrempelig en betaalbaar, juist ook voor MKB’s en kleine organisaties die niet met dure GRC-systemen willen werken.

    Conclusie: Begin klein, maar begin wél

    Een ISMS hoeft niet ingewikkeld of duur te zijn. Het gaat erom dat je bewuste keuzes maakt over hoe je met informatie omgaat, en dat je dit structureel aanpakt. ISO 27001 kan hierbij richting geven, maar ook zonder certificering is het opzetten van een ISMS al een waardevolle stap.

    Wil je weten hoe CompliTrack jou kan helpen bij het opzetten of verbeteren van een ISMS? Of ben je benieuwd hoe jouw organisatie ervoor staat op het gebied van informatiebeveiliging?

    Neem vrijblijvend contact met ons op via de contactpagina. We denken graag met je mee.

  • Hoe ISO 9001 en ISO 27001 elkaar versterken: Kwaliteit en veiligheid hand in hand

    Hoe ISO 9001 en ISO 27001 elkaar versterken: Kwaliteit en veiligheid hand in hand

    Ben je bezig met ISO-certificering – of ben je al gecertificeerd voor bijvoorbeeld ISO 9001 of ISO 27001 – en denk je eraan om meerdere normen te combineren? Dan is deze blog voor jou. Kwaliteitsmanagement en informatiebeveiliging lijken op het eerste gezicht twee verschillende werelden, maar in de praktijk versterken ze elkaar juist enorm. Zeker als je werkt met een geïntegreerd systeem en de juiste ondersteuning, zoals een GRC-tool.

    In deze blog lees je:

    • Wat ISO 9001 en ISO 27001 precies zijn
    • Hoe deze normen van elkaar verschillen én elkaar aanvullen
    • Wat een Integrated Management System (IMS) is
    • Hoe je met een GRC-tool zoals CompliTrack tijd en moeite bespaart

    Wat is ISO 9001?

    ISO 9001 is dé internationale standaard voor kwaliteitsmanagement. Het doel? Zorgen dat je producten of diensten continu aan de verwachtingen van klanten voldoen – en dat je processen steeds beter worden. ISO 9001 helpt je om grip te krijgen op je bedrijfsvoering, klantgericht te werken en continu te verbeteren. Het is een breed toepasbare norm die voor vrijwel elk type organisatie waardevol is.

    Wat is ISO 27001?

    Waar ISO 9001 draait om kwaliteit, richt ISO 27001 zich op informatiebeveiliging. Deze norm helpt je om risico’s zoals datalekken, cyberaanvallen of onveilige interne processen te beheersen. ISO 27001 geeft je een structuur voor het opzetten van een Information Security Management System (ISMS). Hiermee toon je aan dat je organisatie vertrouwelijk, integer en beschikbaar met informatie omgaat.

    Wat zijn de verschillen?

    Hoewel beide normen uit dezelfde ISO-familie komen, hebben ze elk hun eigen focus:

    AspectISO 9001ISO 27001
    DoelKwaliteit en klanttevredenheidInformatiebeveiliging en risicobeheersing
    SysteemKwaliteitsmanagementsysteem (KMS)Informatiebeveiligingsmanagementsysteem (ISMS)
    MeetmethodenKlantfeedback, KPI’s, afwijkingenRisicoanalyses, beveiligingsmaatregelen
    ToepassingAlle soorten processenInformatie(verwerkende) processen

    Waar raken de normen elkaar?

    Ondanks de verschillende doelen, hebben ISO 9001 en ISO 27001 ook veel overeenkomsten. Beide zijn gebaseerd op de Harmonized Structure, een uniforme opbouw voor moderne ISO-normen. Hierdoor gebruiken ze dezelfde hoofdstukindeling en terminologie. Denk aan:

    • De context van de organisatie
    • Leiderschap en betrokkenheid
    • Risico-gebaseerde planning
    • Ondersteuning (zoals bewustzijn en communicatie)
    • Operationele uitvoering
    • Evaluatie van prestaties
    • Continue verbetering

    Een belangrijk raakvlak is bijvoorbeeld de risicoanalyse. Voor ISO 27001 beoordeel je de risico’s op verlies of misbruik van informatie. Bij ISO 9001 kijk je onder meer naar risico’s die klanttevredenheid kunnen beïnvloeden. Door deze risicoanalyses te combineren in één overzicht, werk je efficiënter én vollediger. In de blog De risicoanalyse: Een onmisbaar instrument voor elke ondernemer (10 september 2024) lees je hoe je een risicoanalyse effectief inzet binnen je organisatie.

    Wat is een Integrated Management System (IMS)?

    Een Integrated Management System (IMS) combineert de eisen van verschillende normen in één werkbaar systeem. Heb je al ISO 9001 en wil je ISO 27001 toevoegen (of andersom)? Dan hoef je niet alles opnieuw op te bouwen. Met een IMS kun je bijvoorbeeld:

    • Eén gezamenlijke risicoanalyse uitvoeren
    • Processen voor documentbeheer of interne audits combineren
    • Beleid en doelstellingen integreren
    • Rapportages en managementreviews centraliseren

    Ook interne audits kun je slim combineren. In plaats van aparte audits per norm, kun je één gecombineerde audit uitvoeren waarbij je kijkt naar kwaliteit én informatiebeveiliging. In de blog Interne audit ISO 9001: De sleutel tot een effectief kwaliteitsmanagementsysteem (2 februari 2025) lees je hoe zo’n interne audit er praktisch uitziet.

    Hoe helpt CompliTrack bij het opzetten van een IMS?

    Het opzetten en beheren van meerdere normen kan overweldigend lijken. Maar met de juiste tooling is het verrassend overzichtelijk. CompliTrack is speciaal ontworpen om kleinere organisaties te helpen bij het beheer van ISO-normen, zonder dat je meteen een compliance-team nodig hebt.

    Met CompliTrack kun je:

    • Normen combineren in één systeem – ISO 9001, ISO 27001 en andere normen beheer je in één overzicht.
    • Risicoanalyses samenvoegen – Voorkom dubbel werk door risico’s voor kwaliteit, informatiebeveiliging en andere normen te registreren in één centrale omgeving. Meer hierover lees je in de blog “Van risicoanalyse naar actie: Hoe je risico’s daadwerkelijk beheerst” (2 maart 2025).
    • Documenten en registraties organiseren – Alle procedures, beleidsstukken en bewijzen op één plek, met versiebeheer en toegangsrechten.
    • Acties en opvolging beheren – Zie in één oogopslag wie wat moet doen en wanneer. Ook handig voor het plannen van audits en opvolging van verbeteracties.
    • Continue verbetering stimuleren – Door trends en herhalende issues inzichtelijk te maken, werk je stap voor stap aan betere processen.

    Dankzij de heldere structuur en vriendelijke prijs is CompliTrack een laagdrempelige oplossing voor organisaties die serieus aan de slag willen met ISO – zonder onnodige complexiteit.

    Klaar voor de volgende stap?

    Werk je al met ISO 9001 of ISO 27001, of overweeg je een extra certificering? Door normen slim te integreren en ondersteund te worden met een praktische GRC-tool zoals CompliTrack, maak je het jezelf een stuk makkelijker.

    Wil je weten hoe CompliTrack jouw organisatie helpt bij het combineren van ISO-normen en het opzetten van een efficiënt IMS?

    Neem vandaag nog contact met ons op via de contactpagina en we helpen je graag verder!

  • Van DPIA tot PIA: Privacybeoordelingen begrijpelijk uitgelegd

    Van DPIA tot PIA: Privacybeoordelingen begrijpelijk uitgelegd

    Wanneer je werkt met persoonsgegevens, is het belangrijk om stil te staan bij de risico’s voor de privacy van betrokkenen. Zeker voor organisaties die werken aan certificering volgens ISO 27701 – de privacy uitbreiding op ISO 27001 – zijn privacy impact assessments (PIA’s) en data protection impact assessments (DPIA’s) cruciale instrumenten. Maar wat is nu eigenlijk het verschil? Wanneer voer je welke uit? En hoe helpt een GRC-tool zoals CompliTrack je hierbij?

    DPIA en PIA: wat is het verschil?

    Laten we bij het begin beginnen.

    PIA staat voor Privacy Impact Assessment. Dit is een breed begrip dat verwijst naar een beoordeling van privacyrisico’s binnen een project, proces of systeem waarin persoonsgegevens worden verwerkt. Het doel van een PIA is om inzicht te krijgen in privacyrisico’s, en deze waar mogelijk te mitigeren.

    DPIA is een specifieke vorm van een PIA, namelijk een Data Protection Impact Assessment, zoals voorgeschreven door de Algemene Verordening Persoonsgegevens (AVG). Een DPIA is verplicht in situaties waarin gegevensverwerkingen waarschijnlijk een hoog risico inhouden voor de rechten en vrijheden van natuurlijke personen. Denk bijvoorbeeld aan grootschalige monitoring, profiling of verwerking van gevoelige gegevens.

    Wat zegt de AVG over DPIA’s?

    De AVG (artikel 35) stelt duidelijke eisen aan een DPIA:

    • Een systematische beschrijving van de verwerkingen.
    • De doeleinden van de verwerking.
    • De gerechtvaardigde belangen van de verwerkingsverantwoordelijke.
    • Een beoordeling van de noodzaak en proportionaliteit.
    • Een analyse van risico’s voor betrokkenen.
    • De beoogde maatregelen om deze risico’s te beperken.

    De Autoriteit Persoonsgegevens biedt bovendien een lijst met verwerkingen waarvoor een DPIA verplicht is.

    TIP: Kijk ook eens naar de blog van 15 december 2024 over Business Impact Analyses, waarin het beoordelen van gevolgen al aan bod kwam in bredere context.

    De koppeling met ISO 27701

    ISO 27701 bouwt voort op ISO 27001 en biedt een raamwerk voor het beheren van persoonsgegevens binnen een informatiebeveiligingsmanagementsysteem (ISMS). In tegenstelling tot de AVG, die juridisch bindend is, is ISO 27701 een normatief raamwerk. Het vereist geen specifieke DPIA, maar stelt wél dat organisaties moeten kunnen aantonen hoe zij privacyrisico’s beheersen.

    Concreet stelt ISO 27701:

    • Dat je privacyrisico’s systematisch moet identificeren
    • Dat je moet documenteren hoe deze risico’s worden beoordeeld.
    • Dat je passende technische en organisatorische maatregelen neemt.
    • Dat je betrokkenen informeert en hun rechten respecteert.

    Een goede DPIA of PIA helpt dus aantoonbaar bij het voldoen aan ISO 27701 – én aan de AVG.

    In vijf stappen naar een effectieve DPIA of PIA

    Hieronder een praktisch stappenplan voor het uitvoeren van een PIA of DPIA, waarmee je als organisatie direct aan de slag kunt:

    1. Breng de gegevensverwerking in kaart

    Start met een beschrijving van de gegevensverwerking:

    • Welke gegevens worden verzameld?
    • Voor welk doel?
    • Wie heeft toegang?
    • Hoe lang worden de gegevens bewaard?

    Gebruik bij voorkeur een verwerkingsregister als basis. Binnen CompliTrack kun je hiervoor eenvoudig een template aanmaken in je documentatiebeheer.

    2. Beoordeel de noodzaak en proportionaliteit

    Is het echt nodig om deze gegevens te verwerken? Kun je het doel ook bereiken met minder of andere gegevens? Dit helpt je om ‘privacy by design’ toe te passen – een belangrijk principe binnen zowel de AVG als ISO 27701.

    Effectief risicobeheer met CompliTrack

    3. Analyseer de risico’s

    Hier inventariseer je de mogelijke risico’s voor betrokkenen. Denk aan:

    • Onrechtmatige toegang (datalek)
    • Misbruik van gevoelige informatie
    • Reputatieschade
    • Discriminatie of uitsluiting

    Maak gebruik van een risciomatrix zoals ook besproken in de blog van 10 september over risicoanalyse, om kans en impact te bepalen.

    4. Stel beheersmaatregelen op

    Denk aan versleuteling, pseudonimisering, toegangscontrole of het beperken van bewaartermijnen. Maak je maatregelen concreet en wijs verantwoordelijken toe.

    5. Documenteer en evalueer

    Een goede DPIA is geen momentopname, maar een levend document. Herzie deze periodiek, bijvoorbeeld jaarlijks of bij grote wijzigingen.

    Binnen CompliTrack kun je deze herziening eenvoudig borgen via de audit- of takenmodule. Zo voorkom je dat evaluaties vergeten worden en blijf je aantoonbaar compliant.

    Hoe helpt GRC-software zoals CompliTrack?

    Voor veel kleinere organisaties is het uitvoeren van een volledige DPIA best een uitdaging. GRC-software zoals CompliTrack maakt dit proces behapbaar:

    • Takenbeheer: begeleid het hele PIA- of DPIA-proces stapgewijs, inclusief notificaties en verantwoordingsstappen.
    • Auditmodule: plan en volg periodieke evaluaties van uitgevoerde PIA’s en bewaak de follow-up op verbetermaatregelen.
    • Documentbeheer: leg PIA’s en DPIA’s gestructureerd vast, gekoppeld aan processen of projecten.
    • Risicobeheer: gebruik bestaande risicomatrices voor impactanalyse van privacyrisico’s – afgestemd op jouw ISO-framework.

    Zo wordt privacyrisicobeheer geen losse exercitie, maar een geïntegreerd onderdeel van je bredere GRC-aanpak. Dat sluit ook naadloos aan op eerdere inzichten uit de blog van risicoanalyse naar actie van 2 maart 2025.

    Klaar om jouw privacybeheer te professionaliseren?

    Wil je aan de slag met privacy impact assessments, maar weet je niet waar te beginnen? Of wil je weten hoe CompliTrack jouw organisatie concreet kan ondersteunen bij ISO 27701 en AVG-compliance?

  • Wat als het licht uitgaat? Lessen uit de grote stroomstoring in Spanje en Portugal

    Wat als het licht uitgaat? Lessen uit de grote stroomstoring in Spanje en Portugal

    Afgelopen week werden miljoenen mensen in Spanje en Portugal getroffen door een grootschalige stroomstoring. Metro’s vielen stil, verkeerslichten werkten niet meer, luchthavens raakten ontregeld en winkels moesten noodgedwongen sluiten. De chaos was compleet, en het economische en maatschappelijke effect enorm.

    Hoewel Nederland bekend staat om een stabiel elektriciteitsnet, laat dit soort incidenten zien dat grootschalige uitval geen ondenkbaar scenario is. Ook hier kunnen cyberaanvallen, technische storingen of extreem weer voor flinke verstoringen zorgen. De vraag is dus niet óf, maar wanéér jouw organisatie ermee te maken krijgt – en hoe goed je dan voorbereid bent.

    Kwetsbaarheid in beeld

    Een stroomstoring raakt in één klap meerdere processen: ICT-systemen, communicatie, productie, veiligheid en dienstverlening. Zonder voorbereiding loop je het risico dat je bedrijf volledig stilvalt, met schade aan je reputatie én je bedrijfsvoering. Zeker in sectoren zoals zorg, logistiek of productie kan dat ernstige gevolgen hebben.

    Juist daarom is bedrijfscontinuïteit een onderwerp dat meer aandacht verdient. In onze eerdere blog over ISO 22301: Basis voor effectieve bedrijfscontinuïteit en veerkracht leggen we uit hoe je als organisatie de juiste maatregelen kunt nemen om voorbereid te zijn op dit soort verstoringen.

    Wat kun je nu al doen?

    Om veerkrachtig te zijn in geval van een stroomstoring, kun je vandaag al beginnen met een aantal praktische stappen:

    • Breng je kritische processen in kaart via een Business Impact Analyse (BIA).
    • Ontwikkel of actualiseer je Business Continuity Plan (BCP) – met duidelijke rollen, scenario’s en herstelstrategieën.
    • Voer een risicoanalyse uit, specifiek gericht op uitval van essentiële voorzieningen zoals elektriciteit en internet. In onze blog Effectieve risicoanalyse: Van inventarisatie tot mitigerende maatregelen lees je hoe je hier gestructureerd mee aan de slag gaat.
    • Test je plannen periodiek en train je medewerkers in hoe te handelen bij uitval.
    • Zorg voor noodvoorzieningen zoals offline werkinstructies, back-up systemen en communicatiekanalen.

    Wees de storing voor

    De stroomstoring in Spanje en Portugal is een wake-upcall. Organisaties die hun continuïteit serieus nemen, maken vandaag plannen voor morgen. Want veerkracht is geen toeval, het is het resultaat van bewust beleid, slimme voorbereiding en regelmatige oefening.

    Wil je weten hoe jouw organisatie zich beter kan voorbereiden op dit soort risico’s? Neem dan vrijblijvend contact met ons op via de contactpagina – we denken graag met je mee.
  • Effectieve risicoanalyse: Van inventarisatie tot mitigerende maatregelen

    Effectieve risicoanalyse: Van inventarisatie tot mitigerende maatregelen

    Een risicoanalyse is niet alleen een verplicht nummertje voor ISO-certificeringen als ISO 27001 of ISO 9001. Een écht goede risicoanalyse helpt je om bewuste keuzes te maken, je bedrijfsvoering te versterken en onaangename verrassingen voor te zijn. Maar een overzicht van risico’s is pas het begin. De echte kracht zit in het vertalen van risico’s naar concrete acties en beheersmaatregelen.

    In deze blog neem ik je stap voor stap mee hoe je dat doet — en hoe een slimme GRC-tool zoals CompliTrack jouw organisatie kan ondersteunen bij effectief risicomanagement.

    Wat houdt een goede risicoanalyse in?

    Kort gezegd: een goede risicoanalyse brengt in kaart:

    • Welke risico’s je loopt
    • Hoe groot deze risico’s zijn
    • Wat je eraan gaat doen

    Het draait dus om drie kernstappen:

    1. Inventariseren: Welke risico’s zijn er?
    2. Beoordelen: Hoe waarschijnlijk zijn ze, en wat is de impact?
    3. Mitigeren: Welke acties en maatregelen zet je in?

    Belangrijk daarbij: blijf niet hangen in dikke rapporten of eindeloze Excel-lijsten. Een risicoanalyse moet vooral praktisch, helder en werkbaar zijn.

    Wil je meer over de basis weten? Lees dan: De risicoanalyse: een onmisbaar instrument voor elke ondernemer (10 september 2024)

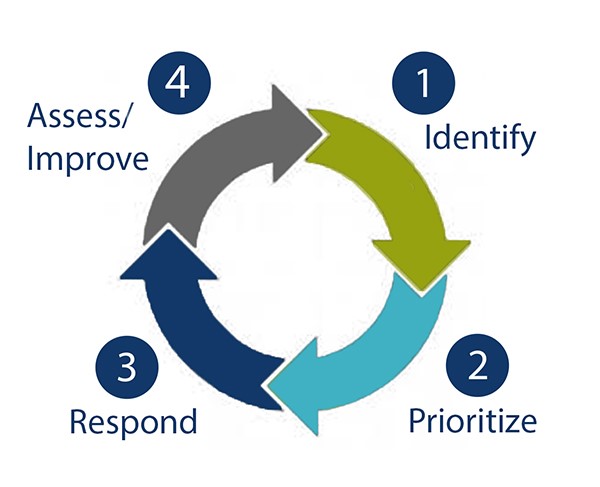
    De cyclus van risicobeheer

    Stap 1: Risico’s inventariseren

    Inventariseren begint breed. Kijk naar verschillende invalshoeken: interne processen, leveranciers, technologie, mesnen en wet- en regelgeving.

    Bijvoorbeeld:

    • ISO 27001 (informatiebeveiliging): risico’s rondom datalekken of cyberaanvallen.
    • ISO 14001 (milieumanagement): risico’s zoals chemische lozingen of milieuschade.

    Voorbeelden:

    • Informatiebeveiliging: Gevoelige klantdata wordt gestolen door een phishing-aanval.
    • Milieumanagement: Onbedoelde lozing van gevaarlijke stoffen bij een leverancier.

    Gebruik brainstormsessies, audits en gesprekken met medewerkers om risico’s vanuit verschillende hoeken op te halen. In CompliTrack kun je risico’s eenvoudig registreren en structureren, zodat je niets mist.

    Stap 2: Risico’s classificeren en prioriteren

    Zodra je risico’s hebt verzameld, is het tijd om ze te beoordelen: hoe ernstig zijn ze? Dit doe je door elk risico te scoren op kans en impact. Zo leg je de basis voor een gestructureerd risicobeheerplan.

    Hoe bepaal je de kans?

    De kans geeft aan hoe waarschijnlijk het is dat een risico zich voordoet. Signaleren kan met:

    • Historische data: Heeft het zich eerder voorgedaan?
    • Trends en ontwikkelingen: Wordt het risico groter door nieuwe dreigingen?
    • Complexiteit van processen: Hoe ingewikkelder, hoe groter de kans op fouten.
    • Menselijke factoren: Denk aan werkdruk, ervaring en cultuur.
    • Technische staat: Verouderde systemen verhogen de kans op incidenten.

    Gebruik een eenvoudige schaal om de kans te beoordelen:

    • 1 = Zeer onwaarschijnlijk
    • 2 = Onwaarschijnlijk
    • 3 = Neutraal
    • 4 = Waarschijnlijk
    • 5 = Zeer waarschijnlijk

    Hoe bepaal je de impact?

    De impact geeft aan hoe groot de schade is als het risico zich voordoet, denk hierbij aan:

    • Financiële gevolgen: Kosten, boetes, claims.
    • Operationele gevolgen: Stilstand, vertragingen.
    • Reputatieschade: Verlies van vertrouwen en klanten.
    • Wettelijke gevolgen: Sacties, juridische procedures.
    • Personeelsimpact: Veiligheidsincidenten, verloop.

    Ook hier werk je met een schaal:

    • 1 = Verwaarloosbare impact
    • 2 = Kleine impact
    • 3 = Gemiddelde impact
    • 4 = Grote impact
    • 5 = Kritische impact

    Praktische aanpak: De risicomatrix

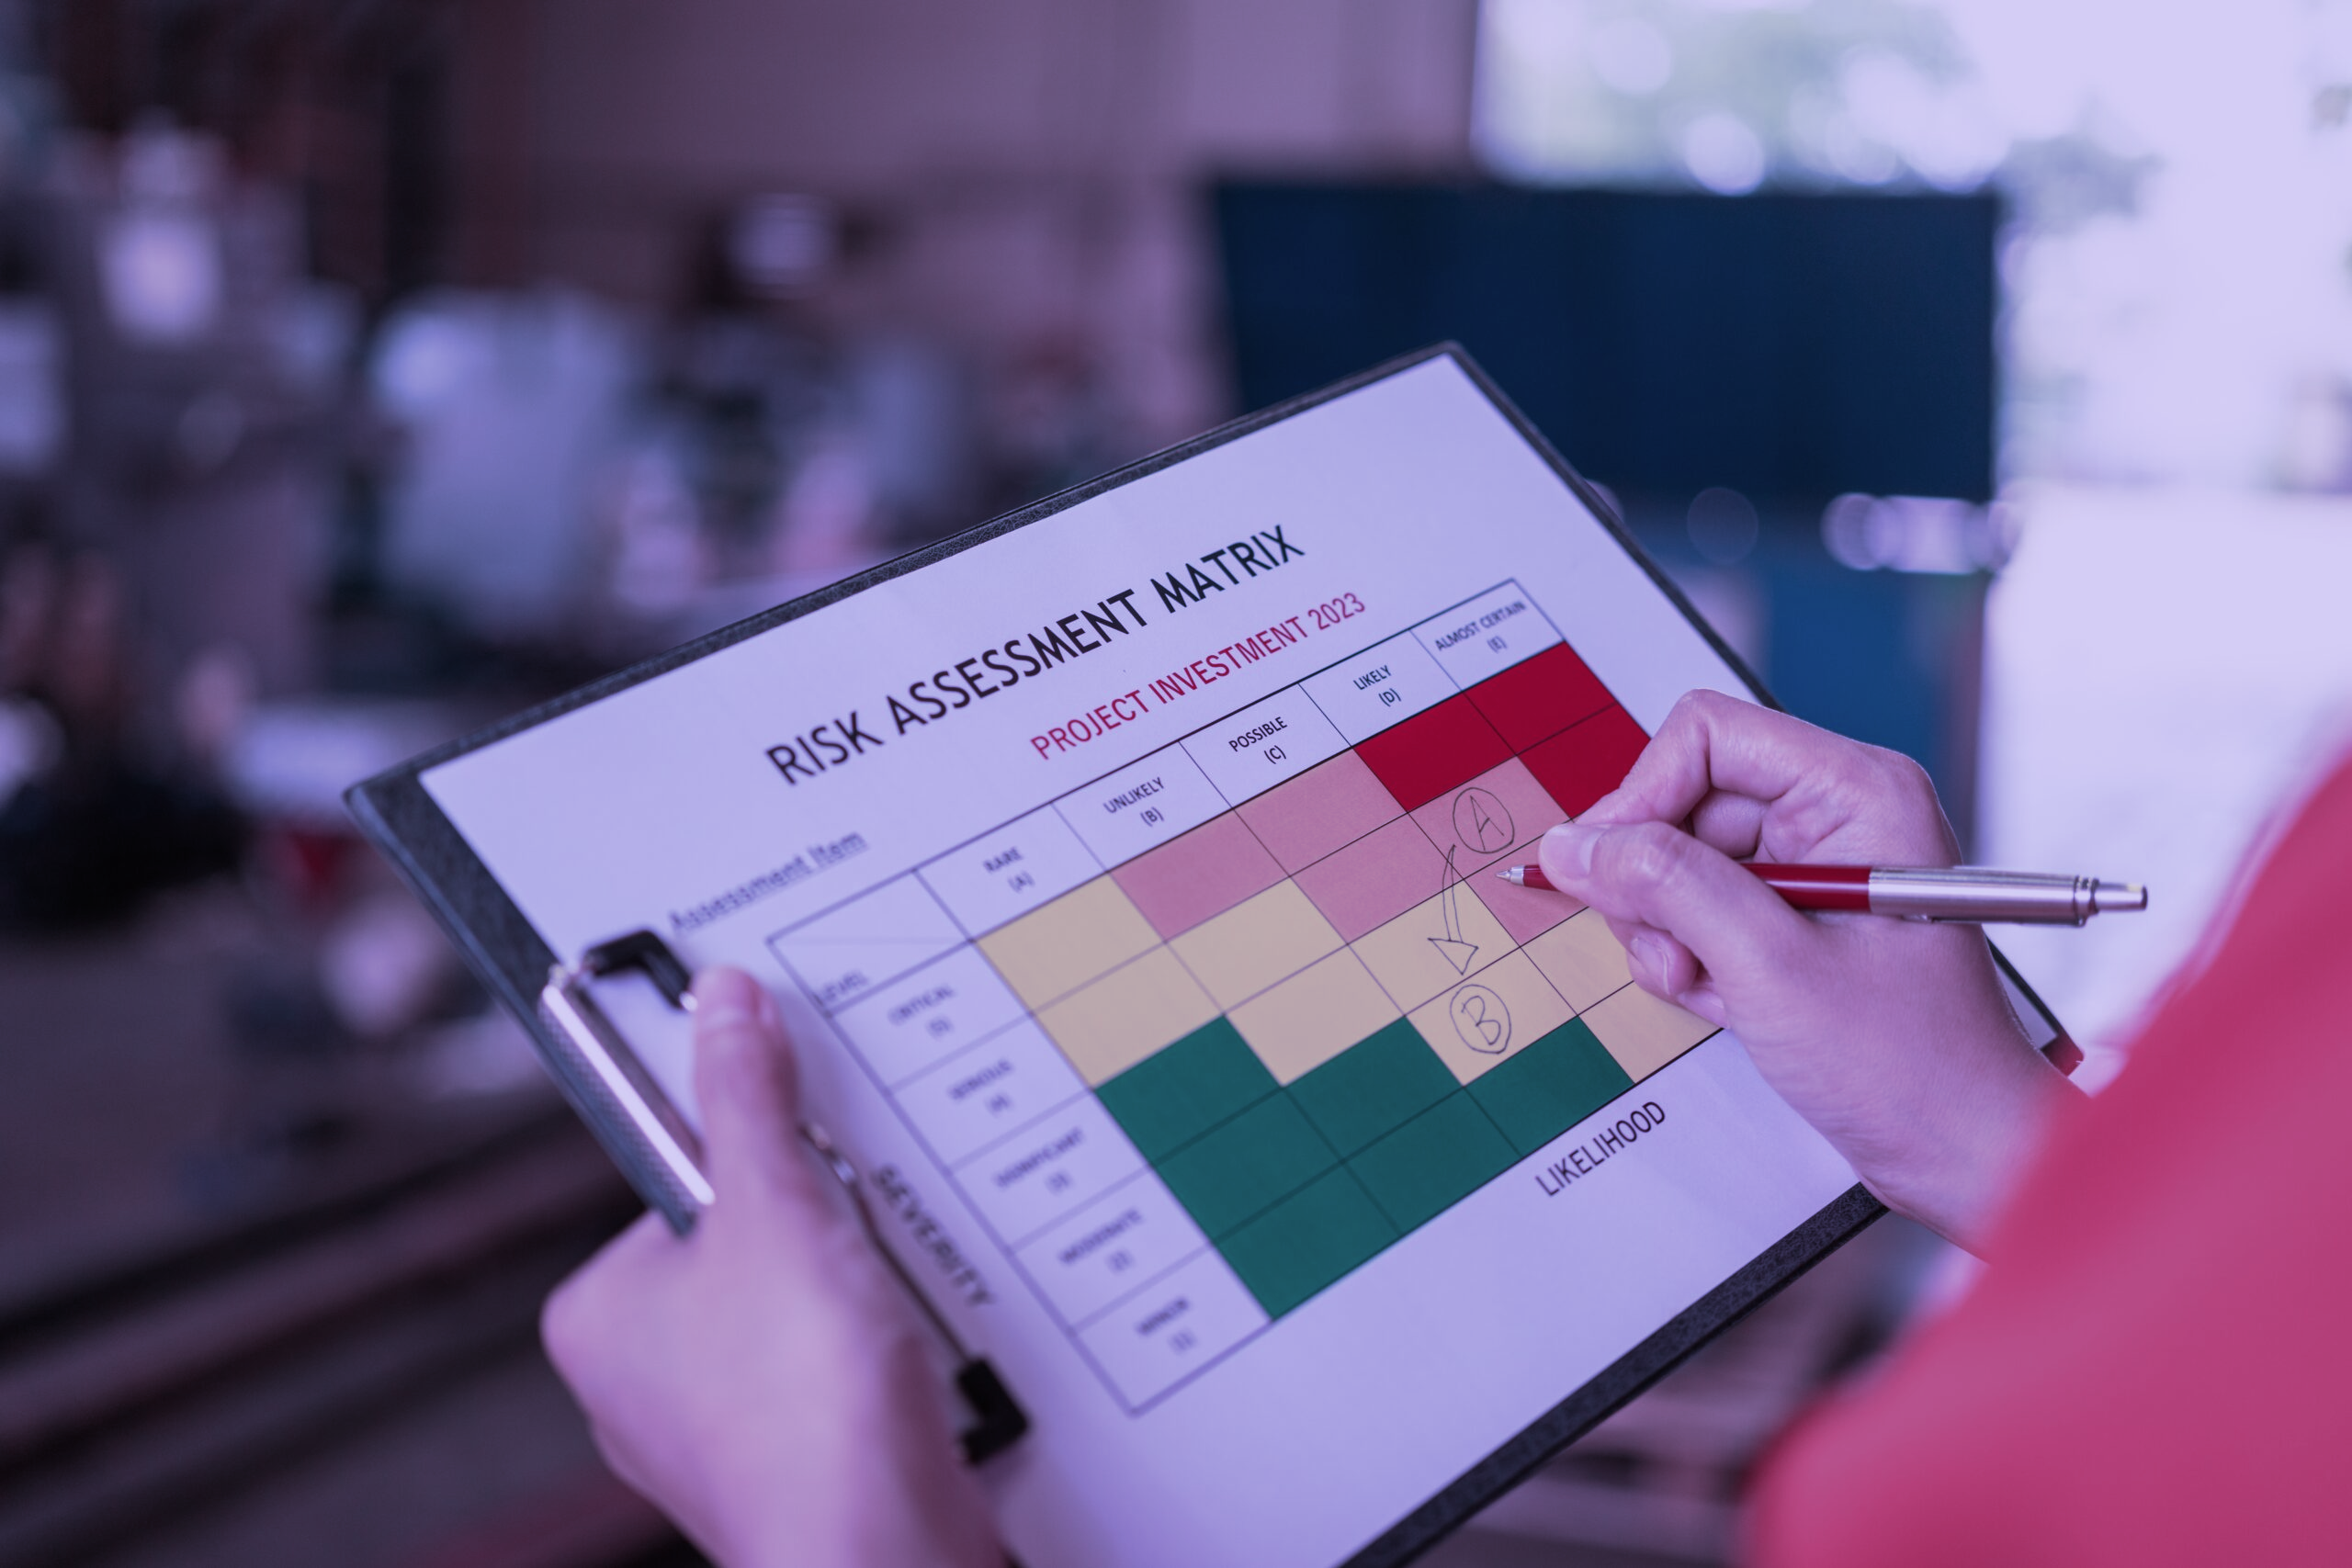
    Door de kans en impact te combineren in een risicomatrix, zie je in één oogopslag welke risico’s prioriteit hebben:

    Impact / KansZeer onwaarschijnlijk
    (1)
    Onwaarschijnlijk (2)Neutraal (3)Waarschijnlijk (4)Zeer Waarschijnlijk (5)
    Kritische impact (5)Matig risico (5)Matig risico (10)Hoog risico (15)Zeer hoog risico (20)Kritisch riscio (25)
    Grote impact (4)Laag risico (4)Matig risico (8)Hoog risico (12)Hoog riscio (16)Zeer hoog risico (20)
    Gemiddelde impact (3)Laag risico (3)Matig risico (6)Matig risico (9)Hoog risico (12)Hoog risico (15)
    Kleine impact (2)Laag risico (2)Laag risico (4)Matig risico (6)Matig risico (8)Hoog risico (10)
    Verwaarloosbare impact (1)Verwaarloosbaar risico (1)Laag risico (2)Laag risico (3)Laag risico (4)Matig risico (5)

    Op basis van de score, kun je de volgende acties nemen:

    • Verwaarloosbaar / Laag risico: Monitoren
    • Matig risico: Maatregelen overwegen
    • Hoog risico: Actief mitigeren
    • Zeer hoog / Kritisch risico: Direct ingrijpen

    In CompliTrack kun je kans en impact makkelijk invuullen, waarna de software automatisch een risicoscore en een overzichtelijke maatrix genereert. Dat maakt prioriteren heel eenvoudig.

    Stap 3: Van risico’s naar concrete maatregelen

    Nu wordt het pas écht praktisch. Elk belangrijk risico moet je omzetten naar duidelijke acties of beheersmaatregelen.

    Voorbeelden van risico-mitigatie:

    • Informatiebeveiliging (ISO 27001):
      • Risico: Phishing aanvallen.
      • Maatregel: Verplichte security-awareness trainingen en implementatie van tweestapsverificatie.
    • Milieumanagement (ISO 14001):
      • Risico: Chemische lozing door leveranciers.
      • Maatregel: Strengere leveranciersaudits en verplichte certificering voor leveranciers (bijvoorbeeld ISO 14001).
    • Kwaliteitsmanagement (ISO 9001):
      • Risico: Foutieve leveringen
      • Maatregel: Dubbele controles op leveringen en training voor logistiek personeel.

    Belangrijk: Wijs altijd een verantwoordelijke aan en plan periodieke evaluaties in.

    De rol van een GRC-tool bij effectief risicomanagement

    Zonder ondersteuning is risicobeheer vaak chaotisch en foutgevoelig. Met een tool als CompliTrack:

    • Houd je alle risico’s centraal en gestructureerd bij.
    • Kun je risico’s automatisch scoren en prioriteren.
    • Koppel je direct mitigerende maatregelen en actiehouders.
    • Plan je opvolging en herbeoordeling eenvoudig in.

    TIP: Lees ook: Van spreadsheets naar gestructureerd risicobeheer: Waarom organisaties overstappen op GRC-software (16 februari 2025)

    CompliTrack is perfect voor kleinere en middelgrote organisaties die wél serieus aan de slag willen met risicobeheer, maar geen complexe software willen implementeren.

    Tot slot: Blijf risico’s beheren, niet alleen inventariseren

    Een risicoanalyse stopt niet bij het maken van een lijstje. Effectief risicomanagement vraagt om:

    • Heldere prioriteiten
    • Concrete acties
    • Duidelijke verantwoordelijkheden
    • Structurele opvolging

    Met een slimme aanpak – ondersteund door een GRC-tool zoals CompliTrack – wordt jouw risicobeheerplan niet alleen makkelijker, maar vooral effectiever.

    Wil je weten hoe wij jou kunnen helpen met jouw risicoanalyse ISO 27001 of risicobeheer binnen ISO 9001, ISO 14001 of ISO 45001? Neem gerust contact op!

  • Waarom GRC-software de sleutel is tot effectief kwaliteitsbeheer

    Waarom GRC-software de sleutel is tot effectief kwaliteitsbeheer

    Wanneer het over kwaliteitsmanagement gaat, is ISO 9001 vaak de eerste norm die ter sprake komt. Deze internationaal erkende standaard vormt de basis voor een kwaliteitsmanagementsysteem (KMS) waarmee organisaties processen kunnen verbeteren, klanttevredenheid verhogen en gestructureerd kunnen werken aan continue verbetering. Maar in de praktijk blijkt: het beheren van zo’n systeem is lastiger dan het lijkt. Vooral voor kleinere organisaties kan het een uitdaging zijn om alles goed bij te houden — en juist daar biedt GRC-software uitkomst.

    Wat is ISO 9001?

    ISO 9001 is een norm die eisen stelt aan hoe een organisatie kwaliteit beheert. Het richt zich op zaken als klanttevredenheid, procesbeheersing, risico-inschatting en structurele verbetering. Belangrijk is dat het systeem aansluit op de praktijk — niet alleen een papieren exercitie, maar iets dat echt leeft binnen je organisatie.

    Waar lopen veel bedrijven tegenaan bij het beheren van hun KMS?

    Zeker in het MKB komen bij het toepassen van ISO 9001 verschillende obstakels om de hoek kijken. Denk aan:

    1. Opvolging en borging van taken

    In veel organisaties worden verantwoordelijkheden wel gedefinieerd, maar ontbreekt het aan een praktische manier om ze op te volgen. Zonder structuur of herinneringen kunnen belangrijke taken makkelijk vergeten worden.

    Voorbeeld: Stel, binnen een bedrijf in de technische dienstverlening is afgesproken dat er jaarlijks een interne evaluatie moet plaatsvinden van klanttevredenheid. Door het ontbreken van automatische taakherinneringen blijft deze evaluatie liggen. Hierdoor worden belangrijke signalen over klantbeleving gemist, met als gevolg dat kleine frustraties bij klanten zich opstapelen. Een eenvoudige GRC-tool kan zo’n taak automatisch inplannen en opvolgen, zodat zulke processen wél doorgaan.

    2. Vastlegging en opvolging van verbeterkansen

    Een goed KMS draait niet alleen om het voldoen aan eisen, maar vooral om kansen benutten. In de praktijk raken verbeterideeën nog wel eens verspreid over notities, e-mails of losse lijsten — en verdwijnen ze uit beeld.

    Voorbeeld: Een medewerker merkt herhaaldelijk op dat een bepaalde werkwijze efficiënter kan. Als er geen centraal systeem is om dit vast te leggen en te volgen, blijft zo’n suggestie hangen in de wandelgangen. Met GRC-software kunnen dergelijke ideeën eenvoudig geregistreerd worden en systematisch worden opgevolgd.

    Effectief risicobeheer met CompliTrack

    3. Periodieke risicoanalyse

    Hoewel ISO 9001 niet primair een risicomanagementnorm is, vraagt het wél om het overwegen van risico’s en kansen. In veel organisaties gebeurt dit echter slechts ad hoc, bijvoorbeeld vlak voor een audit, in plaats van als doorlopend proces.

    Zie ook: De risicoanalyse: Een onmisbaar instrument voor elke ondernemer

    4. Beheersing van klachten en procesafwijkingen

    Het effectief afhandelen van klachten en afwijkingen vormt een belangrijke basis voor structurele verbetering. Maar zonder goede registratie en opvolging blijven oorzaken vaak onduidelijk, of worden corrigerende maatregelen vergeten.

    Lees meer in: Van incident naar verbetering: Hoe organisaties incidentbeheer optimaliseren met GRC-software

    Wat doet GRC-software zoals CompliTrack precies?

    Een gebruiksvriendelijke GRC-oplossing zoals CompliTrack helpt om bovenstaande uitdagingen te vertalen naar overzichtelijke processen. Denk aan:

    • Taakbeheer: Automatische toewijzing, deadlines en herinneringen zorgen dat belangrijke acties niet vergeten worden.
    • Verbeteracties opvolgen: Koppel verbeterpunten eenvoudig aan processen en houd overzicht op de status.
    • Risicoanalyse: Integreer risico-inschattingen in je reguliere werkwijze, zonder extra spreadsheets.
    • Klachtenregistratie: Meldingen van afwijkingen en klachten kunnen gestructureerd worden geregistreerd én omgezet in verbeteracties.

    GRC software voor ISO 9001: slim, eenvoudig en praktisch

    Voor veel kleinere organisaties klinkt GRC-software als iets dat vooral voor grote bedrijven is. Maar CompliTrack is juist ontworpen voor eenvoud en betaalbaarheid — zodat ook organisaties zonder compliance-afdeling ISO 9001 kunnen borgen, zonder te verdwalen in ingewikkelde systemen of losse documenten.

    Tot slot

    Wil jij ISO 9001 serieus aanpakken, maar dan op een manier die bij jouw organisatie past? Laat GRC-software dan het fundament zijn onder je kwaliteitsmanagement.

    Neem contact met ons op, dan laten we je zien hoe CompliTrack in jouw praktijk het verschil maakt.

  • Milieumanagement eenvoudig gemaakt: Zo helpt GRC-software bij ISO 14001

    Milieumanagement eenvoudig gemaakt: Zo helpt GRC-software bij ISO 14001

    Duurzaamheid staat steeds hoger op de agenda. Niet alleen bij overheden en grote bedrijven, maar ook bij het MKB groeit de behoefte aan gestructureerd milieubeheer. Niet gek dus dat de zoekterm milieumanagement de afgelopen tijd flink gestegen is. In dit artikel leggen we uit hoe de internationale norm ISO 14001 organisaties helpt om milieudoelstellingen te bereiken – en hoe een toegankelijke GRC-tool zoals CompliTrack dit proces een stuk eenvoudiger maakt.

    Wat is ISO 14001?

    ISO 14001 is de internationale standaard voor milieumanagementsystemen. Het helpt organisaties om milieueffecten van hun activiteiten in kaart te brengen, risico’s te beheersen en verbeterkansen te benutten. Net als ISO 9001 (kwaliteitsmanagement) en ISO 45001 (arbeidsveiligheid) is ISO 14001 opgebouwd volgens de High Level Structure (HLS). Dit zorgt voor herkenbaarheid en maakt het makkelijker om meerdere normen geïntegreerd toe te passen in één managementsysteem.

    Specifieke eisen van ISO 14001 – Wat wordt er precies verwacht?

    ISO 14001 draait om een planmatige, aantoonbare aanpak van milieuzorg. Hier zijn de belangrijkste eisen, concreet uitgelegd:

    • Identificatie van milieuaspecten
      Je brengt in kaart welke onderdelen van je bedrijfsvoering invloed hebben op het milieu. Hierbij kun je denken aan:
      • Energieverbruik (bijvoorbeeld verlichting, machines, servers)
      • Vervoer en logistiek (denk aan brandstofverbruik, uitstoot)
      • Afvalstromen (papier, plastic, chemisch afval)
      • Gebruik van grondstoffen en water
      • Geluidsoverlast of geuroverlast
        Per aspect beoordeel je wat het milieurisico is en of actie nodig is
    • Wet- en regelgeving naleven
      Organisaties moeten aantonen dat ze voldoen aan relevante milieuwetgeving, zoals:
      • De Wet Milieubeheer (zoals energiebesparingsplicht of vergunningplicht)
      • Europese wetgeving zoals REACH (chemische stoffen) of verpakkingsregels
      • Lokale voorschriften (bijvoorbeeld lozingsnormen of geluidseisen)
        Dit vraagt om een goed overzicht van de verplichtingen én opvolging van de wijzigingen.
    • Milieudoelstellingen vaststellen en monitoren
      ISO 14001 verwacht dat je meetbare milieudoelstellingen opstelt. Voorbeelden hiervan kunnen zijn:
      • 20% minder elektriciteitsverbruik in één jaar
      • Afvalscheiding verhogen naar 90%
      • Installatie van zonnepanelen of overstap naar ledverlichting
        Deze doelstellingen moeten praktisch zijn, gekoppeld aan acties en meting.
    • Training en bewustwording bij medewerkers
      Medewerkers spelen een sleutelrol. Denk aan:
      • Instructies over correct scheiden van afval
      • Bewustwording over energiegebruik (bijv. apparaten uitschakelen)
      • Opleiding voor omgang met gevaarlijke stoffen
        ISO 14001 verlangt dat iedereen binnen de organisatie weet wat zijn of haar rol is.
    • Interne audits en managementreviews uitvoeren
      Je controleert regelmatig of het milieubeleid goed wordt uitgevoerd.
      • Interne audits toetsen of processen goed werken en of je voldoet aan de norm
      • Tijdens een managementreview evalueer je samen met de directie de voortgang en bepaal je verbeteracties
        Dit is een belangrijk moment om koers te bepalen en successen te vieren.
    • Continue verbetering
      De standaard moedigt organisaties aan om voortdurend te leren en verbeteren. Niet door radicale stappen, maar door systematisch te kijken:
      • Wat gaat goed?
      • Waar kunnen we efficiënter werken of milieubelasting verlagen?
      • Wat zijn trends in onze data?
        Kleine stappen kunnen grote impact hebben op lange termijn.

    Uitdagingen bij het implementeren van milieumanagement

    Voor veel organisaties, zeker binnen het MKB, is milieumanagement iets dat “erbij” komt. De intentie is er wel, maar de praktijk blijkt vaak weerbarstig:

    • Er is onvoldoende inzicht in welke milieuaspecten écht van toepassing zijn
    • Wet- en regelgeving verandert continu en is lastig te volgen
    • Milieudoelstellingen worden niet concreet genoeg geformuleerd of blijven liggen
    • Verantwoordelijkheden zijn niet helder, waardoor taken blijven liggen
    • Documentatie en opvolging verlopen vaak via losse Excel-bestanden en e-mails

    Hoe CompliTrack milieumanagement eenvoudiger maakt

    CompliTrack is een praktische GRC-tool die speciaal ontwikkeld is voor organisaties die grip willen op compliance, risico’s en continue verbetering – zónder onnodige complexiteit. Voor milieumanagement biedt CompliTrack onder andere:

    • Milieuaspecten registreren en beoordelen
      In één centraal overzicht leg je per activiteit vast wat het milieuaspect is, wat het risico is, en welke beheersmaatregelen nodig zijn.
    • Wettelijke verplichtingen beheren
      Via het wettelijk register hou je overzicht over welke milieuregels op jouw bedrijf van toepassing zijn, inclusief reminders voor wijzigingen of nieuwe verplichtingen.
    • Doelstellingen en acties vastleggen en opvolgen
      Je stelt heldere milieudoelstellingen op en koppelt daar acties aan. Door het systeem van taaktoewijzing en herinneringen zorg je dat er écht voortgang komt.
    • Audits en reviews plannen en uitvoeren
      Zowel interne audits als directiebeoordelingen zijn eenvoudig te plannen, inclusief rapportage van bevindingen, maatregelen en status.
    • Bewustzijn vergroten
      Via taken en meldingen betrek je collega’s bij het milieubeleid en houd je ze betrokken bij de uitvoering ervan.

    Voorbeeldsituaties: Hoe zou een je CompliTrack kunnen gebruiken?

    • Productiebedrijf: Brengt de energie- en afvalstromen van het machinepark in kaart, stelt doelen voor energiebesparing en beheert alle milieurelevante vergunningen de vastgelegde documenten.
    • Facilitair dienstverlener: Monitort het brandstofverbruik van voertuigen, plant audits op afvalscheiding, en stelt doelen voor milieuvriendelijk inkopen.
    • IT-organisatie: Krijgt via CompliTrack inzicht in de CO₂-impact van datacenters en optimaliseert serverbeheer op basis van concrete duurzaamheidsdoelen.

    Deze use-cases laten zien hoe toegankelijk milieumanagement kan zijn – ook voor kleinere organisaties – zolang je maar de juiste tools gebruikt.

    Ook aan de slag met milieumanagement?

    Ben jij facilitair manager, milieucoördinator of KAM-manager en wil je milieumanagement goed regelen – zonder eindeloze spreadsheets? Neem dan vrijblijvend contact op via onze contactpagina. We laten je graag zien hoe CompliTrack het verschil kan maken.

  • Kwaliteitsmanagement en interne audits: Efficiëntie door eenvoud

    Kwaliteitsmanagement en interne audits: Efficiëntie door eenvoud

    In veel kleinere organisaties is het kwaliteitsmanagementsysteem (KMS) keurig vastgelegd in een handboek, met mooie procesbeschrijvingen en beleidsverklaringen. Toch blijkt in de praktijk dat deze documenten vaak ver van de dagelijkse werkelijkheid afstaan. Klinkt dat herkenbaar? Dan ben je niet de enige. Vooral bij de toepassing van ISO 9001 zien we dat de interne audit – juist bedoeld als motor voor verbetering – soms verwordt tot een verplicht nummer. In deze blog neem ik je mee in hoe je kwaliteitsmanagement en interne auditing écht effectief en praktisch maakt, zonder de eenvoud te verliezen.

    De kloof tussen beleid en praktijk

    Iedere organisatie bestaat uit mensen die hun vak verstaan. Monteurs, administratief medewerkers, planners, projectleiders – stuk voor stuk professionals met kennis van zaken. Dus waarom zou je nog processen uitschrijven, beleid opstellen en werkinstructies maken?

    Het antwoord is simpel: omdat we in de waan van de dag snel dingen anders gaan doen dan oorspronkelijk de bedoeling was. Zonder dat iemand dat per se fout doet. Het is eerder een kwestie van “even snel oplossen” of “zo werkt het in de praktijk toch beter?” En daar schuilt direct het risico: als processen op papier anders zijn dan wat er in de praktijk gebeurt, dan kun je op een gegeven moment niet meer betrouwbaar meten, sturen of verbeteren. De grip op kwaliteit vervaagt – en daarmee ook de effectiviteit van je kwaliteitsmanagementsysteem.

    Deze kloof tussen theorie en praktijk brengt concrete risico’s met zich mee:

    • Afhankelijkheid van personen: Als alleen die ene collega weet hoe het écht werkt, wat gebeurt er dan als die ziek is of uit dienst gaat?
    • Versnipperde kennis: Teams gaan zelf ‘trucjes’ ontwikkelen waardoor processen versnipperen en de uniforme werkwijze verdwijnt.
    • Geen basis voor verbetering: Als je niet weet hoe het hoort te gaan, kun je ook niet zeggen of iets beter of slechter gaat dan verwacht.
    • Problemen bij audits of certificering: Externe auditors prikken er snel doorheen als het papieren systeem niet aansluit bij de werkvloer. Dat zorgt voor onnodige discussie en herstelacties.

    Het doel van een ISO 9001 auditproces is juist het bewaken van de aansluiting tussen beleid en praktijk. Een goed uitgevoerd proces voor interne controle ISO voorkomt verrassingen tijdens externe audits en helpt de organisatie te leren en verbeteren.

    Interne audits als motor voor verbetering

    Een interne audit hoeft geen ’toetsmoment’ te zijn waar menig medewerker met lichte stress naar uitkijkt. Zie het als een kans om stil te staan bij wat goed gaat, en vooral: wat beter kan. De kunst zit ‘m in de juiste insteek. Geen afvinklijst, maar een dialoog. Geen formele controle, maar een gezamenlijk gesprek over hoe processen écht verlopen.

    Een praktisch voorbeeld:

    Bij een kleine technische dienstverlener was het kwaliteitsbeleid helder: “We leveren altijd op tijd, binnen budget en naar wens van de klant.” Mooi geformuleerd, maar uit een interne audit bleek dat er geen eenduidige manier was om klanttevredenheid te meten – laat staan om structureel van klantfeedback te leren. Het auditteam heeft vervolgens samen met de operationeel manager een eenvoudige feedback-loop opgezet die direct inzicht gaf in verbeterpunten.

    Tips om beleid en praktijk met elkaar te verbinden

    Je systeem hoeft niet dichtgetimmerd te zijn met dikke handboeken en ellenlange instructies. Sterker nog, overdocumentatie is een veelvoorkomend probleem bij ISO 9001-implementaties. Tijdens een interne audit ISO 9001 kun je dit juist signaleren: worden bepaalde registraties eigenlijk niet meer gebruikt? Is de werkinstructie achterhaald, of onnodig ingewikkeld?

    Daarom hier enkele praktische tips om van de audit geen afrekening te maken, maar een krachtig hulpmiddel binnen je kwaliteitsmanagement auditing:

    1. Vertrek vanuit de praktijk
      Vraag jezelf af: hoe werkt dit proces nu echt? Ga in gesprek met medewerkers die het uitvoeren. Leg pas daarna vast wat nodig is – en houd het kort, duidelijk en toepasbaar.
    2. Gebruik audits als gestructureerd gesprek
      Zie de interne audit als een moment om samen te reflecteren: wat gaat goed, wat schuurt, wat kan beter? Geen oordeel, maar een hulpmiddel. Zo ontdek je bijvoorbeeld ook of medewerkers moeite hebben met bepaalde procedures, of juist creatieve oplossingen hebben gevonden die nog niet zijn vastgelegd.
    3. Kijk kritisch naar documentatie
      Tijdens de audit kun je ook ontdekken dat er te veel wordt gedocumenteerd. Is die Excel met 14 tabbladen nog wel nodig? Of de formulieren die eigenlijk nooit worden ingevuld? Schap wat niet meer bijdraagt aan de kwaliteit.
    4. Maak meetbare doelen praktisch
      “Meten is weten” klinkt cliché, maar zonder meting blijft het bij gevoel. En nee, meten levert niet direct nieuwe klanten op – maar het helpt wél om klanttevredenheid, levertijd of faalkosten inzichtelijk te maken. En als je die kunt verbeteren, dan volgt klanttevredenheid (en mond-tot-mondreclame) vanzelf.
    5. Houd verbeteracties klein en haalbaar
      Een audit hoeft niet te eindigen in een lijst van tien projecten. Begin met één kleine verbetering per afdeling. Dat zorgt voor energie en laat zien dat het systeem werkt.
    6. Betrek medewerkers bij verbeteringen
      Niet alleen auditen óver mensen, maar mét mensen. Vraag wat zij nodig hebben om hun werk beter of eenvoudiger te doen. Zo ontstaat draagvlak én bruikbare input.

    De rol van tooling

    Veel organisaties worstelen met het gestructureerd vastleggen van auditbevindingen, verbeteracties en opvolging. Een eenvoudige GRC-tool, zoals CompliTrack, helpt bij het borgen van auditplanning, registraties en actiebeheer zonder dat het onnodig complex wordt. In onze eerdere blog “Interne audit ISO 9001: De sleutel tot een effectief kwaliteitsmanagementsysteem” kun je hier meer over lezen.

    Ook de blog “Van chaos naar controle: Hoe organisaties grip krijgen op interne taken” laat goed zien hoe je met behulp van tooling eenvoud en overzicht terugbrengt in je kwaliteitsmanagementproces.

    Meer weten?

    Loop jij in jouw organisatie ook tegen de uitdaging aan dat beleid en praktijk soms mijlenver uit elkaar liggen? Of wil je weten hoe je met behulp van CompliTrack je interne audits efficiënter én waardevoller maakt? Neem dan vrijblijvend contact met ons op via de contactpagina. We denken graag met je mee.
  • PIMS of ISMS? Praktische voorbeelden voor de juiste keuze

    PIMS of ISMS? Praktische voorbeelden voor de juiste keuze

    Je wilt serieus werk maken van privacy en informatiebeveiliging, maar waar begin je? ISO 27001, ISO 27701, PIMS, ISMS… de afkortingen vliegen je om de oren. En dan komt de echte uitdaging: hoe vertaal je dat allemaal naar iets dat gewoon werkt in de dagelijkse praktijk?

    Deze blog helpt je kiezen tussen een PIMS en een ISMS en geeft praktische voorbeelden van organisaties die je situatie waarschijnlijk goed zullen herkennen. Geen theoretische modellen, maar concrete situaties en oplossingen waar je direct mee aan de slag kunt.

    Even terug: wat is het verschil tussen een ISMS en een PIMS?

    Een ISMS (Information Security Management System) is een raamwerk waarmee je álle informatie in je organisatie beschermt. Denk aan klantgegevens, financiële gegevens, offertes of interne documenten.

    Een PIMS (Privacy Information Management System) is een uitbreiding op ISO 27001 en richt zich specifiek op de bescherming van persoonsgegevens, bijvoorbeeld in het kader van de AVG/GDPR.

    In de blog Het verschil tussen PIMS en ISMS: Wat past bij jouw bedrijf? (22 december 2024) legden we het al in hoofdlijnen uit. In deze blog gaan we een stap verder en kijken we vooral naar de praktische toepasbaarheid.

    Praktijkvoorbeeld 1: Webshop met groeiambities

    Een webshop verwerkt dagelijks persoonsgegevens: namen, adressen, betaalgegevens. Er is behoefte aan structuur en controle over hoe met die gegevens wordt omgegaan. ISO 27001 lijkt logisch, maar al snel blijkt dat ook ISO 27701 nodig is om aan de privacyregels te voldoen.

    Uitdaging: Er is beleid geschreven, maar het blijft hangen in abstracte taal. Medewerkers weten niet goed wat ze concreet moeten doen. De procedures verdwijnen in een mapje dat niemand meer opent.

    Oplossing: Koppel beleid aan de praktijk. Zet in je software concrete taken klaar zoals: “Controleer maandelijkse verwijdering van oude accounts” of “Beoordeel toegang tot klantdata”. Zo geef je uitvoering aan je beleid – en maak je het tastbaar.

    Praktijkvoorbeeld 2: Zorgaanbieder met focus op privacy

    Een organisatie die werkt met medische of persoonlijke gegevens wil vooral aan de AVG voldoen. De verwerking van persoonsgegevens staat centraal, er is minder aandacht nodig voor andere vormen van informatiebeveiliging.

    Keuze: Hier past een PIMS goed. De organisatie werkt met verwerkingsregisters, datalekprocedures, en voert regelmatig DPIA’s uit. De focus ligt op privacy, en dat is precies waar een PIMS voor bedoeld is.

    Let op: Zorg dat je niet alleen de AVG ‘afvinkt’. Zorg dat processen zoals rechten van betrokkenen en dataminimalisatie ook echt zijn ingeregeld en opgevolgd worden.

    Praktijkvoorbeeld 3: Adviesbureau met vertrouwelijke klantinformatie

    Een adviesbureau verwerkt nauwelijks persoonsgegevens, maar wel gevoelige informatie van klanten: offertes, strategische plannen, technische ontwerpen. Een datalek zou grote schade opleveren.

    Keuze: Een ISMS is hier voldoende. Het gaat niet om privacy, maar om vertrouwelijkheid en integriteit van informatie. Denk aan risicoanalyses, toegangsbeheer, en back-upbeleid.

    Oplossing: Begin met het classificeren van informatie: wat is openbaar, wat is intern, wat is vertrouwelijk? Zorg voor toegangsbeperkingen en bewustwording bij medewerkers. Met GRC-software kun je rollen, taken en controles overzichtelijk organiseren.

    Van beleid naar praktijk: veelvoorkomende uitdagingen (en hoe je ze oplost)

    1. Beleid blijft abstract

    Je hebt een mooi beleidsdocument. Maar niemand weet precies wat ermee moet gebeuren.

    Zo maak je het praktisch:

    • Zet je beleidsdoelen om in concrete werkprocessen.
    • Schrijf procedures in begrijpelijke taal.
    • Gebruik voorbeelden uit je eigen werkomgeving (bijv. “Bij verlof van medewerkers: verwijder e-mailtoegang binnen 24 uur”).

    2. Beperkte betrokkenheid

    Beleid komt van bovenaf, maar wordt onderin de organisatie niet gedragen.

    Wat werkt:

    • Betrek medewerkers actief bij de inrichting van processen.
    • Laat teams meedenken bij risicoanalyses of procesverbeteringen.
    • Gebruik korte instructievideo’s of visuele hulpmiddelen om uitleg te geven.

    3. Geen opvolging of controle

    Er worden afspraken gemaakt, maar niemand checkt of het gebeurt.

    Zorg voor structuur:

    • Automatiseer herinneringen en terugkerende controles in je software.
    • Plan periodieke reviews of interne audits.
    • Laat acties opvolgen door verschillende medewerkers, zodat het niet afhangt van één persoon.

    4. Tooling sluit niet aan bij je werkproces

    Sommige organisaties kopen een te complexe tool of blijven hangen in Excel.

    Slimme aanpak:

    • Kies een tool die meegroeit met je behoeften.
    • Begin klein met alleen risico’s en acties, breid later uit naar audits of verbetermaatregelen.
    • Zorg dat iedereen zonder uitgebreide training ermee kan werken.

    Meer hierover? Lees ook de blog ISMS implementatie in de praktijk voor tips over de vertaling van beleid naar uitvoerbare ISO 27001-processen.

    Welke aanpak past bij jou?

    Stel jezelf deze vragen:

    • Gaat het om bescherming van alle informatie, of specifiek om persoonsgegevens?
    • Wil je één raamwerk voor informatiebeveiliging, of specifiek werken aan privacycompliance?
    • Heb je al structuur, of begin je vanaf nul?
    • Werk je vooral met interne documenten, klantdata of privacygevoelige gegevens?

    Je hoeft niet direct alles tegelijk te doen. Belangrijk is dat je begint op een manier die werkt voor jouw organisatie.

    Tot slot: maak het niet moeilijker dan nodig

    Beleid is niets waard zonder uitvoering. Met de juiste aanpak én tooling zorg je dat processen worden nageleefd, zonder dat het onnodig complex wordt. GRC-software zoals CompliTrack is ontworpen om eenvoudig structuur aan te brengen – zonder dure implementaties of ingewikkelde inrichting.

    Benieuwd wat het beste past in jouw situatie? Plan een vrijblijvend gesprek via de contactpagina