Een informatiebeveiligingsbeleid. Een risicoregister. Procedures voor onboarding, back-ups, toegangsbeheer. Alles keurig uitgewerkt, besproken met het team en opgeslagen in een strak georganiseerde map op SharePoint.
Toen de SOC 2-audit dichterbij kwam, dachten ze: we zijn er klaar voor. En eerlijk gezegd leek het ook zo.
Tot de auditor niet vroeg wát ze hadden, maar hoe ze konden aantonen dat het ook wérkte.
De eerste vragen waren nog overzichtelijk:
“Wanneer is dit beleid voor het laatst geëvalueerd?” “Wie is verantwoordelijk voor deze beheersmaatregel?” “Hoe volgen jullie actiepunten op?” “Welke risico’s zijn herzien na de wijziging van april?”
Het team wist het ongeveer. Maar ze konden het niet laten zíen. Er was geen log. Geen taakgeschiedenis. Geen centraal overzicht. Wat ze wél hadden: Word-bestanden, Excel-sheets en e-mails.
Versiebeheer gebeurde op gevoel. Acties zaten in hoofden. En processen waren onzichtbaar – behalve op papier.
Het moment waarop controle verandert in twijfel
De documenten waren inhoudelijk prima. Daar lag het niet aan. Maar er ontbrak iets: structuur. Traceerbaarheid. Bewijs.
Toen de auditor vroeg waar hij kon zien dat taken ook echt waren uitgevoerd, werd het ongemakkelijk.
De verantwoordelijke medewerker was ziek. Verzonden e-mails? Misschien nog ergens. Evaluatie van het beleid? Besproken in het teamoverleg, maar nergens vastgelegd.
Wat eerst voelde als controle, veranderde in twijfel. En die twijfel werd zichtbaar.
In een SOC 2-traject wordt dat pijnlijk duidelijk. Je krijgt niet de vraag: “Heb je het geregeld”, je krijgt de vraag: “Kun je aantonen dat het werkt?”.
De fout die veel bedrijven maken
Ze beginnen met beleid. Logisch – dat is tastbaar. Iets dat je kunt schrijven, opslaan, afvinken.
Maar beleid zonder opvolging is façade, en SOC 2 kijkt dwars door façades heen.
Je moet kunnen aantonen:
Wat de status is van je beheersmaatregelen
Welke taken zijn uitgevoerd, door wie, en wanneer
Hoe incidenten worden geregistreerd en opgevolgd
Wanneer je risico’s hebt herzien – en waarom
Als dat overzicht ontbreekt, ontstaat auditstress. En soms: auditfalen.
Wat CompliTrack anders doet
CompliTrack is ontworpen voor dit soort situaties. Voor bedrijven die wél serieus werk willen maken van compliance, maar geen zwaar en log GRC-systeem nodig hebben.
Met CompliTrack:
Koppel je beleid aan risico’s, processen en acties
Volg taken automatisch op – met eigenaarschap en herinneringen
Bewijs wie wat heeft gedaan – en wanneer
Houd je auditacties overzichtelijk en aantoonbaar
Voorkom dat auditvoorbereiding voelt als damage control
Zo wordt compliance niet iets dat je bijhoudt, maar iets dat je organiseert.
De auditor komt langs. “Wie volgt dit risico op?” vraagt hij. Stilte.
Je weet het eigenlijk wel. Maar je tool laat het niet zien. Geen status, geen taak, geen herinnering. En dus heb je een probleem.
Veel MKB’s gebruiken een GRC-oplossing die “lichtgewicht” zou moeten zijn. Maar in de praktijk is het vaak óf te kaal, óf juist onnodig complex. Je verliest tijd aan zoeken, uitleggen, kopiëren. En je collega’s? Die gebruiken het niet.
Dit is wat een lichtgewicht GRC-systeem écht moet doen. Niet alles – maar wél precies genoeg om je bedrijf in control te houden, zonder spreadsheets, stress of stiltes tijdens audits.
Lichtgewicht ≠ leeg
Te vaak betekent “lichtgewicht” in de praktijk: een takenlijstje zonder context. Een Excel-achtig dashboard met kleurtjes. Of een systeem dat alleen jij begrijpt.
Maar als je risico’s, maatregelen en audits serieus wilt nemen – en dat moet, gezien NIS2, ISO 27001, ISO 9001 of leveranciersdruk – dan moet je systeem niet minder doen.
Het moet precies genoeg doen.
6 eisen voor een lichtgewicht GRC-systeem
Hieronder vind je wat je minimaal mag verwachten. Geen overbodige features, geen consultancy, maar wél structuur, overzicht en grip.
1. Risico’s vastleggen én opvolgen
Iedereen heeft een risicomatrix. Maar als er geen actie aan hangt, is het waardeloos. Dan ben je compliant op papier, maar kwetsbaar in de praktijk.
Je systeem moet:
Risico’s kunnen registreren, beoordelen en prioriteren.
Direct maatregelen koppelen én opvolgen.
Zicht geven op wat open staat, met een deadline en een eigenaar.
Als je dit alsnog in Excel moet doen, is je systeem overbodig.
2. Slim taakbeheer (zodat niets blijft liggen)
Zonder taakbeheer wordt compliance een project dat je start… en vergeet. Tot de volgende audit.
Jouw systeem moet:
Terugkerende taken automatisch plannen (bijv. kwartaalreviews, beheersmaatregel-checks).
Herinneringen sturen naar de juiste mensen.
Zichtbaar maken wat (nog) open staat – per persoon, per norm, per deadline.
Als jij de enige bent die taken opvolgt, is er geen systeem. Alleen jij.
3. Auditacties die niet blijven liggen
Audit gedaan = acties verdelen. Maar als niemand ziet wie wat moet doen, blijft alles liggen.
Een goed systeem laat je:
Bevindingen registreren en direct omzetten in taken.
Eigenaren toewijzen.
Status van openstaande auditacties volgen – op elk moment.
Bij de volgende audit wil je niet meer zeggen: “Daar zouden we nog iets mee doen…”
4. Documenten die werken (niet alleen bestaan)
Je hebt een beleid. Procedures. Instructies. Maar waar liggen ze? In SharePoint? In versie 7? Of in de inbox van de vorige KAM-coördinator?
Een lichtgewicht GRC-systeem:
Koppelt beleid aan risico’s.
Laat de juiste versie zien. Altijd.
Zorgt dat medewerkers weten wát geldt, en wáár ze het vinden.
Zo voorkom je dubbel werk, misverstanden en fouten tijdens controles.
5. Klaar voor normdruk (ISO, NIS2, SOC 2)
De eisen worden strenger. Ook als je geen certificaat op de muur wilt. Denk aan leveranciers, ketenverantwoordelijkheid, klanten met audits.
Jouw tool moet:
Ondersteunen bij meerdere normen (ISO 27001, ISO 9001, NIS2)
Inzicht geven in wat geregeld is – én wat nog niet.
Geen blanco sjablonen geven, maar gestructureerde ondersteuning.
Audits worden voorspelbaar als je systeem dat ook is.
6. Gebruikt worden door mensen zonder compliance-rol
Als jij de enige bent die het system snapt, gaat het mis.
Een goed GRC-systeem is:
Intuïtief. Iedereen weet wat zijn taak is, zonder uitleg.
Zichtbaar. Herinneringen komen vanzelf.
Toegankelijk. Geen cursus, geen handleiding, gewoon doen.
Als anderen het niet gebruiken, is het geen systeem. Dan is het jouw persoonlijke compliance-archief.
Samengevat: je tool moet het werk doen, niet jij
Een lichtgewicht GRC-systeem is geen spreadsheet met kleurtjes. Het is ook geen monstertool met implementatietijd van 6 maanden.
Het is een werkend fundament. Voor rust, voor overzicht, voor continuïteit.
Wil je zien hoe een lichtgewicht GRC-systeem wél werkt in het MKB? Vraag dan een demo aan. Niet om software te bekijken, maar om te ontdekken waar jij nu tijd, overzicht en grip verliest.
Drie maanden na de implementatie van hun nieuwe GRC-tool zat het team in een kamer met de externe auditor. Alles was zogenaamd “geregeld”: processen waren beschreven, taken waren toegekend, risico’s geïdentificeerd. Maar toen de auditor vroeg naar het bewijs van opvolging?
Geen enkel risico was herzien.
Geen taak was afgesloten.
Niemand kon precies uitleggen hoe de tool werd gebruikt.
Het was even stil in de kamer. Tot iemand zei: “We zijn er nog niet aan toegekomen.”
En dat is precies het punt. Een GRC-systeem zonder eigenaarschap is compliance-theater. Alles staat klaar, maar niemand speelt mee.
De harde realiteit: software is geen oplossing zonder mensen
We zien het vaker. Een organisatie schaft een GRC-systeem aan “om grip te krijgen”. Alles wordt geconfigureerd: rechten, rapportages, sjablonen. Maar zodra het implementatieteam vertrekt, valt het stil.
Waarom?
Omdat niemand zich verantwoordelijk voelt. Omdat het systeem losstaat van het dagelijkse werk. Omdat compliance nog steeds voelt als iets extra’s – iets voor de auditweek, niet voor maandagochtend.
Herken je deze signalen?
Je hebt een taakbeheerfunctie, maar er zijn nul taken aan iemand toegewezen.
Risico’s zijn wel “ingevuld”, maar de laatste beoordeling dateert van de implementatiedag.
Incidenten worden nog steeds via de mail afgehandeld, want “dat gaat sneller”.
Je hebt een “measures dashboard”… maar niemand weet wat het meet.
En dan, op het moment dat een klant of auditor om bewijs vraagt, grijp je alsnog terug op Excel. “Omdat we daar het overzicht beter hebben.”
Daar gaat je GRC-investering
GRC werkt pas als mensen het willen gebruiken
Een goed GRC-systeem ondersteunt het werk. Het maakt je leven makkelijker, overzichtelijker, voorspelbaarder. Maar dat lukt alleen als het systeem:
Werkt zoals mensen werken – met taken, herinneringen en duidelijke acties.
Zicht geeft op wat écht belangrijk is – niet alleen op papier, maar in de praktijk.
Aansluit op bestaande werkritmes – geen extra tool, maar een slimmere manier van werken.
Als je medewerkers niet snappen waarom ze ermee moeten werken, of wat het oplevert, dan gebeurt er niets. GRC wordt dan een stille database vol vergeten intenties.
Hoe CompliTrack het anders aanpakt
CompliTrack is gebouwd voor het MKB – en vooral: voor de mensen in het MKB. Geen 200 knoppen waarvan je er vijf gebruikt. Geen consultants nodig om het überhaupt te snappen.
Wat je wél krijgt?
Taken die automatisch terugkomen (zoals kwartaalcontroles)
Rollen en eigenaarschap die zichtbaar zijn – wie is waarvoor verantwoordelijk?
Dashboards die niet alleen meten, maar vooral sturen
Eenvoudige workflows voor audits, incidenten, risico’s en maatregelen
Het systeem werkt met je mee – in plaats van tegen je.
En dat maakt het verschil tussen ‘hebben’ en ‘gebruiken’.
Wil je weten wat een GRC-tool wél moet doen?
In de blog van donderdag leggen we uit wat een lichtgewicht GRC-systeem specifiek moet kunnen voor kleinere organisaties. Zodat je niet betaalt voor complexiteit, maar investeert in werkbaarheid.
De stukken lagen klaar, de processen waren uitgelegd, de eerste bevindingen leken positief. We kenden de normen, hadden het beleid op orde en het auditplan gevolgd tot in detail.
En toen stelde de auditor één vraag:
“Hoe weten jullie zeker dat deze maatregel ook echt is uitgevoerd?“
Het bleef stil.
Niet omdat het antwoord er niet was, maar omdat het nergens aantoonbaar was. Niet in het systeem. Niet in de taakoverzichten. Niet in een evaluatieverslag. De maatregel stond er wel, maar of hij ook was opgevolgd? Geen idee.
ISO 27001 draait niet om papier. Het draait om bewijs
In veel organisaties leven processen in documenten, maar niet in de praktijk. De risicoanalyse wordt netjes vastgelegd, maatregelen keurig gepland, het beleid geüpdatet… maar er is geen sluitende opvolging. Geen vaste verantwoordelijkheden. Geen herhaaltaken. Geen controle op uitvoering.
En dan is één simpele auditvraag genoeg om het hele systeem onderuit te halen.
Niet omdat er bewust iets fout is gegaan. Maar omdat niemand echt wist of het echt was gebeurd. En niemand het kon laten zien.
Herken je dit?
Een incident wordt besproken, maar nergens formeel vastgelegd
Maatregelen staan in Excel, zonder eigenaar of deadline
De risicoanalyse is van zes maanden geleden, maar je team weet dat niet
De directiebeoordeling is gedaan… maar zonder opvolging van de actiepunten
Op papier ziet het er goed uit.
In de praktijk is het een verzameling van losse eindjes.
Wat je wilt kunnen zeggen is dit:
“Ja, die maatregel is afgerond. Hier zie je de taak, het tijdstip en wie het heeft opgevolgd.”
“We herzien de risicoanalyse elk kwartaal. De volgende staat al ingepland.”
“Incidenten worden vastgelegd, geanalyseerd en opgevolgd. Hier zie je de status.”
Niet omdat je alles onthoudt.
Maar omdat het systeem dat voor je bijhoudt.
Waarom het vaak fout gaat? Omdat je denkt dat het systeem werkt.
De meeste ISMS-structuren zijn gebaseerd op documenten: Word, Excel, e-mail, SharePoint-mappen. Het ziet er goed uit tijdens de voorbereiding. Maar zodra de druk wegvalt, na de audit, na een hectische maand, bij personeelswissel, verslapt de grip.
En dan blijkt ineens dat compliance een momentopname is geweest.
Niet een werkend systeem. Niet een continue cyclus.
En dus: Niet aantoonbaar.
Hoe los je dat op?
Niet met nóg een actielijst.
Niet met strengere afspraken.
En zeker niet door het zelf weer te gaan monitoren.
Wat werkt is:
Een systeem waarin je ziet wat er gepland staat, wat er af is, en wat er nog moet
Een structuur waarin iedereen weet: dit is mijn verantwoordelijkheid
Een dashboard dat je vertelt of je grip hebt, of alleen denkt dat je dat hebt
Dat is waar CompliTrack voor is gebouwd.
Niet om je nog meer regels te geven. Maar om ze werkbaar te maken.
Tot slot
Als een audit bij jou morgen dezelfde vraag stelt:
“Hoe weet je dat deze maatregel is uitgevoerd?”
… heb je dan het antwoord?
Of moet je terug naar je Excel-sheet, in de hoop dat iemand iets heeft ingevuld?
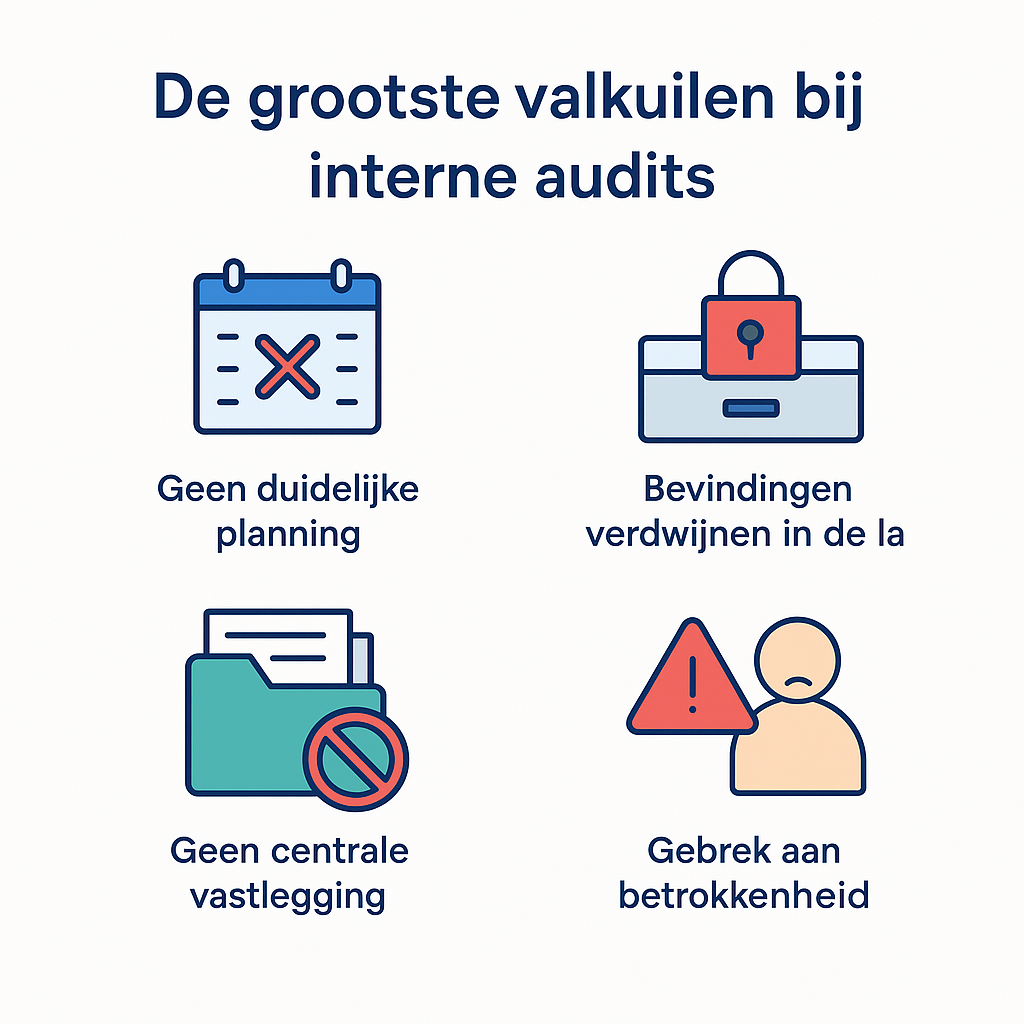
Voor veel MKB-bedrijven is het uitvoeren van interne audits een verplichting waar men tegenop ziet. Toch zijn audits een krachtig instrument voor verbetering, mits je het goed aanpakt. In deze blog lees je hoe een toegankelijke GRC-tool zoals CompliTrack auditstress kan omzetten in grip en gemak.
Wat is auditen eigenlijk – en waarom zou je het doen?
Een audit is een gestructureerde beoordeling van processen, documenten en gedragingen binnen een organisatie. Het doel: vaststellen of je doet wat je zegt én zegt wat je doet. Je kijkt dus of je processen op papier én in de praktijk kloppen, en of ze bijdragen aan je organisatiedoelen.
Er zijn externe audits (bijvoorbeeld voor een ISO-certificaat) en interne audits, die je zelf uitvoert. Die laatste zijn vaak verplicht als je ISO-gecertificeerd wilt blijven. Maar zelfs zonder certificering zijn interne audits waardevol: ze geven inzicht in risico’s, procesafwijkingen en verbetermogelijkheden.
Wat vragen normen zoals ISO 9001 en ISO 27001 over audits?
Normen als ISO 9001 (kwaliteitsmanagement) en ISO 27001 (informatiebeveiliging) stellen dat organisaties periodiek interne audits moeten uitvoeren. Zo zorg je ervoor dat je managementsysteem blijft werken en dat je leert van fouten of afwijkingen.
ISO 9001 vereist bijvoorbeeld dat je een auditplanning maakt, audits uitvoert volgens een methode, en opvolging geeft aan bevindingen. ISO 27001 stelt dat je je ISMS (Informatiebeveiligingsmanagementsysteem) moet toetsen op effectiviteit. Ook normen als ISO 14001 (milieumanagement) en ISO 22301 (continuïteit) kennen vergelijkbare eisen.
Met een slimme GRC-tool zoals CompliTrack kun je veel auditfrustratie voorkomen. En dat zonder hoge kosten of complexiteit. Dit is hoe het helpt:
Vooraf plannen
In CompliTrack leg je je auditplanning voor het hele jaar vast. Je krijgt meldingen wanneer een audit eraan komt, zodat je nooit meer verrast wordt.
Auditplannen en checklists
Je stelt eenvoudig je auditdoelstellingen, scope en checklists op, alles op één plek. Geen losse Word- of Excelbestanden meer.
Bevindingen vastleggen en opvolgen
Elke auditbevinding leg je vast in het systeem. Je koppelt direct een actie, verantwoordelijke en deadline. Zo voorkom je dat verbeterpunten verdwijnen in vergetelheid.
Overzicht en rapportage
Je krijgt automatisch een overzicht van uitgevoerde audits, openstaande acties en trends. Dit maakt rapporteren richting management of certificerende instellingen veel eenvoudiger.
Conclusie: Audits zonder stress, met grip op verbetering
Interne audits zijn meer dan een verplichting, ze zijn dé manier om je organisatie structureel te verbeteren. Maar dan moet je ze wel serieus aanpakken, en dat kan alleen als het proces behapbaar is. CompliTrack biedt hiervoor precies de juiste balans tussen eenvoud en effectiviteit, tegen een eerlijke prijs.
Overweeg jij audits professioneler aan te pakken zonder extra kopzorgen? Dan is dit het moment om CompliTrack te proberen.
Compliance roept bij veel organisaties nog steeds het beeld op van een controlerende, belemmerende factor. Een set regels en eisen waar je als bedrijf vooral niet buiten mag treden, met boetes of reputatieschade als dreigende gevolgen. Maar er is een duidelijke kentering gaande. Steeds meer bedrijven zien compliance niet langer als noodzakelijk kwaad, maar als een middel om vertrouwen op te bouwen, intern én extern.
De traditionele kijk: compliance als controlemechanisme
Lange tijd werd compliance benaderd vanuit een defensieve houding: voldoen aan wet- en regelgeving om sancties te vermijden. Vaak betekende dat een wirwar aan Excelsheets, losse documenten en ad-hoc controles. Niet efficiënt, niet motiverend en zeker niet toekomstbestendig. In onze eerdere blog “Van spreadsheets naar gestructureerd risicobeheer” laten we zien hoe dit traditionele model steeds vaker plaatsmaakt voor slimme, geïntegreerde oplossingen.
De nieuwe benadering: compliance als cultuur
Wat als compliance niet draait om afvinken, maar om verantwoordelijkheid nemen? In een volwassen organisatiecultuur is compliance ingebed in de dagelijkse praktijk. Medewerkers voelen zich mede-eigenaar van kwaliteit, veiligheid en integriteit. Het naleven van normen is dan geen opdracht van bovenaf, maar een logische stap in professioneeel gedrag.
Deze benadering vraagt om vertrouwen. Vertrouwen in medewerkers om zelf bewuste keuzes te maken. Maar ook vertrouwen van klanten, auditors en partners dat jouw organisatie zaken op orde heeft. Transparantie speelt hierbij een sleutelrol. Wie zijn processen goed heeft ingericht, hoeft niets te verbergen.
Tools als versneller van cultuurverandering
Een cultuur van vertrouwen vraagt om ondersteuning, en daar komt tooling in beeld. Niet als vervanging van mensen, maar als hulpmiddel om overzicht, structuur en eigenaarschap te faciliteren. CompliTrack is juist ontworpen met die gedachte: laagdrempelig, overzichtelijk en gericht op samenwerking.
Met CompliTrack maak je compliance overzichtelijk zonder overbodige complexiteit. Geen dure consultancytrajecten, maar direct zelf aan de slag. In het blog “Waarom GRC-software juist voor het MKB een slimme keuze is” gaan we hier dieper op in.
Vertrouwen is de nieuwe compliance
De toekomst van compliance ligt niet in controle, maar in vertrouwen. In organisaties waar medewerkers begrijpen waarom regels bestaan. Waar systemen niet controleren, maar ondersteunen. En waar compliance geen extra last is, maar een logisch onderdeel van professioneel ondernemen.
Wil je jouw compliance-aanpak ook naar een hoger niveau tillen, zonder de ballast van dure systemen of ingewikkelde processen Ontdek hoe CompliTrack jouw organisatie helpt groeien in vertrouwen, transparantie en veerkracht.
Als ondernemer ben je dagelijks bezig met de vele uitdagingen die het runnen van een bedrijf met zich meebrengt. Van wet- en regelgeving tot het beheersen van risico’s, het lijkt soms alsof je altijd een stap achterloopt. Misschien heb je wel eens gehoord van GRC, oftewel Governance, Risk Management en Compliance. Maar wat houdt dat eigenlijk in, en hoe kun je hiermee aan de slag zonder dat het je hele bedrijfsvoering overneemt? In deze blog leggen we uit wat GRC precies is, welke praktische uitdagingen je kunt tegenkomen als ondernemer en hoe je op een pragmatische manier een GRC-strategie kunt implementeren die bij jouw organisatie past.
Wat is GRC?
Laten we bij het begin beginnen. GRC staat voor Governance, Risk Management en Compliance. Drie belangrijke elementen die ervoor zorgen dat je bedrijf zowel efficiënt als verantwoord wordt geleid.
Governance (Bestuur): Dit gaat over de manier waarop je bedrijf wordt bestuurd en hoe je ervoor zorgt dat iedereen in je organisatie zich aan de juiste richtlijnen houdt. Het draait om transparantie en het nemen van de juiste beslissingen op basis van heldere doelen en waarden.
Risk Management (Risicobeheer): In elke organisaties komen risico’s voor, of het nu gaat om financiële risico’s, cyberdreigingen of juridische complicaties. Risicobeheer helpt je deze risico’s te identificeren, te begrijpen en maatregelen te nemen om ze te beheersen voordat ze je bedrijf schade toebrengen.
Compliance (Naleving van regels): Compliance betekent ervoor zorgen dat je bedrijf voldoet aan de wet- en regelgeving die voor jouw sector en organisatie geldt. Dit kan variëren van privacywetgeving zoals de AVG, tot specifieke sectorvereisten of interne richtlijnen.
Samengevat: GRC is een manier om je bedrijf op een verantwoorde en strategische manier te leiden, zodat je risico’s kunt beheersen en voldoet aan de nodige wet- en regelgeving.
Wat zijn de praktische uitdagingen voor kleine ondernemers?
Voor kleine bedrijven kan het idee van GRC soms intimiderend overkomen. Het lijkt misschien iets voor grote organisaties met een heel team dat zich volledig richt op deze onderwerpen, maar niets is minder waar. GRC is juist ook voor kleine ondernemers ontzettend waardevol, mits het op een pragmatische manier wordt aangepakt. Hier zijn enkele van de grootste uitdagingen die je tegen kunt komen:
Beperkte middelen: Kleine bedrijven hebben vaak niet het budget of de mankracht voor complexe, dure GRC-oplossingen. Je hebt wel degelijk verantwoordelijkheden, maar je moet slim omgaan met je middelen.
Wetswijzigingen bijhouden: Wet- en regelgeving verandert regelmatig. Als ondernemer kan het lastig zijn om bij te blijven met de laatste eisen, vooral als je geen juridische afdeling hebt die je hierin ondersteunt.
Risico’s begrijpen: Hoe weet je welke risico’s je serieus moet nemen en hoe je ze moet beheersen? Zonder een systematische aanpak kan het moeilijk zijn om een duidelijk overzicht te krijgen van de belangrijkste risico’s voor jouw organisatie.
Bureaucratie vermijden: Je wilt geen grote stapels documenten, langdurige procedures en bureaucratische processen. Het doel van GRC moet zijn om je bedrijf te beschermen, niet om het in te perken.
GRC moet pragmatisch en passend zijn voor je organisatie
Eén van de belangrijkste zaken die ondernemers vaak vergeten, is dat GRC praktisch en passend moet zijn voor de organisatie. Het moet niet een extra last zijn die je bedrijf vertraagt, maar juist een manier om risico’s effectief te beheersen, je compliance in de gaten te houden en je bedrijf te laten groeien. Een GRC-strategie die te complex of te zwaar is, kan leiden tot frustratie en inefficiëntie.
Daarom is het belangrijk om GRC aan te passen aan de grootte en de behoeften van je organisatie. De strategie en tools die je kiest moeten passen bij de manier waarop je bedrijf werkt, en niet zorgen voor extra administratieve rompslomp. Het doel is om een flexibele aanpak te creëren die je bedrijf ondersteunt, zonder dat het je belemmert in je dagelijkse activiteiten.
Hoe kan CompliTrack helpen
Daar komt CompliTrack beeld. CompliTrack is een praktische en toegankelijke GRC-oplossing die speciaal is ontworpen voor kleinere bedrijven. Het helpt je om op een eenvoudige manier risico’s te beheren, te voldoen aan regelgeving en je bedrijfsvoering op een verantwoorde manier te sturen, zonder dat het te veel tijd of energie kost. Het mooie aan CompliTrack is dat het eenvoudig en pragmatisch is, zodat het goed past bij de behoeften van jouw bedrijf, zonder onnodige complexiteit.
Met CompliTrack kun je:
Risico’s eenvoudig identificeren: Je hebt direct zicht op de belangrijkste risico’s binnen je organisatie, of het nu gaat om cyberdreigingen, juridische kwesties of andere bedrijfsrisico’s.
Compliance in de gaten houden: Door slim om te gaan met audits en taken, word je aangemoedigd om in korte tijd de impact van wet- en regelgeving binnen jouw organisatie te monitoren. Zo vergeet je nooit meer een activiteit, en kun je je blijven focussen op wat echt belangrijk is.
Flexibel rapporteren: Of je nu een interne audit wilt doen of een rapport moet opstellen voor een externe partij, CompliTrack maakt het makkelijk om snel en zonder gedoe de juiste informatie op te halen.
CompliTrack is dus geen tool die je afremt, maar juist een middel dat meegroeit met je bedrijf. Het maakt het implementeren van een GRC-strategie eenvoudig, zonder de bureaucratie die grote, ingewikkelde systemen vaak met zich meebrengen.
Een goede GRC-strategie is essentieel voor de lange termijn van je bedrijf. Het helpt je om risico’s te beheersen, compliant te blijven en je bedrijf in de juiste richting te sturen. Maar het moet wel werken voor jouw organisatie. GRC hoeft geen zware belasting te zijn, het kan juist een hulpmiddel zijn om slimmer te werken, niet harder.
CompliTrack biedt een pragmatische, betaalbare oplossing die past bij de grootte en behoefte van jouw bedrijf. Het is ontworpen om jou te helpen de risico’s te beheersen, zonder dat het je dagelijkse werkzaamheden in de weg staat. Kortom, een ideale oplossing voor de ondernemer die effectief en efficiënt met GRC aan de slag wil gaan.
Als je weleens hebt gehoord van ISO 9001 maar niet precies weet wat het inhoudt, ben je niet de enige. Veel ondernemers en kwaliteitscoördinatoren hebben wel een vermoeden dat het “iets met kwaliteit” te maken heeft, maar weten nog niet precies wat erbij komt kijken. In deze blog leggen we het uit: wat is ISO 9001, wat is een kwaliteitsmanagementsysteem (KMS) en hoe kun je als organisatie eenvoudig aan de slag met beide – zonder direct in dure consultancytrajecten of softwarepakketten te stappen.
Wat is ISO 9001?
ISO 9001 is een internationale norm voor kwaliteitsmanagement. De standaard helpt organisaties om processen beter in te richten, risico’s te beheersen en klanttevredenheid te verbeteren. ISO 9001 draait niet om dikke handboeken of bureaucratie, maar juist om doelgericht te verbeteren. En dat maakt het relevant voor elk type organisatie – groot of klein, dienstverlenend of producerend.
Wat ISO 9001 uniek maakt, is dat het geen kant-en-klaar systeem oplegt. In plaats daarvan geeft het richtlijnen waarmee je zélf een kwaliteitsmanagementsysteem opzet dat past bij jouw organisatie, klanten en doelstellingen.
Een KMS is eigenlijk niets meer dan een structuur waarmee je de kwaliteit van je producten of diensten bewust beheert en verbetert. Het gaat daarbij niet alleen om procedures, maar ook om strategie, betrokkenheid van medewerkers, risicomanagement en het meten van prestaties.
In de context van ISO 9001 moet een KMS onder meer de volgende onderdelen bevatten:
Beleid en doelstellingen – Wat wil je bereiken op het gebied van kwaliteit? Wat is voor jouw klanten belangrijk?
Procesinrichting – Hoe lopen je processen en hoe zorg je ervoor dat die consistent uitgevoerd worden?
Risicoanalyse en kansen – Waar kunnen dingen misgaan of juist beter?
Monitoring en metingen – Hoe weet je of je op koers ligt? Denk aan klanttevredenheid, interne audits en prestatie-indicatoren.
Verbeteracties – Op basis van afwijkingen, audits of klachten zorg je voor continue verbetering.
Documentatie – Niet overdreven veel papierwerk, maar wél de juiste informatie beschikbaar voor wie ermee werkt.
Klinkt misschien als een hoop werk, maar als je het slim aanpakt (en niet alles in Excel probeert te managen), valt het reuze mee.
Wat kan CompliTrack hierin betekenen?
CompliTrack is speciaal ontwikkeld voor organisaties die wél serieus met compliance en kwaliteitsmanagement aan de slag willen, maar geen zin (of budget) hebben voor grote, complexe tools. Ons platform helpt bij:
Risicoanalyse – Inzichtelijk maken waar je risico’s liggen, bijvoorbeeld op het gebied van klantklachten of procesuitval.
Doelstellingen en metingen – Stel kwaliteitsdoelen op en meet ze eenvoudig in dashboards.
Interne audits plannen en uitvoeren – Met ingebouwde sjablonen en planningstools.
Taken en incidenten vastleggen – Zodat verbeteracties niet op een to-do lijstje blijven staan, maar echt opgevolgd worden.
CompliTrack is ontworpen voor het mkb. Je hoeft geen IT-afdeling te hebben om ermee te werken en het instaptarief van €90 per maand maakt het financieel laagdrempelig. In de blogWaarom GRC-software juist voor het MKB een slimme keuze is leggen we daar meer over uit.
Meer weten?
Wil jij als kwaliteitscoördinator of ondernemer meer grip op kwaliteit, zonder te verdrinken in spreadsheets of papieren lijsten? Kijk dan eens op onze contactpagina en plan vrijblijvend een kennismakingsgesprek in. We denken graag met je mee over hoe jij ISO 9001 slim en praktisch kunt aanpakken – op jouw manier, met jouw doelen als uitgangspunt.
Ben je verantwoordelijk voor informatiebeveiliging binnen je organisatie? Dan weet je vast al dat risico’s overal op de loer liggen. Maar hoe krijg je die risico’s goed in beeld én onder controle? Zeker als je werkt met ISO 27001 is een duidelijke risicoanalyse onmisbaar. In deze blog neem ik je stap voor stap mee door het proces – van dreiging tot beheersing. Lekker praktisch, zonder overbodige jargon.
Wat is nou eigenlijke een goede risicoanalyse?
Een goede risicoanalyse draait niet om een ellenlange lijst met gevaren, maar om inzicht en actie. Je brengt in kaart:
Welke risico’s er zijn (dreigingen + kwetsbaarheden),
ISO 27001 is dé standaard voor informatiebeveiliging. En ja, daar hoort een gestructureerde risicoanalyse gewoon bij. De norm vraagt je om:
Criteria op te stellen: wat vind jij acceptabel qua risico?
Risico’s systematisch te beoordelen en vast te leggen,
En passende beheersmaatregelen te kiezen (die vind je in de Annex A van de norm).
Geen paniek, het hoeft niet ingewikkeld te zijn. Als je het slim aanpakt, heb je zo een goed werkend proces staan.
In 5 stappen van risico naar beheersing
Stap 1 – Bepaal de context
Begin met een goed beeld van je organisatie. Wat zijn je belangrijkste processen, systemen en informatie? En wat kan daar misgaan?
Stap 2 – Breng risico’s in kaart
Denk aan dreigingen zoals cyberaanvallen, datalekken of menselijke fouten. En kijk welke zwakke plekken er zijn in je systemen of processen.
Stap 3 – Beoordeel de risico’s
Hoe groot is de kans dat iets gebeurt? En wat zijn de gevolgen als het misgaat? Een eenvoudige risicomatrix (bijv. 5×5) helpt je om dit inzichtelijk te maken.
Stap 4 – Koppel maatregelen aan risico’s
Hier komt ISO 27002 (Annex A) om de hoek kijken. Daarin staan allerlei beheersmaatregelen. Kies er eentje die past bij jouw risico. Voorbeeld:
Phishing –> A.6.3 Training en bewustwording
Onveilige toegang –> A.5.15 Toegangsbeveiliging
Stap 5 – Maak een risicobehandelplan
Leg vast wat je gaat doen, door wie en wanneer. En bepaal ook welke risico’s je accepteert (want niet alles kun of hoef je op te lossen).
Bij CompliTrack hebben we een oplossing ontwikkelt die jou écht helpt zonder ingewikkelde toeters en bellen. Wat kun je ermee?
Risico’s registreren, beoordelen en classificeren
Risico’s koppelen aan ISO 27001 beheersmaatregelen
Taken aanmaken om risico’s aan te pakken
Audits plannen en registreren om maatregelen te toetsen
Externe auditbevindingen vastleggen en opvolgen
En dat allemaal op een overzichtelijke manier, zonder dat je een fortuin kwijt bent. Voor €90 per maand heb je al een complete, praktische GRC-tool in handen.
Ook aan de slag met risicobeheersing?
Wil je zelf ervaren hoe eenvoudig en doeltreffend risicoanalyse kan zijn? Neem dan contact op via onze contactpagina. Wij denken graag met je mee over een aanpak die past binnen jouw organisatie.
Kunstmatige intelligentie (AI) is in korte tijd een onmisbare technologie geworden binnen het moderne bedrijfsleven. Of het nu gaat om het stroomlijnen van processen, het verbeteren van klantinteractie of het ondersteunen van besluitvorming: AI is niet meer weg te denken. Maar met deze opmars komt ook een nieuwe verantwoordelijkheid voor organisaties.
In deze blog kijken we vanuit twee perspectieven naar AI binnen het vakgebied van governance, risk en compliance (GRC):
Hoe kan AI-compliance professionals helpen om efficiënter en effectiever te werken?
Welke nieuwe verplichtingen brengt het gebruik van AI met zich mee, in het licht van wetgeving zoals de EU AI Act?
Deze dubbele insteek is belangrijk, want terwijl AI je werk kan verlichten, stelt het ook nieuwe eisen aan je organisatie. Juist door deze twee kanten samen te bekijken, kun je als compliance officer of innovatiemanager een toekomstbestendige strategie ontwikkelen.
AI in de praktijk: meer dan alleen een hype
AI is al lang geen ver-van-je-bed-show meer. Denk aan systemen die automatisch documenten classificeren, afwijkingen in processen detecteren of dreigingen signaleren voordat ze echt een risico vormen. Veel organisaties gebruiken deze technologie al, bewust of onbewust.
Toch is het gebruik van AI binnen compliance functies vaak nog beperkt. En dat is zonde, want juist hier kan AI veel waarde toevoegen. Niet als vervanging van menselijke expertise, maar als versterking ervan.
AI als versterking van de compliance functie
Stel je voor: je bent verantwoordelijk voor het compliance beleid binnen een snelgroeiende organisatie. De complexiteit van wet- en regelgeving neemt toe, audits volgen elkaar in hoog tempo op en je team is beperkt. Hier biedt AI uitkomst. Niet als ‘black box’ die alles van je overneemt, maar als slimme assistent die je werk verlicht én verbetert.
1. Sneller inzicht in risico’s
AI kan grote hoeveelheden gegevens analyseren om risico’s te signaleren die anders onder de radar blijven. Bijvoorbeeld bij het screenen van leveranciers of het analyseren van auditresultaten. In plaats van dagenlang handmatig data doorspitten, krijg je binnen enkele minuten een overzicht van potentiële risico’s.
2. Efficiëntere interne audits
AI-systemen kunnen helpen bij het voorbereiden en uitvoeren van interne audits. Ze herkennen afwijkingen in processen of documentatie, en geven suggesties voor verbetering. Hierdoor kun je je als auditor meer richten op de interpretatie en opvolging.
3. Automatische rapportages en procesondersteuning
Veel GRC-processen bestaan uit repeterende taken: risicoanalyses bijwerken, beleid controleren, rapportages genereren. AI kan deze processen versnellen en structureren, zonder dat je de controle kwijtraakt. Jij blijft aan het roer, maar hebt betere tools tot je beschikking.
Kortom: AI maakt compliancewerk niet alleen lichter, maar ook slimmer. Maar dat is slechts één kant van het verhaal.
AI zelf is óók een compliancevraagstuk
Terwijl AI je helpt bij compliance, roept het ook nieuwe vragen op. Want zodra je AI inzet in je organisatie, ben je niet alleen gebruiker, maar ook deels verantwoordelijk voor het ethisch en juridisch verantwoord gebruik ervan. Die verantwoordelijkheid is niet vrijblijvend – zeker niet sinds de komst van de EU AI Act.
Wat is de EU AI Act?
De EU AI Act is een Europese verordening die eind 2024 formeel is vastgesteld en vanaf 2025 gefaseerd van kracht wordt. Het is de eerste uitgebreide wetgeving ter wereld die het gebruik van kunstmatige intelligentie reguleert, met als doel: veiligheid, transparantie en mensenrechten waarborgen binnen de toepassing van AI.
De wet is gebaseerd op een risicogebaseerde benadering en deelt AI-systemen in vier categorieën in:
1. Verboden AI-systemen
Dit zijn toepassingen die fundamentele rechten schenden, zoals AI voor sociale scoring (zoals in China), manipulatie van gedrag op onethische wijze, of systemen die kwetsbare groepen uitbuiten. Deze systemen zijn onder de AI Act volledig verboden.
2. Hoog-risico AI-systemen
Denk hierbij aan AI die wordt ingezet bij:
Werving en personeelsselectie,
Kredietbeoordelingen,
Toegang tot scholing of overheidsdiensten,
Kritische infrastructuur (bijv. water- of energievoorziening),
Gezondheidszorg of justitie.
Voor dit type AI gelden strikte eisen:
Je moet kunnen aantonen dat het systeem betrouwbaar is,
Je moet transparant zijn over hoe het systeem werkt,
Er moet altijd menselijk toezicht mogelijk zijn,
En het systeem moet gedocumenteerd en getest zijn op bias en discriminatie.
3. Beperkt-risico AI
Voorbeelden hiervan zijn AI-chatbots of systemen die gebruikers automatisch informeren dat ze met een machine praten. Hier gelden vooral transparantieverplichtingen: de gebruiker moet weten dat hij met AI te maken heeft.
4. Laag-risico AI
Zoals spellingscontrole, aanbevelingssystemen op websites en spamfilters. Deze toepassingen vallen grotendeels buiten de AI Act, al blijft goede documentatie verstandig.
AI-ontwikkelaar vs. AI-gebruiker: wie moet wat doen?
De AI Act maakt duidelijk onderscheid tussen:
AI-providers (ontwikkelaars) – partijen die AI-systemen bouwen of aanpassen
AI-deployers (gebruikers) – organisaties die AI in hun eigen processen gebruiken
Als je AI ontwikkelt
Je hebt dan de zwaarste verantwoordelijkheid. Je moet:
Je systeem aanmelden in een Europese AI-database,
Risicoanalyses uitvoeren op het model en de data,
Technische documentatie bijhouden,
Een conformity assessment (vergelijkbaar met een CE-markering) uitvoeren,
En periodiek herbeoordelen of je systeem nog aan de wet voldoet.
Dit geldt bijvoorbeeld voor bedrijven die AI-algoritmes op maat bouwen, zoals softwarebedrijven, startups met AI als kernproduct, of leveranciers van AI-gedreven GRC-tools.
Als je AI gebruikt (zoals veel bedrijven)
Dan heb je een andere rol: je moet nagaan of de AI die je gebruikt voldoet aan de eisen van de AI Act – zeker als het gaat om een hoog-risico toepassing. Je bent verplicht om:
Te controleren of de AI die je inzet legaal is en gecertificeerd,
Gebruikers te informeren dat ze met AI te maken hebben (indien van toepassing),
Een passende risicobeoordeling uit te voeren binnen je eigen bedrijfscontext,
En toezicht in te bouwen (bijvoorbeeld door medewerkers eindbeslissingen te laten nemen bij kritieke processen).
Een voorbeeld: stel je gebruikt een AI-systeem dat sollicitaties sorteert op basis van cv’s. Dan moet je waarborgen dat dit systeem eerlijk werkt, geen bias bevat, en dat er altijd een menselijke controle mogelijk is. Ook moet je dit kunnen aantonen bij een audit.
Wat betekent dit concreet voor jouw organisatie?
De impact van de AI Act hangt dus af van hoe je AI inzet. Maar zelfs als je alleen bestaande tools gebruikt, blijf je verantwoordelijk voor de manier waarop die technologie jouw processen beïnvloedt. Met name binnen compliance, informatiebeveiliging en personeelszaken zijn de risico’s reëel en dus relevant voor ISO-normen zoals:
ISO 27001 (informatiebeveiliging)
ISO 27701 (privacy)
ISO 9001 (kwaliteit)
en ISO 45001 (veiligheid en welzijn van medewerkers).
Gebruik je AI binnen deze domeinen? Dan is het verstandig om de risicoanalyse van je processen te herzien, je beleid aan te vullen met een AI-paragraaf, en AI mee te nemen in je interne audits.
AI compliance is geen luxe – het is noodzaak
De AI Act maakt duidelijk: AI is geen vrijblijvende innovatie meer. Als je het inzet, moet je kunnen aantonen dat je er zorgvuldig mee omgaat. En hoewel dat voor veel bedrijven een uitdaging is, hoeft het geen onoverkomelijke drempel te zijn.
Met een goede GRC-structuur leg je de basis voor verantwoord AI-gebruik. Je kunt bestaande ISO-processen benutten voor risicobeoordeling, incidentmanagement en documentatie. En tools zoals CompliTrack helpen je om dit gestructureerd en inzichtelijk te doen, ook als je organisatie geen groot compliance-team heeft.
Benieuwd hoe jouw organisatie AI op een verantwoordelijke manier kan inzetten?
Wil je ontdekken hoe je AI effectief én compliant kunt integreren in je organisatie? Of ben je benieuwd hoe CompliTrack je hierbij kan ondersteunen?