Auteur: admin

  • GRC-tooling hoeft niet duur te zijn en biedt grote waarde, ook voor kleinere organisaties

    GRC-tooling hoeft niet duur te zijn en biedt grote waarde, ook voor kleinere organisaties

    Als ondernemer of manager van een kleinere organisatie weet je als geen ander hoe belangrijk het is om grip te houden op risico’s en compliance. Maar laten we eerlijk zijn: het beheren van risico’s, wet- en regelgeving en interne processen voelt soms als een bureaucratische last. Je hebt al genoeg aan je hoofd, en dure, complexe GRC-software lijkt misschien overkill. Gelukkig is er goed nieuws: GRC-tooling hoeft helemaal niet duur te zijn en kan je juist helpen om tijd en geld te besparen.

    In deze blog laat ik je zien hoe je zonder grote investeringen toch kunt profiteren van een gestructureerde aanpak van risico- en compliancebeheer. Geen verkooppraatje, maar praktische inzichten waarmee jij direct aan de slag kunt.

    Waarom GRC ook voor jouw organisatie relevant is

    GRC (Governance, Risk & Compliance) software helpt bedrijven om hun risico’s, regelgeving en interne processen effectief te beheren. Veel mkb-bedrijven vertrouwen nog op Excel-sheets, losse documenten en e-mails om risico’s en compliance-eisen te beheren. Misschien doe jij dat ook. Op het eerste gezicht lijkt dit een prima oplossing: het kost niets extra en je hebt alles in eigen beheer. Maar heb je je weleens afgevraagd hoeveel tijd je kwijt bent aan het zoeken naar informatie, het controleren van updates en het corrigeren van fouten?

    Veelvoorkomende uitdagingen zonder GRC-tool

    Zonder een centrale GRC-tool loop je het risico op:

    • Onvolledig overzicht: Wanneer informatie verspreid ligt over meerdere bestanden en systemen, wordt het lastig om grip te houden op compliance en risico’s.
    • Menselijke fouten: Handmatige processen vergroten de kans dat je belangrijke deadlines of verplichtingen mist.
    • Inefficiënte opvolging: Incidenten en audits kunnen worden geregistreerd, maar zonder een gestructureerde opvolging blijven verbeteracties vaak liggen.
    • Opschaalproblemen: Naarmate je organisatie groeit, wordt het steeds lastiger om zonder tool efficiënt te blijven werken.

    Juist daarom is een eenvoudige en betaalbare GRC-tool voor het mkb zo waardevol. Het helpt je om processen te stroomlijnen, risico’s te beheersen en compliance minder stressvol te maken.

    De voordelen van een betaalbare GRC-oplossing

    1. Meer doen met minder tijd

    GRC-tooling automatiseert veel handmatige taken, waardoor jij en je team efficiënter kunnen werken. Denk aan:

    • Automatische herinneringen voor audits, risico-evaluaties en nalevingscontroles.
    • Slimme koppelingen tussen incidenten, risico’s en maatregelen, zodat je niet steeds opnieuw dezelfde informatie moet verwerken.
    • Een centrale plek waar alle relevante documenten, risico’s en taken beheerd worden.

    2. Compliance zonder kopzorgen

    Wet- en regelgeving verandert voortdurend, en het kan een uitdaging zijn om bij te blijven. Of je nu te maken hebt met ISO 9001, ISO 27001 of NIS2, een GRC-tool helpt je om:

    • Risico’s gestructureerd te identificeren en te prioriteren. Geen reactief brandjes blussen, maar proactief beheer van bedrijfsrisico’s.
    • Aantoonbaar compliant te blijven zonder eindeloze administratie. Alle documentatie en bewijslast zijn direct beschikbaar wanneer je een audit krijgt.
    • Transparantie te creëren binnen je organisatie. Iedereen weet wat zijn of haar rol is en welke acties nodig zijn.

    3. Een GRC-tool die meebeweegt met jouw bedrijf

    Misschien heb je geen volledige GRC-suite nodig, maar wil je wel meer controle over risico’s en compliance. Dat is precies waarom moderne tools flexibel en schaalbaar zijn. Je kunt klein beginnen en uitbreiden zodra dat nodig is. Dit betekent:

    • Geen onnodige kosten voor functies die je niet gebruikt.
    • Aanpasbaarheid aan je bestaande processen.
    • Mogelijkheid om mee te groeien met je organisatie.

    Case study: Hoe een IT-bedrijf grip kreeg op compliance zonder hoge kosten

    Een IT-bedrijf met 50 medewerkers worstelde met ISO 27001-compliance. Hun proces was volledig afhankelijk van losse spreadsheets en e-mails, waardoor het overzicht verloren ging en audits telkens voor stress zorgden.

    Door een betaalbare GRC-tool te implementeren, konden ze:

    • Alle risico’s centraliseren en koppelen aan maatregelen. Hierdoor kregen ze direct inzicht in hun beveiligingsniveau.
    • Automatische herinneringen instellen voor audits en risico-evaluaties. Geen last-minute paniek meer.
    • Documentatie beheren op één plek. Geen eindeloos zoeken naar de juiste versies van beleid en procedures.

    Het resultaat? Wekelijks uren tijdsbesparing en een soepelere auditvoorbereiding. Dit gaf hen niet alleen meer grip op compliance, maar ook meer rust in de organisatie.

    Veelgestelde vragen over GRC-tooling

    1. Is een GRC-tool moeilijk om te implementeren?

    Nee, veel moderne GRC-tools zijn gebruiksvriendelijk en eenvoudig te implementeren. Vaak kun je binnen enkele dagen aan de slag zonder complexe IT-aanpassingen.

    2. Voor welke bedrijven is GRC-tooling geschikt?

    GRC-tools zijn niet alleen voor grote corporates. Ook kleinere bedrijven die te maken hebben met compliance-eisen of risico’s kunnen profiteren van een gestructureerde aanpak.

    3. Wat kost een GRC-tool gemiddeld?

    De kosten variëren, maar er zijn al oplossingen beschikbaar die specifiek voor het mkb zijn ontwikkeld en geen grote investering vragen.

    4. Hoe weet ik of een GRC-tool past bij mijn bedrijf?

    Het beste is om vrijblijvend in gesprek te gaan met een expert en je behoeften in kaart te brengen.

    Wil jij ontdekken hoe GRC-tooling jouw organisatie kan versterken?

    Je hoeft niet langer te worstelen met spreadsheets of tijdrovende compliance-processen. Een betaalbare GRC-tool kan je helpen om grip te krijgen op risico’s en compliance, zonder dat het een grote investering vraagt.

    Laten we samen kijken hoe jij het meeste uit een GRC-oplossing kunt halen. Plan een vrijblijvend adviesgesprek in via onze contactpagina. We denken graag met je mee over een oplossing die écht bij jouw organisatie past.
  • Van chaos naar controle: Hoe organisaties grip krijgen op interne taken

    Van chaos naar controle: Hoe organisaties grip krijgen op interne taken

    In veel organisaties is taakbeheer een uitdaging. Terugkerende taken, interne controles en deadlines worden vaak ad hoc opgepakt, zonder duidelijke structuur of eigenaarschap. Dit leidt tot inefficiëntie, miscommunicatie en soms zelfs compliance-risico’s. Zeker bij bedrijven die te maken hebben met certificeringen als ISO 9001, ISO 27001 of andere kwaliteits- en veiligheidsnormen, kan gebrekkig taakbeheer grote gevolgen hebben.

    Een effectieve manier om grip te krijgen op interne processen is gestructureerd taakbeheer. Dit betekent niet alleen dat taken geregistreerd en toegewezen worden, maar ook dat er duidelijke opvolging plaatsvindt en taken verbonden worden aan bredere bedrijfsdoelen, risico’s en incidenten. In deze blog kijken we naar de veelvoorkomende uitdagingen rondom taakbeheer, hoe organisaties hun processen kunnen verbeteren en welke rol technologie hierin speelt.

    De uitdagingen van taakbeheer in organisaties

    Hoewel taakbeheer op het eerste gezicht eenvoudig lijkt, lopen veel organisaties tegen dezelfde problemen aan. We lichten de meest voorkomende struikelblokken toe:

    1. Taken raken versnipperd en onoverzichtelijk

    Veel organisaties gebruiken meerdere systemen, zoals e-mail, Excel-sheets en losse takenlijstjes, om acties bij te houden. Dit leidt ertoe dat belangrijke taken zoekraken of dat medewerkers niet op tijd worden herinnerd aan hun verantwoordelijkheden.

    Gevolg:

    • Acties worden vergeten of te laat opgepakt.
    • Medewerkers missen overzicht en voelen zich niet verantwoordelijk.
    • Bij audits ontbreekt de benodigde documentatie over uitgevoerde taken.
    Taakbeheer draagt bij aan het uitvoeren van periodieke controles en audits

    2. Geen structurele opvolging van interne controles en audits

    Veel organisaties voeren interne audits en controles uit, maar schieten tekort in de opvolging. Bevindingen worden gerapporteerd, maar concrete verbeteracties blijven uit. Hierdoor blijven risico’s en inefficiënties bestaan.

    Gevolg:

    • Verbetermaatregelen worden niet uitgevoerd.
    • De organisatie voldoet niet aan compliance-eisen.
    • Interne en externe audits leiden tot herhaalde bevindingen.

    3. Moeizame naleving van normen zoals ISO 9001 en ISO 27001

    Normen en certificeringen vereisen structureel taakbeheer. Denk aan periodieke controles, risico-evaluaties en maatregelen die aantoonbaar moeten worden opgevolgd. Zonder een goed systeem is dit een tijdrovend en foutgevoelig proces.

    Gevolg:

    • Veel tijd kwijt aan documentatie en administratie.
    • Geen duidelijkheid over wie verantwoordelijk is voor welke taken.
    • Compliance blijft reactief in plaats van proactief.

    4. Incidenten worden niet effectief beheerd

    Incidenten en problemen komen in elke organisatie voor, maar zonder gestructureerde registratie en opvolging blijft het vaak bij symptoombestrijding. De organisatie leert niet van eerdere incidenten, waardoor vergelijkbare problemen blijven optreden.

    Gevolg:

    • Incidenten worden mondeling besproken maar niet structureel vastgelegd.
    • Oorzaken en verbeteracties worden niet gedocumenteerd.
    • Compliance- en veiligheidsrisico’s blijven bestaan.

    Hoe gestructureerd taakbeheer helpt

    De sleutel tot effectief taakbeheer is structuur. Dit betekent dat taken niet alleen vastgelegd worden, maar ook gekoppeld worden aan bredere bedrijfsprocessen, zoals risicobeheer, audits en compliance-eisen. Hier zijn enkele essentiële componenten van goed taakbeheer:

    1. Centrale registratie en toewijzing van taken

    Door alle taken op één plek vast te leggen, krijgen medewerkers een helder overzicht van hun verantwoordelijkheden. Dit kan via een taakbeheersysteem waarin iedere taak een eigenaar, deadline en status heeft.

    2. Automatische herinneringen en opvolging

    Een van de grootste oorzaken van inefficiëntie is vergeten taken. Door geautomatiseerde herinneringen en notificaties in te stellen, kunnen organisaties proactief taken opvolgen en voorkomen dat deadlines worden gemist.

    3. Koppeling met risico’s, audits en incidenten

    Taken staan vaak niet op zichzelf. Door taakbeheer te integreren met risicobeheer en incidentbeheer ontstaat een samenhangend systeem waarin taken niet alleen worden uitgevoerd, maar ook bijdragen aan bredere verbeterdoelstellingen.

    4. Ondersteuning voor terugkerende taken

    Veel taken, zoals periodieke audits en compliance-controles, keren regelmatig terug. Een effectief systeem maakt het mogelijk om deze taken automatisch opnieuw te plannen en op te volgen.

    5. Realtime inzicht en rapportages

    Door inzicht te krijgen in de status van taken, kunnen organisaties sneller bijsturen waar nodig. Een goed taakbeheersysteem biedt dashboards en rapportages waarmee management in één oogopslag ziet welke taken openstaan en welke urgent zijn.

    Praktijkvoorbeeld: Effectief taakbeheer bij compliance

    Stel, een middelgrote zorginstelling heeft als doel om beter grip te krijgen op interne processen en compliance met ISO 27001. In het verleden verliep dit moeizaam:

    • De jaarlijkse risicoanalyse werd vaak te laat ingepland.
    • Bevindingen werden slechts gedeeltelijk gedocumenteerd.
    • Verbetermaatregelen werden mondeling besproken, maar zelden opgevolgd.

    Met een gestructureerd taakbeheersysteem veranderde dit drastisch:

    • De risicoanalyse werd als terugkerende taak vastgelegd in het systeem.
    • Verbetermaatregelen werden gekoppeld aan specifieke taken en toegewezen aan verantwoordelijken.
    • Automatische herinneringen zorgden ervoor dat deadlines niet werden gemist.
    • Dashboards gaven het management realtime inzicht in de status van openstaande taken.

    Hierdoor werd niet alleen de auditvoorbereiding eenvoudiger, maar ook het naleven van compliance-eisen een doorlopend proces in plaats van een jaarlijkse uitdaging.

    De rol van GRC-software in taakbeheer

    Software zoals CompliTrack helpt organisaties bij het structureren en opvolgen van taken door middel van:

    • Taakbeheer voor het beheren van interne verplichtingen.
    • Incidentbeheer om leerpunten vast te leggen en te benutten.
    • Risicobeheer voor het beheren en mitigeren van risico’s.
    • Auditbeheer voor het opvolgen van interne en externe audits.
    • Assetbeheer om maatregelen en risico’s te koppelen aan bedrijfsmiddelen.

    Door deze processen te digitaliseren, kunnen organisaties efficiënter werken en compliance vereenvoudigen.

    Conclusie

    Slecht taakbeheer leidt tot gemiste deadlines, inefficiëntie en compliance-risico’s. Door gestructureerd taakbeheer te implementeren, krijgen organisaties grip op interne processen en wordt compliance een stuk eenvoudiger.

    Wil je weten hoe een goed taakbeheersysteem jouw organisatie kan helpen? Neem contact op via deze link en ontdek hoe je grip krijgt op interne taken!

  • Van risicoanalyse naar actie: Hoe je risico’s daadwerkelijk beheerst

    Van risicoanalyse naar actie: Hoe je risico’s daadwerkelijk beheerst

    Veel organisaties voeren tegenwoordig een risicoanalyse uit, maar merken dat het daadwerkelijke beheersen van risico’s een uitdaging blijft. Zonder structurele opvolging blijven risico’s onbeheerst, waardoor de organisatie kwetsbaar blijft voor incidenten en operationele verstoringen.

    Veelvoorkomende problemen bij risicobeheer:

    • Geen duidelijke verantwoordelijkheden: Risico’s en maatregelen worden benoemd, maar niemand voelt zich verantwoordelijk voor de opvolging.
    • Gebrek aan monitoring: Er worden geen periodieke controles uitgevoerd om te beoordelen of beheersmaatregelen effectief zijn.
    • Geen structurele aanpak: Zonder een centraal systeem is het lastig om acties te coördineren en op te volgen.

    Door een gestructureerde aanpak met CompliTrack voorkom je deze valkuilen en zorg je voor een effectief risicobeheerproces.

    Stap 1: Actiepunten vastleggen en taken toewijzen

    Hoe pak je dit aan?

    1. Prioriteer risico’s: Gebruik een risicomatrix om risico’s met de grootste impact en waarschijnlijkheid als eerste aan te pakken.
    2. Bepaal beheersmaatregelen: Denk aan preventieve maatregelen (zoals procedures en training) en correctieve acties (zoals incidentresponsplannen).
    3. Leg taken vast in Taakbeheer: Wijs verantwoordelijkheden toe en stel deadlines in binnen CompliTrack.
    4. Stel terugkerende taken in: Zorg ervoor dat periodieke controles niet vergeten worden.

    Een voorbeeld

    Een organisatie constateert dat zwakke wachtwoorden een risico vormen voor datalekken. Om dit te beheersen, wordt een tweefactorauthenticatiebeleid ingevoerd, vastgelegd als taak in CompliTrack. Daarnaast worden medewerkers getraind en wordt naleving van het wachtwoordbeleid periodiek gecontroleerd.

    Beheer incidenten en koppel deze aan risico's

    Stap 2: Incidenten koppelen aan risicobeheer

    Hoe pak je dit aan?

    1. Registreer incidenten direct in CompliTrack: Zorg ervoor dat medewerkers laagdrempelig meldingen kunnen doen.
    2. Analyseer incidenten en koppel ze aan bestaande risico’s: Zo wordt inzichtelijk of er aanvullende maatregelen nodig zijn.
    3. Leer van incidenten: Gebruik trends en patronen om risicobeheersing te optimaliseren.

    Een voorbeeld

    Een organisatie merkt een toename in phishing-aanvallen. Door incidenten vast te leggen in CompliTrack wordt inzichtelijk waar de kwetsbaarheden liggen. Dit leidt tot een bewustwordingscampagne en aanvullende technische maatregelen zoals strengere spamfilters en DMARC-authenticatie.

    Stap 3: Bedrijfsmiddelen en risico’s koppelen

    Hoe pak je dit aan?

    1. Maak een overzicht van bedrijfskritische assets: Denk aan IT-systemen, machines en klantgegevens.
    2. Koppel risico’s en maatregelen aan specifieke bedrijfsmiddelen: Zo wordt inzichtelijk welke middelen extra bescherming nodig hebben.
    3. Monitor en update regelmatig: Beoordeel of risicobeheersmaatregelen nog effectief zijn.

    Een voorbeeld

    Een organisatie gebruikt verouderde software die een beveiligingsrisico vormt. In CompliTrack wordt een IT-assetregister opgezet, waarin updates en patches worden bijgehouden. Terugkerende taken zorgen ervoor dat updates tijdig worden uitgevoerd.

    Stap 4: Risicobeheer integreren met organisatiedoelstellingen

    Hoe pak je dit aan?

    1. Definieer strategische doelen: Bijvoorbeeld voldoen aan ISO 27001 of verbeteren van operationele efficiëntie.
    2. Identificeer risico’s die deze doelen kunnen belemmeren.
    3. Koppel beheersmaatregelen aan de doelstellingen en monitor de voortgang in CompliTrack.

    Een voorbeeld

    Een organisatie streeft naar ISO 27001-certificering. In CompliTrack worden relevante risico’s, beheersmaatregelen en controles vastgelegd en gevolgd, zodat certificering efficiënter wordt behaald.

    Conclusie: Van risicoanalyse naar concrete actie

    Effectief risicobeheer vereist meer dan alleen een analyse. Door risico’s structureel te koppelen aan taken, incidenten en bedrijfsmiddelen zorg je ervoor dat risicobeheer niet alleen een theoretisch proces is, maar daadwerkelijk impact heeft. CompliTrack helpt je om grip te houden op risico’s en compliance eenvoudig te beheren.

    Benieuwd hoe CompliTrack jouw organisatie kan ondersteunen? Neem contact met ons op en ontdek de mogelijkheden!

  • Waarom GRC-software juist voor het MKB een slimme keuze is (en geen overbodige luxe)

    Waarom GRC-software juist voor het MKB een slimme keuze is (en geen overbodige luxe)

    Veel MKB-ondernemers zien Governance, Risk & Compliance (GRC) als iets dat alleen voor grote bedrijven relevant is. De perceptie is vaak dat GRC ingewikkeld, duur en vooral een bureaucratische last is. Maar in werkelijkheid kan GRC-software voor kleine bedrijven juist helpen met eenvoud en structuur. In deze blogpost laten we zien waarom GRC-software voor het MKB een slimme keuze is, hoe het helpt om tijd te besparen en risico’s te minimaliseren, en hoe CompliTrack hierin ondersteuning biedt.

    Waarom GRC ook voor het MKB cruciaal is

    Elk bedrijf, groot of klein, heeft te maken met wet- en regelgeving, bedrijfsrisico’s en de noodzaak om efficiënt te werken. Voor het MKB kan het ontbreken van gestructureerd risicobeheer en compliance zelfs schadelijker zijn dan voor grote bedrijven, omdat de middelen om fouten op te vangen vaak beperkter zijn.

    Veelvoorkomende uitdagingen voor MKB-bedrijven:

    • Versnipperde informatie: Compliance- en risico-informatie zit vaak verspreid over verschillende Excel-bestanden, e-mails en losse documenten.
    • Geen overzicht van risico’s en maatregelen: Zonder een centraal systeem blijven risico’s en incidenten onderbelicht en worden ze pas aangepakt als het te laat is.
    • Tijdrovende handmatige processen: Veel bedrijven besteden veel tijd aan het handmatig bijhouden van taken, audits en compliance-eisen.
    • Gebrek aan eigenaarschap: Zonder een duidelijk systeem ontbreekt het vaak aan verantwoordelijkheid en opvolging van acties.

    GRC-software voor kleine bedrijven helpt het MKB om deze uitdagingen aan te pakken door processen te structureren en te automatiseren.

    Hoe GRC-software het MKB helpt met eenvoud en structuur

    1. Grip op taken en verantwoordelijkheden

    Met de Taakbeheer-functie van CompliTrack kunnen bedrijven terugkerende taken instellen, zoals periodieke controles of verplichte audits. Dit voorkomt dat belangrijke compliance-verplichtingen worden vergeten en zorgt ervoor dat iedereen weet wat zijn of haar verantwoordelijkheden zijn.

    We zien vaak dat organisaties gebruik maken van Excel-sheets voor het bijhouden van compliance-taken. Dit heeft als nadeel dat het lastig is om inzicht te houden in welke taken openstaan en wie verantwoordelijk is voor de uitvoering. Door een geautomatiseerd systeem te gebruiken waarin taken worden toegewezen en herinneringen automatisch worden verstuurd, blijft er overzicht en worden deadlines niet meer gemist.

    2. Efficiënt incidentbeheer

    Incidenten kunnen een grote impact hebben op kleine bedrijven, zeker als ze niet goed worden opgevolgd. De Incidentbeheer-module van CompliTrack maakt het mogelijk om incidenten te registreren, op te volgen en te analyseren. Door patronen te herkennen kunnen bedrijven preventieve maatregelen nemen en herhaling voorkomen.

    Bij veel bedrijven zien we dat incidenten ad-hoc worden opgepakt zonder duidelijke registratie of opvolging. Hierdoor blijft onduidelijk welke incidenten vaker voorkomen en hoe effectief maatregelen zijn. Met een centraal systeem kunnen incidenten direct worden vastgelegd, toegewezen en geanalyseerd, wat leidt tot snellere afhandeling en structurele verbeteringen.

    Effectief risicobeheer met CompliTrack

    3. Risicobeheer voor beter inzicht en besluitvorming

    Risicobeheer is essentieel voor elk bedrijf, maar veel MKB-bedrijven pakken dit nog ad hoc aan. Met de Risicobeheer-module kunnen risico’s worden geïdentificeerd, beoordeeld en gekoppeld aan maatregelen. Hierdoor kunnen bedrijven proactief handelen in plaats van reactief, wat op de lange termijn kosten en schade voorkomt.

    Het komt vaak voor dat bedrijven risico’s pas adresseren als er daadwerkelijk iets misgaat. Dit leidt tot onnodige schade en hogere kosten. Door risico’s systematisch in kaart te brengen en maatregelen vooraf te treffen, kunnen bedrijven veel problemen voorkomen en efficiënter werken.

    4. Verbeterd beheer van assets en relaties

    Bedrijven werken met verschillende middelen (assets), zoals IT-systemen, apparatuur en klantgegevens. De Assetbeheer-module van CompliTrack helpt bij het koppelen van risico’s, maatregelen en incidenten aan specifieke assets, waardoor er een volledig overzicht ontstaat van mogelijke kwetsbaarheden en verbeteracties. Daarnaast biedt de Relatiebeheer-functie inzicht in leveranciers, klanten en andere belanghebbenden, en hun impact op compliance en risico’s.

    Veel organisaties houden assetinformatie bij in verschillende systemen of zelfs in losse documenten. Dit maakt het lastig om snel te zien welke risico’s en incidenten aan een specifiek middel zijn gekoppeld. Door deze informatie centraal te beheren, wordt het eenvoudiger om de juiste maatregelen te nemen en risico’s te beperken.

    5. Automatisering van compliance en audits

    Veel MKB-bedrijven moeten voldoen aan bepaalde standaarden, zoals ISO 9001, ISO 27001 of NEN 7510. De Maatregelensets-functie in CompliTrack biedt standaard templates voor deze normen, zodat bedrijven eenvoudig de juiste beheersmaatregelen kunnen implementeren en monitoren.

    De Auditbeheer-functie maakt het uitvoeren van interne audits eenvoudiger door gestructureerde workflows en opvolging van auditbevindingen. Dit bespaart tijd en zorgt ervoor dat auditresultaten direct worden omgezet in actiepunten.

    Wat we veel zien is dat audits als tijdrovend en complex worden ervaren, vooral omdat er vaak losse lijsten en documenten worden gebruikt. Door audits te digitaliseren en te automatiseren, wordt het gehele proces efficiënter en kunnen verbeterpunten sneller worden opgepakt.

    6. Doelstellingen en strategische planning

    Zonder heldere doelen is het moeilijk om te meten of compliance-inspanningen effectief zijn. De Doelstellingenbeheer-module in CompliTrack helpt MKB-bedrijven bij het formuleren van strategische doelen op het gebied van compliance en risicobeheer, zodat ze continu kunnen verbeteren.

    Veel bedrijven stellen doelen vast, maar vergeten deze structureel te evalueren. Hierdoor blijft onduidelijk of inspanningen daadwerkelijk bijdragen aan betere compliance en risicobeheer. Door doelstellingen vast te leggen en periodiek te evalueren, kunnen bedrijven gericht sturen op continue verbetering.

    Conclusie: GRC-software is een slimme investering voor het MKB

    GRC is niet alleen een kwestie van voldoen aan wet- en regelgeving, maar helpt bedrijven ook om efficiënter en veiliger te werken. GRC-software voor kleine bedrijven is geen overbodige luxe, maar een manier om grip te krijgen op compliance, risico’s te minimaliseren en bedrijfsprocessen te stroomlijnen.

    Met een oplossing zoals CompliTrack kan jouw bedrijf eenvoudig taken beheren, risico’s monitoren en incidenten opvolgen zonder de complexiteit van grote corporate systemen. Wil je ontdekken hoe CompliTrack jouw bedrijf kan helpen?

    Neem contact met ons op via deze link en plan een demo!

  • ISO 27001 is geen eindpunt: Zo blijf je compliant zonder gedoe

    ISO 27001 is geen eindpunt: Zo blijf je compliant zonder gedoe

    Gefeliciteerd, je hebt je ISO 27001-certificering behaald! Maar hoe zorg je ervoor dat je compliant blijft? Veel bedrijven zien certificering als een einddoel, terwijl het juist het begin is van een continu proces.

    ISO 27001 compliance behouden vereist structureel onderhoud van je ISMS (Information Security Management System). Zonder een duidelijk plan loop je risico’s zoals verouderde documentatie, gemiste audits en onvoldoende opvolging van beveiligingsincidenten.

    In deze gids ontdek je hoe je ISO 27001 compliance behoudt, audits soepel doorloopt en je informatiebeveiliging structureel verbetert. Met praktische tips en slimme tools, zoals GRC-software van CompliTrack, houd je compliance eenvoudig en efficiënt.

    Waarom is ISO 27001 compliance behouden zo lastig?

    Na de certificering verslapt de aandacht vaak. Dit kan leiden tot:

    • Verouderde risicoanalyses
    • Niet-opgevolgde beveiligingsincidenten
    • Incomplete of onvindbare documentatie
    • Problemen bij interne en externe audits

    ISO 27001 compliance behouden is een doorlopend proces. Zonder een duidelijke structuur loop je het risico op non-conformiteiten, waardoor het certificaat in gevaar komt.

    Goed nieuws: Met de juiste aanpak en tools kun je dit eenvoudig voorkomen.

    1. Blijf continu verbeteren met interne audits

    Interne audits zijn de sleutel tot blijvende ISO 27001-compliance. Ze helpen bij het tijdig identificeren van tekortkomingen in je ISMS en zorgen ervoor dat je organisatie zich blijft verbeteren.

    Hoe pak je dit aan?

    • Stel een jaarlijks auditplan op en varieer in audittechnieken
    • Automatiseer audits met tools zoals CompliTrack
    • Registreer auditbevindingen en zet ze om in verbeteracties

    Praktische tip: Gebruik realistische scenario-audits

    Naast standaard checklist-audits kun je ook realistische scenario’s testen, zoals:

    • Wat gebeurt er als een medewerker per ongeluk gevoelige gegevens lekt?
    • Hoe reageert het team op een phishing-aanval?

    Deze aanpak helpt om zwakke plekken te ontdekken die in een traditionele audit niet naar voren komen.

    2. Houd je risicobeheer actueel

    ISO 27001 vereist dat je risico’s continu evalueert en beheersmaatregelen aanpast. Zoals we in “De risicoanalyse: Een onmisbaar instrument voor elke ondernemer” (10 september 2024) bespraken, is een statische risicoanalyse nutteloos.

    Risicobeheer is een continue cyclus

    Wat kun je doen?

    • Voer minimaal elk half jaar een risicobeoordeling uit
    • Koppel risico’s aan specifieke assets en maatregelen in CompliTrack
    • Monitor nieuwe bedreigingen zoals veranderende wetgeving of cyberdreigingen

    Praktische tip: Organiseer periodieke risico-sessies

    Laat medewerkers binnen verschillende afdelingen de grootste risico’s in hun dagelijkse werk benoemen. Vaak signaleren zij bedreigingen die in theoretische risicoanalyses over het hoofd worden gezien, zoals het gebruik van ongeautoriseerde cloudopslag of zwakke wachtwoordgewoonten.

    3. Incidentenbeheer: Leer van fouten en verbeter continu

    Incidenten zullen altijd voorkomen. De vraag is: hoe zorg je ervoor dat je er sterker uitkomt?

    In “Van incident naar verbetering: Hoe organisaties incidentbeheer optimaliseren met GRC-software” (10 februari 2025) laten we zien hoe bedrijven incidenten effectief kunnen verwerken.

    Effectief incidentbeheer in 3 stappen:

    • Registreer elk incident direct en voer een root cause analysis uit
    • Koppel incidenten aan risico’s en verbetermaatregelen
    • Gebruik een incidentbeheersysteem zoals CompliTrack om trends te analyseren

    Praktische tip: Gebruik de 5x waarom-methode

    Stel bij elk incident vijf keer de vraag “Waarom?” om tot de kern van het probleem te komen.

    Voorbeeld:

    Incident: Een medewerker heeft op een phishing-link geklikt.

    1. Waarom? –> Hij herkende de valse e-mail niet.
    2. Waarom? –> Hij had geen recente security-awareness training gehad.
    3. Waarom? –> Trainingen worden niet structureel gepland.
    4. Waarom? –> Er is geen verantwoordelijke voor trainingsbeheer.
    5. Waarom? –> Er is geen HR-proces om medewerkers periodiek te trainen.

    Oplossing: Plan automatische security-awareness trainingen en stel een verantwoordelijke aan.

    4. Houd documentatie en beheersmaatregelen up-to-date

    ISO 27001 vereist dat je beheersmaatregelen aantoonbaar effectief zijn. Dit betekent dat documentatie actueel en toegankelijk moet blijven.

    Hoe zorg je voor overzichtelijke documentatie?

    • Gebruik een centraal documentbeheersysteem, zoals SharePoint, Google WorkPlace, Dropbox of CompliTrack
    • Maak duidelijke samenvattingen van beleidsdocumenten voor medewerkers
    • Zorg voor versiebeheer zodat wijzigingen altijd traceerbaar zijn

    Praktische tip: Gebruik tagging en zoekfuncties

    Documenten raken snel kwijt in een wirwar van mappen. Door tags toe te voegen (bijv. “Beveiligingsbeleid”, “Interne Audit”, “Risicoanalyse”) vinden medewerkers sneller wat ze nodig hebben.

    5. Automatiseer taakbeheer en compliance-processen

    Een veelvoorkomend probleem is dat compliance-taken worden vergeten of versnipperd raken. Automatisering helpt hierbij.

    Wat kan je automatiseren?

    • Terugkerende taken zoals risico-evaluaties en audits
    • Notificaties en reminders voor openstaande acties
    • Toewijzing van verantwoordelijkheden per afdeling

    Praktische tip: Gebruik een RACI-matrix

    Gebruik een RACI-matrix (Responsible, Accountable, Consulted, Informed) om rollen en verantwoordelijkheden helder vast te leggen.

    Voorbeeld van een RACI-matrix voor ISO 27001:

    • CISO – Accountable voor het ISMS
    • IT-manager – Responsible voor technische maatregelen
    • HR-afdeling – Informed over security-awareness trainingen
    • Directie – Consulted bij grote beslissingen

    Voordeel: Duidelijkheid voorkomt dat taken blijven liggen

    Conclusie: Maak ISO 27001 compliance behouden eenvoudig

    ISO 27001 compliance behouden vraagt om continue aandacht en een gestructureerde aanpak. Door interne audits, risicobeheer, incidentbeheer en taakbeheer te combineren in een GRC-oplossing zoals CompliTrack, zorg je voor een efficiënt en aantoonbaar compliant ISMS.

    Wil jij ontdekken hoe CompliTrack jouw organisatie helpt om compliance eenvoudig te behouden? Neem contact met ons op en laat ons je begeleiden naar blijvende ISO 27001-compliance.

  • Compliance vereenvoudigen voor zorginstellingen: Hoe GRC-software helpt bij audits en wetgeving

    Compliance vereenvoudigen voor zorginstellingen: Hoe GRC-software helpt bij audits en wetgeving

    Zorginstellingen hebben te maken met een steeds complexer wordend landschap van wet- en regelgeving, zoals NEN 7510, ISO 27001 en de AVG. Het waarborgen van compliance is essentieel om patiëntgegevens te beschermen en juridische risico’s te minimaliseren. Toch worstelen veel organisaties met het effectief beheren van audits, incidenten en risico’s. GRC-software zoals CompliTrack helpt bij het structureren van deze processen en maakt compliance eenvoudiger en efficiënter.

    In deze deepdive bespreken we hoe GRC-software zorginstellingen ondersteunt bij audits en regelgeving. We laten zien hoe verschillende functionaliteiten van CompliTrack – zoals auditbeheer, risicobeheer en incidentbeheer – bijdragen aan een gestructureerde en efficiënte compliance-aanpak. Daarnaast schetsen we een scenario van hoe een zorginstelling deze software zou kunnen inzetten om compliance-uitdagingen te overwinnen.

    Uitdagingen in compliance voor zorginstellingen

    Zorginstellingen staan voor meerdere compliance-uitdagingen:

    • Strenge regelgeving: NEN 7510, ISO 27001 en AVG stellen hoge eisen aan informatiebeveiliging en privacy.
    • Complexiteit van audits: Regelmatige interne en externe audits vereisen gestructureerde documentatie en opvolging.
    • Incidentbeheer: Het correct registreren, analyseren en opvolgen van incidenten is cruciaal om risico’s te minimaliseren.
    • Risicobeheer: Zonder een goed risicobeheerproces blijven kwetsbaarheden onopgemerkt.
    • Versnipperde processen: Veel zorginstellingen vertrouwen nog op spreadsheets en handmatige systemen, wat foutgevoelig en inefficiënt is.

    GRC-software biedt een geïntegreerde oplossing om deze uitdagingen het hoofd te bieden.

    Scenario: Hoe een zorginstelling GRC-software zou kunnen inzetten

    Stel je voor: een middelgrote zorginstelling met meerdere locaties wil haar compliance-processen verbeteren. Momenteel worden audits handmatig bijgehouden, incidenten worden per e-mail gemeld en risico’s worden pas aangepakt als ze zich voordoen. Dit leidt tot vertragingen, ontbrekende informatie en het risico op niet-naleving van regelgeving zoals NEN 7510 en de AVG.

    Met een GRC-platform zoals CompliTrack zou deze organisatie:

    • Auditbeheer digitaliseren, zodat interne audits efficiënter worden uitgevoerd en opgevolgd.
    • Incidentbeheer stroomlijnen, zodat incidenten direct worden geregistreerd en gekoppeld aan risico’s en assets.
    • Risico’s proactief beheren, met periodieke beoordelingen en automatische koppelingen met beheersmaatregelen.

    Potentiële resultaten na implementatie:

    • Tijdsbesparing op audits, doordat alle bewijslast op één centrale plek wordt beheerd.
    • Snellere incidentafhandeling, omdat meldingen en acties direct worden toegewezen en opgevolgd.
    • Betere naleving van regelgeving, doordat risico’s en beheersmaatregelen structureel worden gemonitord.

    Hoewel dit een hypothetisch scenario is, laat het zien hoe een zorginstelling met de juiste tools grip kan krijgen op compliance.

    Hoe GRC-software compliance vereenvoudigt

    Een goed GRC-platform zoals CompliTrack helpt zorginstellingen bij het centraliseren en automatiseren van compliance-processen. We nemen enkele kernfunctionaliteiten onder de loep:

    1. Auditbeheer: grip op interne en externe audits

    Met de Auditbeheer-functionaliteit van CompliTrack kunnen zorginstellingen:

    • Interne audits plannen en uitvoeren met behulp van templates voor ISO 27001 en NEN 7510.
    • Auditbevindingen vastleggen en opvolgen via taakbeheer, inclusief terugkerende taken.
    • Bewijslast en documentatie centraal opslaan, waardoor auditors direct toegang hebben tot de benodigde informatie.

    Lees meer over effectieve audits in onze blog “Verschil interne en externe audit: wat je moet weten

    Effectief risicobeheer met CompliTrack

    2. Risicobeheer: risico’s identificeren en beheersen

    Met de Risicobeheer-module in CompliTrack kunnen organisaties:

    • Risico’s identificeren en categoriseren op basis van standaarden zoals ISO 27001.
    • Maatregelen koppelen aan specifieke risico’s en assets, waardoor beheersmaatregelen eenvoudig gemonitord kunnen worden.
    • Periodieke risicobeoordelingen uitvoeren, met ingebouwde workflows voor opvolging.

    Meer weten over effectief risicobeheer? Lees: “Van spreadsheets naar gestructureerd risicobeheer: Waarom organisaties overstappen op GRC-software

    3. Incidentbeheer: van incident naar verbetering

    Met de Incidentbeheer-module van CompliTrack kunnen zorginstellingen:

    • Incidenten snel registreren en classificeren met vooraf gedefinieerde sjablonen.
    • Incidenten koppelen aan assets en risico’s, zodat de impact direct zichtbaar is.
    • Acties toewijzen en opvolgen, zodat incidenten structureel worden aangepakt.

    Meer weten over effectief incidentbeheer? Lees: “Van incident naar verbetering: Hoe organisaties incidentbeheer optimaliseren met GRC-software

    4. Maatregelensets: standaard compliance-frameworks direct beschikbaar

    CompliTrack bevat voorgeconfigureerde maatregelensets, inclusief ISO 27001, ISO 9001, ISO 27701 en NEN 7510. Dit helpt zorginstellingen om sneller aan compliance-eisen te voldoen.

    Met deze functie kunnen zorginstellingen:

    • Snel beheersmaatregelen implementeren met kant-en-klare templates.
    • Direct aantonen dat ze voldoen aan wetgeving, zonder handmatige documentatie.
    • Automatische koppelingen leggen tussen maatregelen, audits en risico’s.

    Conclusie: GRC-software als sleutel tot compliance in de zorg

    Voor zorginstellingen is compliance geen keuze, maar een noodzaak. Het voldoen aan NEN 7510, ISO 27001 en de AVG vraagt om een gestructureerde aanpak.

    GRC-software zoals CompliTrack helpt zorginstellingen om compliance te vereenvoudigen door:

    • Audits te stroomlijnen en opvolging te automatiseren.
    • Risico’s en incidenten effectief te beheren.
    • Maatregelen en assets centraal te koppelen aan regelgeving.

    Met CompliTrack wordt compliance geen last, maar een strategisch voordeel.

    Meer weten over hoe CompliTrack jouw zorginstelling kan helpen? Neem contact met ons op!

  • Van spreadsheets naar gestructureerd risicobeheer: Waarom organisaties overstappen op GRC-software

    Van spreadsheets naar gestructureerd risicobeheer: Waarom organisaties overstappen op GRC-software

    Veel organisaties gebruiken nog steeds Excel en losse documenten om risico’s, incidenten en maatregelen te beheren. Hoewel dit in eerste instantie een laagdrempelige oplossing lijkt, ontstaan er al snel problemen. Denk aan fouten door handmatige invoer, een gebrek aan overzicht en inefficiënte opvolging van acties.

    Steeds meer bedrijven en instellingen kiezen daarom voor een gestructureerde aanpak met Governance, Risk & Compliance (GRC)-software. In deze blog lees je waarom deze overstap niet alleen tijd bespaart, maar ook zorgt voor betere besluitvorming en naleving van regelgeving.

    Waarom spreadsheets tekortschieten

    Spreadsheets bieden veel flexibiliteit, maar schieten tekort wanneer organisaties ze gebruiken voor risicobeheer en compliance. Dit zijn enkele veelvoorkomende problemen:

    • Gebrek aan overzicht – Informatie verspreidt zich over verschillende bestanden en afdelingen. Dit maakt het moeilijk om snel inzicht te krijgen in risico’s en maatregelen.
    • Foutgevoeligheid – Medewerkers voeren gegevens handmatig in, wat vaak leidt tot inconsistenties en gemiste updates.
    • Geen taak- en opvolgingsbeheer – Spreadsheets sturen geen herinneringen voor terugkerende taken, audits of incidentopvolging. Hierdoor blijft actie uit totdat iemand zich realiseert dat een taak nog openstaat.
    • Beperkte samenwerking – Teams werken in verschillende versies van hetzelfde bestand, wat leidt tot verwarring en dubbele of tegenstrijdige gegevens.
    • Uitdagingen bij compliance – Normen zoals ISO 27001, ISO 9001 en NIS2 vereisen een gestructureerde aanpak. Spreadsheets ondersteunen dit onvoldoende.

    De voordelen van overstappen op GRC-software

    Een GRC-oplossing helpt organisaties risico’s en compliance gestructureerd te beheren. Dit brengt meerdere voordelen met zich mee:

    1. Direct inzicht in risico’s en maatregelen

    Een GRC-systeem centraliseert alle risico’s, incidenten en beheersmaatregelen op één plek. Dit maakt het eenvoudiger om:

    • Prioritaire risico’s te identificeren.
    • Te zien welke maatregelen effectief werken en waar aanpassingen nodig zijn.
    • Incidenten te analyseren en structureel verbeteringen door te voeren.

    Medewerkers krijgen real-time inzicht in hun verantwoordelijkheden, waardoor ze sneller kunnen handelen.

    2. Efficiëntere opvolging van incidenten en maatregelen

    Wanneer een incident zich voordoet, is snelle opvolging cruciaal. Een GRC-systeem stroomlijnt dit proces met:

    • Een vaste workflow voor registratie en afhandeling.
    • Automatische toewijzing van taken aan de juiste personen.
    • Inzicht in trends, waardoor organisaties preventieve maatregelen kunnen nemen.

    Bedrijven die overstappen op een GRC-systeem merken dat incidenten sneller en effectiever worden afgehandeld.

    3. Automatisering van taken en herinneringen

    Spreadsheets vereisen handmatige updates en opvolging. GRC-software automatiseert dit proces, waardoor niets over het hoofd wordt gezien.

    • Taken en deadlines worden automatisch toegewezen.
    • Herinneringen zorgen ervoor dat audits, controles en herzieningen op tijd plaatsvinden.
    • De status van alle acties is direct zichtbaar, waardoor managers eenvoudig kunnen monitoren.

    Hierdoor besparen organisaties tijd en verkleinen ze de kans op gemiste verplichtingen.

    4. Beter beheer van assets en compliance-eisen

    Veel risico’s en maatregelen hangen samen met bedrijfsmiddelen zoals IT-systemen, gebouwen of productielijnen. GRC-software koppelt deze elementen, zodat risico’s en maatregelen beter beheersbaar blijven.

    • Risico’s en incidenten zijn direct verbonden aan relevante assets.
    • Maatregelen sluiten aan op standaarden zoals ISO 27001 en NIS2.
    • Een overzichtelijke documentatie vereenvoudigt audits en certificeringsprocessen.

    Deze integratie zorgt voor betere controle over compliance-eisen en vermindert het risico op boetes of sancties.

    5. Ondersteuning bij audits en certificeringen

    Organisaties die zich willen certificeren voor ISO 9001, ISO 27001 of NIS2 ondervinden veel voordelen van een gestructureerd GRC-systeem.

    GRC-software kan een grote bijdrage leveren aan audits en certificeringen.
    • Auditprocessen worden efficiënter dankzij centraal beheerde documentatie.
    • Bevindingen en verbeterpunten blijven niet liggen, maar worden actief opgevolgd.
    • Het management krijgt snel inzicht in de status van compliance en risico’s.

    Een eerdere blog over de initiële ISO-audit beschreef al hoe belangrijk een gestructureerde aanpak is voor succesvolle certificering.

    Een praktijkvoorbeeld: Van Excel naar gestructureerd risicobeheer

    Stel, een middelgroot productiebedrijf gebruikt al jaren Excel om risico’s, incidenten en compliance-eisen bij te houden. Het bedrijf heeft te maken met strikte kwaliteitsnormen en wil daarnaast voldoen aan ISO 9001 en ISO 27001. Hoewel de spreadsheet-oplossing in eerste instantie voldeed, begonnen na verloop van tijd steeds meer uitdagingen te ontstaan.

    De uitdagingen vóór de overstap

    • Gebrek aan overzicht: Risico’s werden bijgehouden in meerdere bestanden, verspreid over verschillende afdelingen. Dit maakte het lastig om snel inzicht te krijgen in welke risico’s de hoogste prioriteit hadden.
    • Handmatige processen: Incidentmeldingen werden via e-mail en Excel geregistreerd, zonder vaste workflow. Hierdoor bleven opvolgacties soms liggen.
    • Geen automatische herinneringen: De organisatie miste deadlines voor risicobeoordelingen en audits, omdat er geen systeem was dat automatisch herinneringen stuurde.
    • Moeilijke rapportage: Het verzamelen van gegevens voor managementrapportages en externe audits kostte veel tijd en leidde vaak tot inconsistenties.

    De overstap naar GRC-software

    Om deze uitdagingen aan te pakken, besloot het bedrijf over te stappen op een geïntegreerde GRC-oplossing. De belangrijkste verbeteringen waren:

    • Centrale risicoregistratie: In plaats van meerdere spreadsheets werd er één systeem gebruikt waarin alle risico’s overzichtelijk waren vastgelegd en gekoppeld aan relevante assets en beheersmaatregelen.
    • Gestroomlijnd incidentbeheer: Incidenten konden direct worden geregistreerd en toegewezen aan de juiste personen. De voortgang van de afhandeling was eenvoudig te volgen.
    • Automatisering van taken en deadlines: Belangrijke controles en audits werden automatisch ingepland en betrokken medewerkers ontvingen tijdig een notificatie.
    • Efficiënte rapportages: Het systeem genereerde direct overzichten van risico’s, incidenten en compliance-statussen, wat veel tijd bespaarde bij externe audits.

    Het resultaat na zes maanden

    Na zes maanden zag het bedrijf concrete verbeteringen:

    • 40% minder tijd besteed aan risicobeoordeling dankzij beter overzicht en geautomatiseerde workflows.
    • Snellere incidentopvolging, waardoor problemen efficiënter werden opgelost en risico’s beter beheersbaar bleven.
    • Betere compliance-naleving, met minder afwijkingen tijdens audits en een soepelere certificeringsprocedure voor ISO 9001 en ISO 27001.
    • Verhoogde bewustwording binnen de organisatie, doordat medewerkers eenvoudiger toegang hadden tot risicogerelateerde informatie en actiepunten.

    Tijd om de overstap te maken?

    Veel organisaties beginnen met Excel en losse documenten voor risicobeheer, maar lopen na verloop van tijd tegen de beperkingen aan. Een GRC-oplossing helpt om risico’s centraal te beheren, compliance beter te borgen en processen efficiënter te maken.

    Wil je ontdekken hoe jouw organisatie deze stap kan zetten? Neem contact met ons op voor een vrijblijvend gesprek over de mogelijkheden.

  • ISO 27001 en NIS2: Hoe risicobeheer helpt bij cyberweerbaarheid

    ISO 27001 en NIS2: Hoe risicobeheer helpt bij cyberweerbaarheid

    Cyberdreigingen worden steeds geavanceerder, terwijl wet- en regelgeving zoals ISO 27001 en NIS2 organisaties verplichten om hun informatiebeveiliging naar een hoger niveau te tillen. Veel bedrijven zien deze regelgeving als een complexe verplichting, maar met een gestructureerde aanpak biedt risicobeheer juist een concurrentievoordeel.

    Door risico’s proactief te identificeren, analyseren en beheersen, kunnen bedrijven niet alleen voldoen aan ISO 27001 en NIS2, maar ook hun cyberweerbaarheid versterken. In deze deep dive bespreken we hoe effectief risicobeheer je organisatie helpt om:

    • Cyberdreigingen tijdig te herkennen
    • Beveiligingsmaatregelen strategisch te implementeren
    • Voldoen aan compliance-eisen zonder onnodige kosten
    • Operationele efficiëntie en continuïteit te verbeteren

    Daarnaast laten we zien hoe een GRC-oplossing zoals CompliTrack het risicobeheerproces automatiseert en optimaliseert.

    Wat is risicobeheer en waarom is het cruciaal?

    Risicobeheer is het proces waarmee bedrijven dreigingen en kwetsbaarheden in kaart brengen, analyseren en mitigeren. Binnen informatiebeveiliging richt dit zich vooral op risico’s zoals:

    • Cyberaanvallen (phishing, ransomware, DDoS)
    • Datalekken en compliance-schendingen
    • Kwetsbaarheden in IT-systemen en leveranciers
    • Menselijke fouten en social engineering

    Veel organisaties maken de fout om risico’s slechts één keer te beoordelen, bijvoorbeeld bij een audit. Maar cyberdreigingen veranderen continu, waardoor een dynamische en doorlopende risicoanalyse noodzakelijk is.

    Praktijkvoorbeeld: Hoe risicobeheer een phisingaanval voorkwam

    Een consultancybureau heeft te maken gehad met een phishingaanval, waarbij een medewerker inloggevens heeft gedeeld. Dankzij een effectieve risicoanalyse waren er al maatregelen getroffen:

    • Multi-Factor Authenticatie (MFA) was al ingeschakeld en voorkwam ongeautoriseerde toegang
    • Medewerkers kregen een periodieke phishing-awareness-training aangeboden.
    • Simulaties en oefeningen hielpen medewerkers om verdachte mails te herkennen.

    Risicobeheer binnen ISO 27001

    ISO 27001 vereist een risicogebaseerde aanpak voor het opzetten van een Information Security Management System (ISMS). Dit betekent dat bedrijven maatregelen moeten nemen op basis van een grondige risicoanalyse.

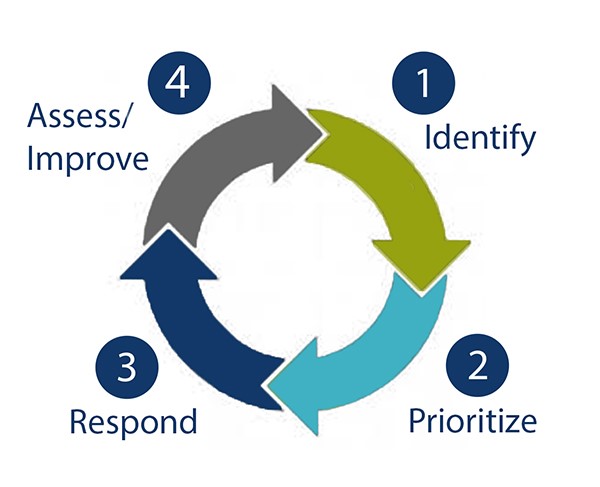
    De cyclus van risicobeheer

    De belangrijkste stappen in risicobeheer

    1. Identificeren van informatiebeveiligingsrisico’s
    2. Analyseren en beoordelen van de impact en waarschijnlijkheid
    3. Selecteren en implementeren van passende beheersmaatregelen
    4. Continu monitoren en verbeteren van risico’s en maatregelen

    Praktijkvoorbeeld: Leveranciersrisico’s beheersen

    Een IT-dienstverlener ontdekte tijdens een audit dat leveranciers geen duidelijke beveiligingseisen hadden. Hierdoor ontstond een risico op datalekken via derde partijen.

    • Leveranciersbeoordeling werd een vast onderdeel van het ISMS
    • Contracten werden aangescherpt met ISO 27001-beveiligingseisen
    • Periodieke audits garandeerden naleving

    Meer weten? Lees: Interne audit ISO 9001: De sleutel tot een effectief kwaliteitsmanagementsysteem

    Risicobeheer binnen NIS2

    De NIS2-richtlijn legt strengere eisen op aan cybersecurity, vooral voor organisaties in kritieke sectoren zoals energie, gezondheidszorg en IT-dienstverlening.

    Belangrijke verplichtingen onder NIS2

    • Regelmatige risicoanalyses moeten cybersecuritydreigingen evalueren
    • Strengere eisen voor incidentrespons (incidenten moeten binnen 24 uur gemeld worden)
    • Toeleveringsketenbeheer vereist controle over leveranciersrisico’s

    Praktijkvoorbeeld: Incidentbeheer bij een IT-bedrijf

    Een IT-serviceprovider kreeg te maken met een datalek door een verkeerd geconfigureerde firewall. Dankzij een geautomatiseerd incidentresponsplan konden ze:

    • Incident automatisch loggen en escaleren naar de IT-afdeling
    • Herstelmaatregelen direct activeren en opvolgen
    • Een post-incidentanalyse uitvoeren om verbeterpunten vast te leggen

    Meer weten? Lees: Wat is NIS2 en hoe beïnvloedt het jouw ISMS?

    Best Practices voor effectief risicobeheer

    1. Gebruik een centrale risicobeheertool

    Veel bedrijven beheren hun risico’s nog in Excel-sheets of losse documenten. Dit leidt vaak tot:

    • Verouderde of inconsistente risico-inventarisaties
    • Gebrek aan overzicht bij audits
    • Trage respons bij dreigingen

    Door gebruik te maken van een gespecialiseerde GRC-tool zoals CompliTrack, kunnen risico’s centraal worden geregistreerd, geanalyseerd en bijgewerkt. Dit zorgt ervoor dat het risicobeheerproces:

    • Efficiënter verloopt
    • Geautomatiseerd en dynamisch blijft
    • Direct gekoppeld wordt aan incidenten, maatregelen en compliance-eisen

    Praktijkvoorbeeld: Van Excel naar geïntegreerd risicobeheer

    Een middelgroot IT-bedrijf werkte jarenlang met handmatige risicoanalyses in Excel. Tijdens een interne audit bleek dat meerdere risico’s niet waren bijgewerkt, waardoor sommige dreigingen onderschat werden.

    Door over te stappen op een geautomatiseerd risicobeheersysteem kon het bedrijf:

    • Risico’s real-time monitoren
    • Automatisch maatregelen koppelen aan risico’s
    • Taken en acties toewijzen aan verantwoordelijke teams

    2. Voer regelmatige risicoanalyses uit

    ISO 27001 en NIS2 vereisen een doorlopende evaluatie van risico’s. Een eenmalige risicoanalyse is niet voldoende om te voldoen aan wet- en regelgeving.

    Door periodieke risicoanalyses uit te voeren en deze te koppelen aan veranderende bedrijfsomstandigheden, kunnen bedrijven zich sneller aanpassen aan nieuwe dreigingen, zoals:

    • Opkomst van AI-gestuurde cyberaanvallen
    • Nieuwe wetgeving zoals de DORA-verordening voor financiële instellingen
    • Wijzigingen in de IT-infrastructuur (bijvoorbeeld cloudmigraties)

    Praktijkvoorbeeld: Hoe een financiële dienstverlener zich aanpaste aan nieuwe dreigingen

    Een fintechbedrijf in Nederland gebruikte een GRC tool om een dynamisch risicobeheerproces op te zetten. Toen in 2024 AI-gestuurde phishingaanvallen steeds geavanceerder werden, voerden zij een extra risicoanalyse uit, waarbij ze de volgende maatregelen implementeerden:

    • Extra beveiligingslaag met AI-gestuurde threat detection
    • Verhoogde security-awareness-trainingen voor medewerkers
    • Periodieke phishingtests met realistische scenario’s

    Door regelmatig risicoanalyses uit te voeren, kon het bedrijf zich proactief beschermen tegen nieuwe dreigingen.

    3. Automatiseer incidentrespons

    NIS2 legt strengere eisen op aan incidentbeheer en respons. Een trage of inconsistente reactie op beveiligingsincidenten kan leiden tot zware boetes en reputatieschade. Daarom is een geautomatiseerd incidentbeheerproces essentieel.

    Organisaties kunnen dit proces optimaliseren door:

    • Automatische detectie en melding van incidenten
    • Gestructureerde escalatieprocedures
    • Koppeling van incidenten aan risicoanalyses en maatregelen

    Praktijkvoorbeeld: Hoe een zorginstelling zijn incidentrespons optimaliseerde

    Een ziekenhuis in België werd getroffen door een ransomware-aanval. Dankzij een geautomatiseerd incidentresponsplan in konden ze snel handelen:

    • Incident automatisch loggen en escaleren naar de IT-securityafdeling
    • Herstelmaatregelen direct activeren, zoals isolatie van besmette systemen
    • Post-incidentanalyse uitvoeren en verbeterpunten vastleggen

    Doordat alle incidenten direct werden geregistreerd en geanalyseerd, kon het ziekenhuis zijn beveiliging versterken en toekomstige incidenten beter voorkomen.

    4. Koppel risicobeheer aan compliance

    Veel organisaties behandelen risicobeheer en compliance als aparte processen. Dit leidt vaak tot dubbel werk en inefficiënties. Een geïntegreerde aanpak zorgt ervoor dat:

    • Risico’s direct worden gekoppeld aan compliance-eisen zoals ISO 27001 en NIS2
    • Audits sneller verlopen omdat alle risicogegevens centraal beschikbaar zijn
    • Continue verbetering mogelijk is door feedback uit audits en incidenten te verwerken

    Praktijkvoorbeeld: Hoe een softwarebedrijf risico’s en compliance integreerde

    Een SaaS-bedrijf in de financiële sector had moeite met ISO 27001-compliance omdat risicoanalyses en audits los van elkaar werden uitgevoerd. Dit leidde tot vertragingen bij certificeringen en onnodige werkdruk.

    Door gebruik te maken van geïntegreerd auditbeheer konden ze:

    • Risicoanalyses koppelen aan hun ISO 27001-controls
    • Automatisch bewijzen verzamelen voor audits
    • Bevindingen uit audits direct omzetten in verbeteracties

    Conclusie

    Risicobeheer is de kern van een sterke cyberweerbaarheid en een essentieel onderdeel van zowel ISO 27001 als NIS2-compliance. Door risico’s gestructureerd te beheren, kunnen bedrijven niet alleen voldoen aan wettelijke eisen, maar ook hun beveiligingsniveau verhogen en operationele efficiëntie verbeteren.

    Met CompliTrack kunnen organisaties:

    • Risico’s, incidenten en maatregelen centraal beheren
    • Geautomatiseerde risicoanalyses en audits uitvoeren
    • Direct voldoen aan ISO 27001 en NIS2 zonder extra handmatig werk

    Wil jij ontdekken hoe CompliTrack jouw organisatie kan helpen?

    Neem contact met ons op en vraag een demo aan!

  • Van incident naar verbetering: Hoe organisaties incidentbeheer optimaliseren met GRC-software

    Van incident naar verbetering: Hoe organisaties incidentbeheer optimaliseren met GRC-software

    Incidenten zijn onvermijdelijk in elke organisatie. Of het nu gaat om een IT-storing, een kwaliteitsprobleem of een veiligheidsincident, bedrijven in alle sectoren krijgen ermee te maken. Toch worden incidenten vaak als op zichzelf staande problemen gezien, zonder structurele opvolging. Dit leidt tot terugkerende fouten, inefficiënte processen en verhoogde risico’s.

    Met een gestructureerde aanpak en de juiste tools kunnen organisaties incidenten niet alleen oplossen, maar er ook van leren. In deze blog ontdek je hoe effectief incidentbeheer bijdraagt aan continue verbetering en hoe GRC-software, zoals CompliTrack, bedrijven helpt incidenten systematisch te registreren, analyseren en vertalen naar concrete verbetermaatregelen.

    Waarom goed incidentbeheer essentieel is voor organisaties

    Veel bedrijven lossen incidenten op zonder verder te kijken naar de achterliggende oorzaken. Zodra een probleem is verholpen, verschuift de aandacht weer naar de dagelijkse werkzaamheden. Dit kan leiden tot:

    • Terugkerende incidenten, omdat structurele verbeteringen uitblijven.
    • Verlies van waardevolle kennis, doordat lessen niet worden vastgelegd.
    • Onnodige kosten, doordat tijd en middelen worden verspild aan het steeds opnieuw oplossen van dezelfde problemen.
    • Uitdagingen bij audits, zoals ISO 9001 of ISO 27001, door een gebrek aan aantoonbare opvolging.

    Door incidentbeheer te integreren in een bredere Governance, Risk & Compliance (GRC)-strategie, kunnen bedrijven incidenten niet alleen snel oplossen, maar ook structureel verbeteren.

    Hoe CompliTrack helpt bij effectief incidentbeheer

    Met CompliTrack kunnen organisaties incidenten niet alleen registreren en oplossen, maar ze ook analyseren en opvolgen met maatregelen die herhaling voorkomen. De volgende functionaliteiten ondersteunen dit proces:

    1. Incidentbeheer: Van registratie tot oplossing

    De incidentbeheermodule van CompliTrack biedt een gestructureerde aanpak voor het vastleggen en beheren van incidenten.

    • Gestandaardiseerde registratie: Leg incidenten vast met details zoals oorzaak, impact en betrokken middelen.
    • Workflows en taakbeheer: Automatiseer het toewijzen van acties en monitor de opvolging.
    • Historische analyses: Krijg inzicht in trends en identificeer terugkerende problemen.

    Door incidenten centraal te registreren en te koppelen aan gerelateerde risico’s en assets, ontstaat een compleet beeld van de impact op de organisatie.

    2. Assetbeheer: Incidenten koppelen aan bedrijfsmiddelen

    Veel incidenten hebben te maken met specifieke bedrijfsmiddelen, zoals machines, IT-systemen of voertuigen. Met assetbeheer in CompliTrack kunnen organisaties incidenten koppelen aan deze middelen, waardoor ze beter inzicht krijgen in kwetsbare of problematische assets.

    Voorbeeld: Wanneer een IT-systeem regelmatig storingen vertoont, biedt assetbeheer inzicht in de incidenthistorie en kan een organisatie beter beoordelen of onderhoud of vervanging nodig is.

    3. Risicobeheer: Van reactief naar proactief

    Incidenten zijn vaak een symptoom van onderliggende bedrijfsrisico’s. Door incidentbeheer te koppelen aan risicomanagement, krijgen organisaties grip op terugkerende problemen en kunnen ze preventieve maatregelen nemen.

    Incidenten zijn vaak een symptoom van onderliggende bedrijfsrisico's.
    • Risico’s in kaart brengen en beoordelen (bijv. cybersecurityrisico’s of operationele risico’s).
    • Incidenten en risico’s koppelen, zodat patronen sneller worden herkend.
    • Preventieve maatregelen implementeren om toekomstige incidenten te voorkomen.

    Dit sluit aan bij eerdere blogs zoals “De risicoanalyse: Een onmisbaar instrument voor elke ondernemer” en “ISO 27001 Veelgemaakte fouten: 5 valkuilen en hoe je ze voorkomt”.

    4. Maatregelenbeheer: Voorkomen is beter dan genezen

    Om te leren van incidenten is het belangrijk om structurele verbeteringen door te voeren. Met de maatregelensets in CompliTrack kunnen organisaties beheersmaatregelen koppelen aan incidenten en risico’s.

    Beschikbare templates voor onder andere:

    • ISO 9001 (kwaliteit)
    • ISO 27001 (informatiebeveiliging)
    • ISO 27701 (privacybeheer)
    • ISO 14001 (milieu)

    Hierdoor kunnen bedrijven snel en eenvoudig de juiste maatregelen implementeren en aantonen dat ze incidenten serieus opvolgen.

    5. Auditbeheer: Van incident naar compliance

    Goed incidentbeheer draagt niet alleen bij aan operationele verbeteringen, maar ook aan certificeringen zoals ISO 9001, ISO 27001 en ISO 22301.

    Met de auditbeheermodule in CompliTrack kunnen bedrijven:

    • Interne audits uitvoeren en bevindingen systematisch opvolgen.
    • Aantonen welke maatregelen zijn genomen naar aanleiding van incidenten.
    • Incidenten koppelen aan corrigerende acties binnen audits.

    Meer weten over audits? Lees dan “Interne audit ISO 9001: De sleutel tot een effectief kwaliteitsmanagementsysteem”.

    Van incidenten naar continue verbetering met GRC-software

    Door incidenten niet als op zichzelf staande problemen te zien, maar als kansen om te verbeteren, kunnen bedrijven:

    • Efficiënter werken en kosten besparen.
    • Herhaling van fouten voorkomen.
    • Voldoen aan compliance-eisen zonder extra administratieve last.
    • Continu verbeteren en groeien op een gestructureerde manier.

    Met CompliTrack beschikken organisaties over de tools om incidenten, risico’s en verbetermaatregelen naadloos op elkaar af te stemmen.

    Benieuwd hoe CompliTrack jouw organisatie kan helpen met incidentbeheer en continue verbetering? Neem contact met ons op en ontdek de mogelijkheden!

  • Interne audit ISO 9001: De sleutel tot een effectief kwaliteitsmanagementsysteem

    Interne audit ISO 9001: De sleutel tot een effectief kwaliteitsmanagementsysteem

    Een goed functionerend kwaliteitsmanagementsysteem (KMS) is essentieel voor bedrijven die willen voldoen aan de ISO 9001-norm en hun processen continu willen verbeteren. Maar hoe weet je zeker dat je voldoet aan de eisen en dat je processen optimaal werken? Dat is waar de interne audit een cruciale rol speelt.

    Een interne audit helpt niet alleen bij het aantonen van compliance, maar biedt ook inzicht in verbeterpunten en minimaliseert risico’s. In deze blog lees je alles over de interne audit ISO 9001, hoe je deze succesvol uitvoert, welke valkuilen je moet vermijden en hoe software zoals CompliTrack het auditproces efficiënter maakt.

    Wat is een interne audit?

    Een interne audit is een systematische en objectieve beoordeling van processen binnen een organisatie. Het doel? Controleren of het bedrijf voldoet aan de ISO 9001-normen en waar mogelijk verbetering doorvoeren.

    De belangrijkste redenen om een interne audit uit te voeren:

    • Voldoen aan de ISO 9001-norm: Controleer of processen compliant zijn.
    • Verbeterpunten identificeren: Kwaliteitsverbetering begint met inzicht.
    • Voorbereiding op externe audits: Een interne audit helpt om een externe certificeringsaudit soepel te laten verlopen.

    Verschil tussen interne en externe audits

    Bij een interne audit beoordeel je zelf of processen goed werken en aan de norm voldoen. Dit doe je met een eigen auditor of een externe adviseur. Een externe audit daarentegen wordt uitgevoerd door een onafhankelijke certificeringsinstantie.

    Wil je hier meer over weten? Lees dan onze blog: Verschil interne en externe audit: wat je moet weten.

    Hoe voer je een interne audit uit?

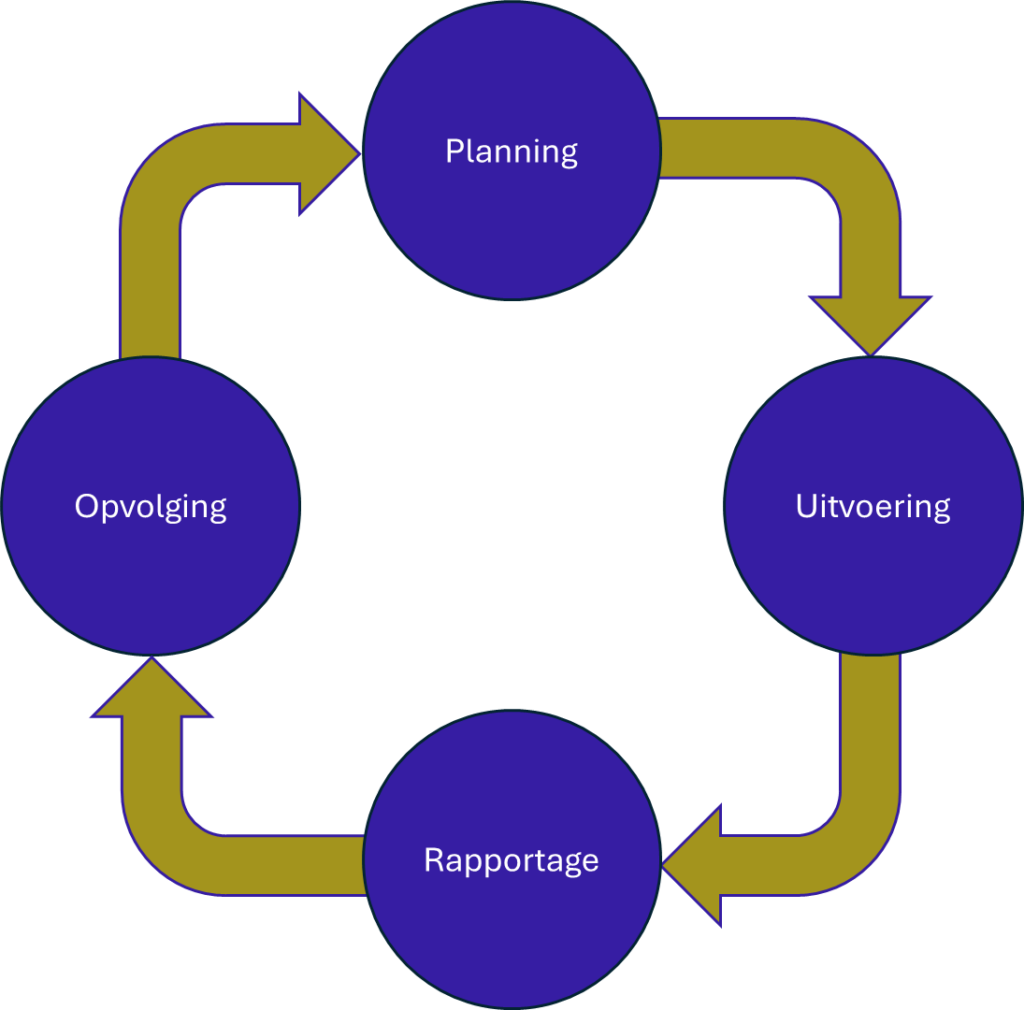
    Een succesvolle audit doorloop je in vier fasen:

    De interne audit is een continu proces dat 4 fasen doorloopt: Planning - Uitvoering - Rapportage en Opvolging

    1. Auditplanning

    Een goede voorbereiding is cruciaal. Dit betekent dat je vooraf bepaalt:

    • De scope: Welke processen worden geaudit?
    • De auditor: Wie voert de audit uit? (Zorg voor een onafhankelijke blik!)
    • De methode: Wordt er gebruikgemaakt van interviews, observaties of documentcontroles?

    Een auditbeheertool zoals CompliTrack helpt bij het plannen en structureren van het auditproces.

    2. Uitvoering van de audit

    Tijdens de audit verzamelt de auditor informatie door:

    • Documenten te controleren (bijv. procedures en registraties)
    • Interviews af te nemen met medewerkers
    • Processen te observeren om te zien of de praktijk overeenkomt met de theorie

    Met een tool zoals CompliTrack kunnen bevindingen direct worden vastgelegd en gekoppeld aan taken voor opvolging.

    3. Rapportage van de auditbevindingen

    Na de audit stelt de auditor een rapport op waarop wordt vastgelegd:

    • Sterke punten: Wat gaat goed?
    • Afwijkingen: Waar voldoet het proces niet aan de norm?
    • Verbeterpunten: Welke acties zijn nodig om compliance te verbeteren?

    Door gebruik te maken van een kwaliteitsmanagementsysteem (KMS) zoals CompliTrack, kunnen auditbevindingen eenvoudig worden geregistreerd en opgevolgd.

    4. Opvolging en continue verbetering

    Een audit is pas nuttig als de bevindingen worden opgevolgd. Dit betekent dat afwijkingen en verbeterpunten moeten worden omgezet in concrete acties.

    Met CompliTrack kunnen auditbevindingen direct worden gekoppeld aan taken en deadlines, zodat verbeteracties niet in de vergetelheid raken.

    Lees ook: Continu verbeteren: Zo helpt CompliTrack jouw bedrijf vooruit.

    Veelgemaakte fouten bij interne audits (en hoe je ze voorkomt)

    Een onafhankelijke interne auditor controleert het proces met documentbeoordelingen en interviews

    Zelfs ervaren bedrijven maken regelmatig fouten bij interne audits. Dit zijn de meest voorkomende valkuilen en hoe je ze vermijdt:

    1. Onvoldoende voorbereiding

    Sommige organisaties behandelen de interne audit als een formaliteit. Zonder duidelijke plannig en voorbereiding blijven belangrijke verbeterkansen onbenut.

    Oplossing: Maak een auditplan, zorg voor heldere doelstellingen en gebruik een auditbeheer-tool zoals CompliTrack.

    2. De interne auditor is niet objectief

    Een interne audit heeft weinig waarde als de interne auditor het proces zelf beheert. Dit leidt tot subjectieve resultaten.

    Oplossing: Zorg voor een onafhankelijke auditor en overweeg externe ondersteuning indien nodig.

    3. De audit richt zich te veel op documentatie

    ISO 9001 gaat niet alleen over papierwerk, maar ook over effectieve procesvoering.

    Oplossing: Combineer documentcontroles met interviews en observaties op de werkvloer.

    4. Bevindingen worden niet opgevolgd

    Veel organisaties nemen auditbevindingen niet serieus, waardoor problemen blijven bestaan.

    Oplossing: Gebruik een takenbeheersysteem zoals CompliTrack om verbeteracties te borgen.

    Lees ook: ISO 27001 Veelgemaakte fouten: 5 valkuilen en hoe je ze voorkomt

    5. Geen duidelijke rapportage en communicatie

    Als auditresultaten niet goed worden gedeeld, blijven verbeterkansen onbenut.

    Oplossing: Gebruik een duidelijke auditrapportage en bespreek bevindingen met het management.

    6. Geen focus op continue verbetering

    Een interne audit is geen eenmalige controle, maar een doorlopend proces.

    Oplossing: Stimuleer een kwaliteitscultuur en zorg voor structurele verbeteringen met behulp van software zoals CompliTrack.

    Meer weten? Lees: Waarom een flexibel KMS de toekomst is voor iedere organisatie.

    Hoe helpt CompliTrack bij interne audits?

    CompliTrack is een complete GRC-oplossing die ondersteuning biedt bij interne audits door:

    • Geautomatiseerde auditplanning
    • Eenvoudige vastlegging van auditbevindingen
    • Takenbeheer voor opvolging van verbeteracties
    • Koppeling met risicobeheer en incidentmanagement

    Wil je weten hoe CompliTrack kan helpen bij ISO 9001? Lees: Hoe CompliTrack helpt voldoen aan ISO 9001.

    Conclusie

    Een interne audit ISO 9001 is een krachtig middel om bedrijfsprocessen te verbeteren en compliance te garanderen. Door een gestructureerde aanpak en slimme software zoals CompliTrack wordt het auditproces efficiënter en effectiever.

    Wil je ook makkelijker audits uitvoeren en je KMS optimaliseren? Probeer CompliTrack vandaag nog en ontdek hoe je ISO 9001-compliance moeiteloos beheert!