Auteur: admin

  • ISO 27001 Veelgemaakte fouten: 5 valkuilen en hoe je ze voorkomt

    ISO 27001 Veelgemaakte fouten: 5 valkuilen en hoe je ze voorkomt

    Wil je ISO 27001-certificering behalen zonder fouten? Lees hier de grootste valkuilen en hoe je ze voorkomt!

    Introductie

    ISO 27001 is dé internationale standaard voor informatiebeveiliging en wordt steeds vaker toegepast door bedrijven die hun gegevens optimaal willen beschermen. Maar het behalen van de certificering is geen eenvoudige klus. Veel organisaties maken fouten die het proces vertragen of zelfs certificering in gevaar brengen.

    In deze blog bespreken we de 5 meest voorkomende fouten bij ISO 27001-certificering en geven we concrete tips om ze te vermijden.

    Waarom is dit belangrijk?

    • Je voorkomt vertragingen in het certificeringsproces.
    • Je zorgt voor een sterke, goed functionerende informatiebeveiliging.
    • Je voldoet aan wet- en regelgeving zoals NIS2 en AVG.
    • Een succesvolle ISO 27001-certificering versterkt je reputatie.

    Lees verder en voorkom de grootste ISO 27001 valkuilen!

    1. Gebrek aan managementbetrokkenheid

    Betrokkenheid van management bij ISO 27001-certificering

    ISO 27001 is geen puur IT-project, maar een organisatiebreed proces. Zonder de steun van het management ontbreken vaak de juiste middelen en prioriteit, wat de certificering bemoeilijkt.

    Veelgemaakte fout: De directie laat ISO 27001 volledig over aan de IT-afdeling en is zelf nauwelijks betrokken.

    Oplossing:

    • Zorg dat het management de voordelen van ISO 27001 begrijpt.
    • Maak informatiebeveiliging een vast onderdeel van de bedrijfsstrategie.
    • Wijs een ISO 27001-verantwoordelijke aan binnen het managementteam.

    Meer lezen? Hoe Complitrack MKB’s helpt voldoen aan ISO 9001

    2. Onvolledige of slechte risicoanalyse

    ISO 27001 risicoanalyse – Veelgemaakte fouten vermijden

    Een solide risicoanalyse is de basis van een goed functionerend ISMS (Information Security Management System). Zonder een volledige risicoanalyse blijft je organisatie kwetsbaar voor cyberdreigingen.

    Veelgemaakte fout: Bedrijven analyseren alleen IT-risico’s en vergeten andere afdelingen zoals HR, finance en operations.

    Oplossing:

    • Gebruik een gestructureerde methodologie zoals ISO 27005 voor risicoanalyses.
    • Betrek alle afdelingen om een compleet beeld van de risico’s te krijgen.
    • Werk met actuele dreigingsmodellen en real-life scenario’s.

    Meer lezen? De risicoanalyse: Een onmisbaar instrument voor elke ondernemer

    3. Te complexe of te algemene documentatie

    ISO 27001 documentatie – Praktische en bruikbare richtlijnen

    ISO 27001 vereist duidelijke en gestructureerde documentatie. Veel bedrijven schieten hierin door en maken documenten die óf te technisch zijn, óf juist te algemeen en niet praktisch bruikbaar.

    Veelgemaakte fout: Documentatie wordt alleen geschreven voor de audit en is daarna nauwelijks bruikbaar.

    Oplossing:

    • Houd documentatie praktisch en afgestemd op de organisatie.
    • Gebruik heldere, begrijpelijke taal zonder overbodig jargon.
    • Zorg dat medewerkers toegang hebben tot relevante documenten.

    Meer lezen? Effectieve leveranciersbeoordeling met Complitrack

    4. Onvoldoende security awareness bij medewerkers

    Security awareness-training helpt aanvallen voorkomen

    Technische beveiligingsmaatregelen zijn nutteloos als medewerkers niet weten hoe ze veilig moeten werken. Menselijke fouten, zoals zwakke wachtwoorden en phishing-aanvallen, blijven de grootste oorzaak van datalekken.

    Veelgemaakte fout: Security awareness-trainingen worden niet structureel gegeven, waardoor medewerkers zich niet bewust zijn van beveiligingsrisico’s.

    Oplossing:

    • Voer regelmatige security awareness-trainingen uit.
    • Test medewerkers met gesimuleerde phishing-aanvallen.
    • Zorg voor duidelijke richtlijnen en meldprocedures bij incidenten.

    Meer lezen? Informatiebeveiliging voor bedrijven in 10 praktische stappen

    5. Geen continu verbeterproces na certificering

    ISO 27001 continu verbeteren – Voorkom nalevingsproblemen

    ISO 27001 is geen eenmalige prestatie, maar een continu proces. Veel organisaties laten hun ISMS versloffen na certificering, wat kan leiden tot nieuwe risico’s en non-compliance bij hercertificering.

    Veelgemaakte fout: Na het behalen van de certificering wordt het ISMS nauwelijks nog bijgewerkt.

    Oplossing:

    • Pas de PDCA-cyclus (Plan-Do-Check-Act) toe voor continue verbetering.
    • Blijf interne audits uitvoeren en risico’s herbeoordelen.
    • Gebruik een GRC-tool zoals Complitrack om processen te automatiseren en up-to-date te blijven.

    Meer lezen? Continu verbeteren: Zo helpt Complitrack jouw bedrijf vooruit

    Conclusie: Voorkom deze ISO 27001 fouten en behaal snel je certificering.

    Een succesvolle ISO 27001-certificering begint met het vermijden van de meest gemaakte fouten. Zorg voor:

    • Betrokkenheid vanuit het management
    • Een complete en actuele risicoanalyse
    • Praktische en begrijpelijke documentatie
    • Goed getrainde en security-bewuste medewerkers
    • Een continu verbeterproces voor langdurige compliance

    Wil je moeiteloos je ISO 27001-certificering behalen? Ontdek hoe Complitrack je helpt met een efficiënt en gebruiksvriendelijk ISMS.

    Plan een gratis demo in en zet vandaag nog de eerste stap naar een veilige en ISO 27001-gecertificeerde organisatie!

  • Risicoanalyse bouwprojecten: essentieel voor succesvol risicomanagement in de bouwsector

    Risicoanalyse bouwprojecten: essentieel voor succesvol risicomanagement in de bouwsector

    De bouwsector is dynamisch en complex. Elk project brengt risico’s met zich mee, zoals veiligheidsproblemen, budgetoverschrijdingen en juridische complicaties. Toch wordt risicobeheer vaak ad hoc uitgevoerd, waardoor problemen pas worden aangepakt als ze zich voordoen.

    Een gestructureerde risicoanalyse bouwprojecten helpt om proactief te handelen en risico’s te minimaliseren. Dit leidt tot minder vertragingen, lagere kosten en een veiliger bouwproces. In dit artikel ontdek je hoe je een effectieve risicoanalyse uitvoert en hoe slimme software zoals Complitrack je hierbij kan helpen.

    Belangrijkste risico’s in bouwprojecten

    Bij bouwprojecten komen veelvoorkomende risico’s steeds terug. Hieronder een overzicht van de meest kritische:

    Contractuele en juridische risico’s

    • Onduidelijke afspraken over verantwoordelijkheden.
    • Juridische geschillen met opdrachtgevers of onderaannemers.
    Contractuele risico's kunnen leiden tot grote schade.

    Budgetoverschrijdingen

    • Prijsstijgingen van materialen.
    • Verkeerd ingeschatte offertes of bijkomende kosten.

    Veiligheidsrisico’s in bouwprojecten

    • Gebrekkige naleving van veiligheidsvoorschriften.
    • Ongelukken op de bouwplaats door onvoldoende voorzorgsmaatregelen.
    Leveringsproblemen kunnen vertraging opleveren in bouwprojecten.

    Leveringsproblemen

    • Materialen of apparatuur die te laat of beschadigd geleverd worden.
    • Vertragingen in de supply chain die je planning beïnvloeden.

    Technische en constructieve risico’s

    • Ontwerpfouten of gebrekkige constructieberekeningen.
    • Slechte materiaalkeuze of onvoldoende kwaliteitscontrole.
    Technische- en ontwerkrisico's kunnen grote gevolgen hebben voor bouwprojecten

    Een gestructureerde risicoanalyse in bouwprojecten helpt om deze problemen vooraf te signaleren en in te perken.

    Stappenplan voor een effectieve risicoanalyse

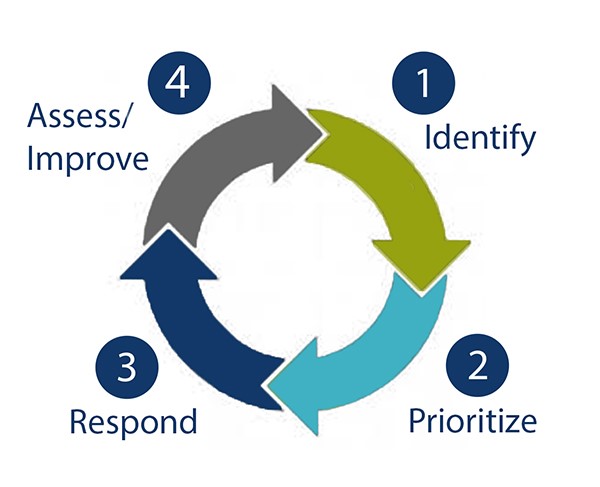
    Overzicht van de continue cirkel van risicomanagement

    1. Identificeer risico’s

    De eerste stap in risicobeheersing in de bouw is het identificeren van risico’s. Gebruik de volgende methoden:

    • Brainstormsessies met projectteams en onderaannemers.
    • Analyse van eerdere projecten om patronen te herkennen.
    • Overleg met externe partijen, zoals leveranciers en verzekeraars.
    • Gebruik van checklists en risico-registers voor bouwrisico’s.

    Het doel is om zoveel mogelijk risico’s te identificeren, zonder ze op dit moment al te beoordelen.

    2. Beoordeel en prioriteer risico’s

    Niet elk risico heeft dezelfde impact. Daarom gebruik je een risicomatrix om risico’s te classificeren op basis van:

    • Waarschijnlijkheid: Hoe groot is de kans dat het risico zich voordoet?
    • Impact: Hoe ernstig zijn de gevolgen als het risico optreedt?

    Zo kan je risico’s verdelen in:

    1. Hoog risico (Direct aanpakken)

    • Grote kans + grote impact, onmiddelijke actie vereist
    • Voorbeeld: Een onbetrouwbare leverancier kan het hele project stilleggen.
    • Oplossing: Werk met alternatieve leveranciers en houd extra voorraad aan.

    2. Middelgroot risico (Beperkende maatregelen nemen)

    • Lage kans of beperkte impact, maar nog steeds relevant.
    • Voorbeeld: Slechte weersomstandigheden kunnen een project vertragen.
    • Oplossing Houd een flexibele planning aan en bouw tijdreserves in.

    3. Laag risico (Monitoren en bijstellen indien nodig)

    • Kleine kans en lage impact, geen onmiddelijke actie nodig.
    • Voorbeeld: Kleine schommelingen in materiaalprijzen.
    • Oplossing: Houd marktschommelingen in de gaten, maar maak je geen zorgen.

    Door risico’s goed te prioriteren, kun je effectieve risicobeheersing in de bouw toepassen zonder onnodige tijd en middelen te verspillen.

    3. Stel beheersmaatregelen op

    Voor elk risico kies je een passende strategie:

    • Risico vermijden: Stoppen met of aanpassen van risicovolle activiteiten.
    • Risico verminderen: Extra veiligheidsmaatregelen of controles implementeren.
    • Risico accepteren: Voorbereid zijn op de gevolgen als het risico zich voordoet.

    Bijvoorbeeld: Bij een hoog veiligheidsrisico in bouwprojecten, zoals valgevaar, kun je extra steigers en harnassen inzetten om de kans op ongelukken te verkleinen.

    4. Monitor en evalueer continu

    Risicoanalyses zijn geen eenmalige taak. Bouwprojecten veranderen voortdurend, en nieuwe risico’s kunnen zich op elk moment voordoen.

    • Regelmatige controles: Plan evaluaties in bij elke projectfase.
    • Gebruik software voor risicomanagement: Dit maakt monitoring eenvoudiger en efficiënter.
    • Blijf communiceren: Zorg dat alle betrokkenen op de hoogte zijn van risico’s en maatregelen.

    Door continu risicobeheersing in de bouw toe te passen, voorkom je verrassingen en kun je snel schakelen bij veranderende omstandigheden.

    Hoe Complitrack helpt bij risicobeheersing in de bouw

    Handmatige risicoanalyses in Excel of losse documenten kosten veel tijd en maken het lastig om overzicht te houden. Met een GRC-tool zoals Complitrack wordt risicomanagement efficiënter:

    • Eenvoudige invoer en beheer van risico’s: Alles op één centrale plek.
    • Automatische risicomatrix: Direct inzicht in de grootste risico’s.
    • Heldere rapportages: Snel en eenvoudig analyses delen met stakeholders.
    • Integratie met compliance en contractbeheer: Geen losse tools meer nodig.

    Door risicoanalyses te automatiseren, bespaar je tijd, geld en onnodige problemen.

    Conclusie: Risicoanalyse als succesfactor in de bouw

    Een goed uitgevoerde risicoanalyse helpt bouwbedrijven om projecten veilig en efficiënt te laten verlopen. Door risico’s proactief te identificeren en te beheersen, vermijd je financiële verliezen, vertragingen en juridische complicaties.

    Met een tool als Complitrack wordt risicomanagement niet alleen eenvoudiger, maar ook effectiever. Wil je weten hoe dit voor jouw bedrijf werkt?

    Neem vrijblijvend contact met ons op en ontdek hoe je risico’s in jouw bouwprojecten slim beheert.

  • Verschil interne en externe audit: wat je moet weten

    Verschil interne en externe audit: wat je moet weten

    Bij het behalen en behouden van ISO-certificering speelt het auditproces een essentiële rol. In dit proces onderscheiden we twee soorten audits: interne en externe audits. Maar wat is precies het verschil tussen deze audits? En hoe kun je je optimaal voorbereiden op beide? In dit blog leggen we het verschil uit en laten we zien hoe Complitrack je helpt om zowel interne als externe audits efficiënt te beheren en te ondersteunen.

    Wat is een interne audit?

    Een interne audit is een verplicht onderdeel van het ISO-certificeringsproces. Deze audits worden uitgevoerd door je eigen organisatie of een ingehuurde auditor. De belangrijkste doelen van interne audits zijn:

    1. Toetsen aan de norm: Je controleert of jouw organisatie voldoet aan de eisen van de ISO-norm (zoals ISO 9001 of ISO 27001).
    2. Compliance met je eigen beleid: Je kijkt of de organisatie werkt volgens interne richtlijnen en afspraken.
    3. Verbeteracties identificeren: Je brengt procesverbeteringen in kaart om de prestaties van de organisatie te optimaliseren.

    In het eerste jaar na certificering moeten alle elementen van de norm worden geaudit. In de daaropvolgende jaren is het verplicht om alle elementen minimaal één keer per drie jaar te toetsen. Dit maakt een goede planning van interne audits noodzakelijk.

    Met Complitrack beheer je interne audits eenvoudig en efficiënt. Het platform biedt:

    • Auditplanning: Plan de audits van normelementen en houd bij wanneer ze moeten plaatsvinden.
    • Actiebeheer: Registreer bevindingen en volg verbeteracties op.
    • Inzicht in auditresultaten: Behoud overzicht van alle auditbevindingen die ook voor externe auditors toegankelijk zijn.

    Meer weten over hoe je een interne audit voorbereidt? Lees dan onze stapsgewijze gids naar ISO-certificering.

    Wat is een externe audit?

    Een externe audit wordt uitgevoerd door een onafhankelijke certificerende instantie en heeft als doel:

    1. Compliance toetsen: De auditor beoordeelt of jouw organisatie voldoet aan de ISO-norm.
    2. Vertrouwen opbouwen: Externe stakeholders krijgen zekerheid over de effectiviteit van je managementsysteem.
    3. Certificering behouden: De auditor bepaalt of je organisatie gecertificeerd blijft.

    De 3-jaarscyclus van een externe audit

    Externe audits volgen een duidelijke cyclus van drie jaar:

    1. Certificatieaudit (jaar 1)
      Deze audit vindt alleen plaats in het eerste jaar van een nieuwe certificeringscyclus of als je een extra norm toevoegt aan je bestaande managementsysteem. De certificatieaudit bestaat uit:
      • Fase 1: De auditor beoordeelt of alle documentatie voldoet aan de vereisten van de ISO-norm.
      • Fase 2: De implementatie van het managementsysteem wordt gecontroleerd om te zorgen dat het effectief functioneert.
    2. Tussentijdse audits (jaar 2 en 3)
      Deze audits richten zich op specifieke onderdelen van de norm. Ze zorgen ervoor dat je organisatie compliant blijft met de gestelde eisen.
    3. Hercertificatieaudit (jaar 4, 7, enz.)
      Aan het einde van de cyclus vindt een hercertificatieaudit plaats, waarbij de volledige norm opnieuw wordt geaudit. Bij een succesvolle audit wordt de certificering voor drie jaar verlengd.

    Meer weten over hoe een ISMS (Information Security Management System) bijdraagt aan succesvolle externe audits? Lees ons blog: Wat is een ISMS en waarom is het belangrijk voor jouw bedrijf?

    Hoe Complitrack je helpt bij audits

    Complitrack biedt je een geïntegreerde oplossing om je auditprocessen efficiënter te beheren. Het platform helpt bij:

    • Beheren van risicoanalyses: Toon aan hoe je risico’s effectief beheerst. Bekijk ook onze blog over het belang van risicoanalyses.
    • Taakbeheer: Zorg dat herhalende taken en controles op tijd worden uitgevoerd.
    • Auditrapportages: Documenteer bevindingen en volg verbeteracties op.
    • Inzicht in verbeteringen: Gebruik de inzichten uit de audits om processen te verbeteren.

    Samenvatting van het verschil tussen interne en externe audit

    KenmerkInterne auditExterne audit
    UitvoerderEigen personeel of ingehuurde auditorCertificerende instantie
    DoelToetsen aan norm en eigen beleid; verbeteracties identificerenCertificering behalen of behouden
    FrequentieAlle normelementen minimaal eens per 3 jaarCyclus van 3 jaar (met hercertificatie in jaar 4, 7, enz.)
    FocusCompliance en continue verbeteringToetsen van compliance met de norm
    ResultaatVerbeteracties en interne rapportageCertificering en/of vervolgacties

    Meer weten? Ontdek de voordelen van Complitrack

    Wil je je auditprocessen eenvoudiger en efficiënter maken? Complitrack biedt je alle tools die je nodig hebt om voorbereid te zijn op zowel interne als externe audits.

    Benieuwd hoe Complitrack jouw organisatie kan ondersteunen? Neem contact met ons op voor een gratis demo!

  • Waarom een flexibel KMS de toekomst is voor iedere organisatie

    Waarom een flexibel KMS de toekomst is voor iedere organisatie

    De wereld verandert sneller dan ooit. Digitalisering, globalisering en strengere wet- en regelgeving zorgen ervoor dat organisaties van elke omvang continu moeten innoveren en zich moeten aanpassen. Dit brengt nieuwe uitdagingen met zich mee: beperkte middelen en de focus op dagelijkse operaties maken het moeilijk om lange-termijnstrategieën uit te voeren. Het is echter essentieel voor bedrijven om hun processen goed te beheren, prestaties te monitoren en continu te verbeteren. Een flexibel KMS (Kwaliteitsmanagementsysteem) kan hierbij het verschil maken.

    In ons eerdere blogbericht “De risicoanalyse: Een onmisbaar instrument voor elke ondernemer” (10 september 2024) gaven we al aan hoe belangrijk het is om risico’s effectief te beheersen. Dit is waar een flexibel KMS van groot belang is. Veel organisaties hebben namelijk systemen nodig die niet vastzitten in rigide structuren, maar die flexibel kunnen inspelen op veranderingen. En dat is precies wat Complitrack biedt: een flexibel KMS dat eenvoudig aanpasbaar is aan de unieke behoeften van elke organisatie.

    In deze blog bespreken we waarom flexibiliteit in een KMS essentieel is voor organisaties die willen groeien in een veranderende wereld, en hoe Complitrack hen hierbij kan ondersteunen.

    Wat maakt een flexibel KMS zo belangrijk?

    De markt verandert snel, en bedrijven die niet mee kunnen bewegen, lopen het risico achter te blijven. Dit geldt voor alle soorten organisaties, van kleine bedrijven tot grote ondernemingen, omdat beperkte middelen het moeilijk maken om complexe systemen effectief te beheren. Daarom is flexibiliteit in een kwaliteitsmanagementsysteem geen luxe, maar een noodzaak voor succes. Dit maakt een flexibel KMS essentieel voor bedrijven die willen blijven presteren en concurreren in een dynamische markt.

    Aanpassingsvermogen: Blijf voorop in een dynamische wereld

    Een star KMS kan organisaties vertragen. Wanneer processen vastzitten in rigide systemen, kost het veel tijd en geld om noodzakelijke veranderingen door te voeren. Of het nu gaat om het inspelen op klantwensen, het aanpassen aan veranderende wetgeving of het toevoegen van nieuwe producten, een flexibel KMS stelt bedrijven in staat snel en efficiënt in te spelen op veranderingen. Dit helpt organisaties om sneller aan te passen en altijd voorop te blijven lopen in een steeds veranderende wereld.

    Kostenbesparing: Voorkom dure systeemaanpassingen

    Veel traditionele KMS-oplossingen vereisen dure consultants en uitgebreide trainingen om ze aan te passen aan de behoeften van de organisatie. Dit kan voor veel bedrijven een zware kostenpost zijn. Een flexibel KMS zoals Complitrack is echter eenvoudig te configureren, waardoor externe hulp vaak niet nodig is. Dit bespaart organisaties niet alleen kosten, maar maakt het ook mogelijk om snel te schakelen wanneer dat nodig is.

    Schaalbaarheid: Groei zonder barrières

    Wat vandaag werkt voor een klein team, kan morgen eenvoudig worden opgeschaald naar een grotere organisatie. Flexibiliteit en schaalbaarheid gaan hand in hand bij een goed KMS. Complitrack groeit mee met de organisatie, zodat bedrijven zich geen zorgen hoeven te maken over de toekomst. Of je nu nieuwe afdelingen toevoegt, nieuwe gebruikers ondersteunt of de complexiteit van je processen vergroot, een flexibel KMS zorgt ervoor dat je altijd voorbereid bent op de toekomst.

    Complitrack: Het flexibele KMS voor jouw organisatie

    Complitrack biedt een oplossing die perfect aansluit bij de veranderende behoeften van organisaties. Het platform is ontworpen om eenvoudig aanpasbaar te zijn en biedt een gebruiksvriendelijke oplossing voor kwaliteitsbeheer en compliance.

    Eenvoudige implementatie: Altijd en overal toegankelijk

    Complitrack is volledig SaaS-gebaseerd, wat betekent dat er geen complexe IT-infrastructuur nodig is. Gebruikers hebben enkel een browser nodig en kunnen direct toegang krijgen tot het platform. Dit maakt het niet alleen eenvoudig om te implementeren, maar zorgt er ook voor dat het systeem automatisch up-to-date blijft, zonder dat er extra tijd of geld in nodig is. Dit sluit aan bij de flexibiliteit die een goed KMS moet bieden voor organisaties die snel willen starten en zich niet willen vastleggen in langdurige implementatieprocessen.

    Aanpasbaarheid: Flexibele functies afgestemd op jouw behoeften

    Complitrack biedt de flexibiliteit om de verschillende functies van het systeem aan te passen aan de specifieke processen en doelen van je organisatie. Of het nu gaat om risicomanagement, auditbeheer of documentbeheer, je kunt de tools zo inrichten dat ze precies passen bij wat jouw organisatie nodig heeft. Dit maakt het mogelijk om processen te optimaliseren zonder rigide systemen of workflows die je beperken in je manier van werken.

    Integratie: Samenwerking binnen processen

    Complitrack helpt organisaties te verbeteren door de samenwerking tussen teams te stroomlijnen. Dankzij de duidelijke rollen- en rechtenstructuur kunnen medewerkers eenvoudig samenwerken door toegang te krijgen tot de juiste informatie. Dit verhoogt de transparantie en zorgt ervoor dat teams snel kunnen schakelen. Zoals we eerder in “ISO 9001-certificering voor MKB: Eenvoudig in 6 stappen” (14 oktober 2024) bespraken, is samenwerking een sleutelcomponent voor succes bij kwaliteitsbeheer en compliance.

    Toekomstbestendigheid: Altijd in ontwikkeling

    Complitrack blijft zich ontwikkelen om in te spelen op de veranderende eisen van de markt. Door actief te luisteren naar de feedback van gebruikers, kunnen we het platform voortdurend verbeteren. We verwerken deze feedback in onze ontwikkelroadmap, zodat het systeem altijd up-to-date blijft en organisaties kan helpen in hun groeipad. Dit maakt Complitrack de ideale keuze voor bedrijven die hun systeem continu willen verbeteren en aanpassen aan nieuwe markteisen.

    Praktische voordelen voor organisaties

    Complitrack biedt veel voordelen die bijdragen aan een efficiënter kwaliteitsmanagementsysteem, beter teamwerk en een sterkere concurrentiepositie voor organisaties van verschillende groottes.

    Minder tijd kwijt aan administratieve lasten

    Veel traditionele systemen vereisen ingewikkelde processen en handmatige controles. Complitrack automatiseert veel van deze taken, zodat organisaties minder tijd kwijt zijn aan administratie en meer tijd kunnen besteden aan strategische activiteiten. Dit zorgt voor een betere focus op kernprocessen, zoals klantrelaties en productontwikkeling.

    Betere samenwerking binnen teams

    Dankzij een duidelijk rollen- en rechtenbeheer biedt Complitrack een platform dat samenwerking binnen teams bevordert. Iedereen heeft toegang tot de juiste informatie en kan bijdragen aan processen op een efficiënte en transparante manier. Dit leidt tot snellere besluitvorming en betere prestaties.

    Snel inspelen op veranderingen

    Of het nu gaat om wet- en regelgeving of nieuwe markteisen, Complitrack maakt het eenvoudig voor organisaties om snel aanpassingen door te voeren. Dit zorgt ervoor dat bedrijven compliant blijven en tegelijkertijd hun processen verbeteren in reactie op veranderingen.

    Real-time inzicht in prestaties en risico’s

    Complitrack biedt dashboards waarmee organisaties real-time inzicht krijgen in de status van hun processen en risico’s. Dit maakt het makkelijker om snel beslissingen te nemen en gerichte verbeteringen door te voeren.

    Kostenefficiëntie

    In tegenstelling tot veel grote, complexe systemen is Complitrack betaalbaar en schaalbaar. Bedrijven betalen alleen voor de functies die ze nodig hebben, zonder verborgen kosten of dure consultancy. Dit maakt het platform toegankelijk voor organisaties van verschillende groottes, zonder concessies te doen aan functionaliteit.

    Conclusie: Flexibiliteit als competitief voordeel met een flexibel KMS

    In een snel veranderende wereld is flexibiliteit essentieel, voor bedrijven van elke omvang. Een flexibel kwaliteitsmanagementsysteem stelt organisaties in staat om sneller in te spelen op veranderingen en hun processen continu te verbeteren. Complitrack biedt precies dat: een gebruiksvriendelijk, schaalbaar en toekomstbestendig platform dat bedrijven ondersteunt in hun groei.

    Met Complitrack profiteren bedrijven van:

    • Eenvoudige implementatie dankzij het SaaS-model.
    • Flexibele functies die zijn afgestemd op de behoeften van het bedrijf.
    • Efficiënte samenwerking binnen teams dankzij rollen- en rechtenbeheer. die zijn afgestemd op de behoeften van het bedrijf.
    • Continuïteit en innovatie, ondersteund door gebruikersfeedback.

    Door te kiezen voor een flexibel KMS zoals Complitrack, bouwen organisaties aan een sterker kwaliteitsbeheer en creëren ze een competitief voordeel. Ze kunnen sneller schakelen, beter samenwerken en met vertrouwen inspelen op veranderingen.

    Benieuwd hoe Complitrack jouw organisatie kan helpen om eenvoud, flexibiliteit en betaalbaarheid te combineren in een toekomstbestendig systeem? Neem contact met ons op voor een demo en ontdek de mogelijkheden!

  • Continu verbeteren: Zo helpt Complitrack jouw bedrijf vooruit

    Continu verbeteren: Zo helpt Complitrack jouw bedrijf vooruit

    Bij Complitrack geloven we dat continu verbeteren de sleutel is tot succes. Het helpt bedrijven klanttevredenheid te verhogen, processen efficiënter te maken en aan kwaliteitsnormen zoals ISO 9001 te voldoen. Maar hoe pak je dat aan? Met Complitrack kun je continu verbeteren eenvoudig en gestructureerd toepassen. De PDCA-cyclus speelt hierbij een centrale rol.

    Wat is continu verbeteren?

    Continu verbeteren betekent dat je constant zoekt naar manieren om je processen beter te maken. Het is een doorlopend proces waarin je fouten oplost, slimmer werkt en verbeteringen borgt.

    Een handige methode hiervoor is de PDCA-cyclus, die bestaat uit vier stappen:

    1. Plan: Bepaal doelen, identificeer risico’s en stel een plan op.
    2. Do: Voer het plan uit en beheer de uitvoering.
    3. Check: Controleer of de uitvoering de gewenste resultaten oplevert.
    4. Act: Onderneem actie op afwijkingen en borg verbeteringen.

    Met Complitrack kun je elke stap in deze cyclus efficiënt ondersteunen.

    De PDCA-cyclus en Complitrack: functionaliteiten op de juiste plek

    Met Complitrack kun je alle onderdelen van continu verbeteren beheren. Onze software maakt de PDCA-cyclus praktisch toepasbaar en helpt je overzicht te houden.

    1. Plan: Doelen stellen en risico’s analyseren

    In de Plan-fase breng je verbeterpunten in kaart en bepaal je de belangrijkste acties. De risicoanalysefunctie van Complitrack helpt je hierbij door:

    • Risico’s in kaart te brengen, zoals operationele, technische of personele risico’s.
    • De impact en waarschijnlijkheid van risico’s te analyseren.
    • Prioriteiten te stellen op basis van deze inzichten.

    Een goed risicoanalyseproces vormt de basis voor een effectief verbeterplan. Lees meer over hoe een risicoanalyse een onmisbaar instrument is voor jouw bedrijf.

    2. Do: Uitvoeren met taakbeheer

    Na het plannen begint de uitvoering. Hier komt de taakbeheerfunctie van Complitrack van pas. Met deze functionaliteit kun je:

    • Acties en taken toewijzen aan specifieke medewerkers of teams.
    • Deadlines en prioriteiten instellen om de voortgang te waarborgen.
    • De status van taken volgen via een overzichtelijk dashboard.

    Door taken gestructureerd te beheren, zorg je ervoor dat verbeterplannen daadwerkelijk worden uitgevoerd. Lees ook ons artikel over hoe Complitrack helpt om ISO 9001-certificering te behalen.

    3. Check: Resultaten evalueren met auditbeheer

    In de Check-fase controleer je of alles volgens plan verloopt en worden verbeteringen geëvalueerd. De auditbeheerfunctie van Complitrack biedt ondersteuning bij:

    • Het plannen en uitvoeren van interne en externe audits.
    • Het analyseren van auditresultaten om afwijkingen en verbeterpunten te identificeren.
    • Het vastleggen van bevindingen en aanbevelingen.

    Audits zijn een cruciale stap in het waarborgen van kwaliteit. Wil je meer weten over het belang van audits? Lees onze gids naar ISO-certificering.

    4. Act: Afwijkingen oplossen en verbeteringen borgen

    Afwijkingen die tijdens de Check-fase worden gevonden, worden in de Act-fase aangepakt. Complitrack helpt je om dit gestructureerd te doen door:

    • Corrigerende maatregelen te plannen en op te volgen.
    • Te zorgen dat afwijkingen daadwerkelijk worden opgelost.
    • Verbeteracties te borgen, zodat ze in de volgende Plan-fase worden meegenomen.

    Zo sluit de cyclus naadloos op zichzelf aan en werk je voortdurend aan een betere organisatie.

    De voordelen van continu verbeteren met Complitrack

    Met Complitrack kun je continu verbeteren effectief en overzichtelijk maken. Wat levert dit op?

    • Efficiëntie: Minder tijd kwijt aan het zoeken naar informatie of handmatige processen.
    • Inzicht: Duidelijke rapportages en real-time dashboards geven je grip op de situatie.
    • Compliance: Voldoe aan normen zoals ISO 9001 en ISO 27001 door verbeteringen aantoonbaar door te voeren.
    • Kostenbesparing: Door slimmer te werken en risico’s te beperken, verbeter je je marges.

    Maak van continu verbeteren een succes

    Bij Complitrack helpen we bedrijven niet alleen om certificeringen te behalen, maar ook om continu verbeteren onderdeel te maken van hun dagelijkse praktijk. Onze software biedt je de tools om verbeteringen niet alleen te plannen, maar ook succesvol uit te voeren en te borgen.

    Benieuwd hoe Complitrack jouw organisatie kan ondersteunen? Vraag een demo aan en ontdek de mogelijkheden.

  • Het verschil tussen PIMS en ISMS: Wat past bij jouw bedrijf?

    Het verschil tussen PIMS en ISMS: Wat past bij jouw bedrijf?

    Als organisatie ontkom je er tegenwoordig niet meer aan: privacy en informatiebeveiliging zijn cruciale onderwerpen. Of je nu persoonsgegevens verwerkt van klanten of gevoelige bedrijfsinformatie beschermt, het is essentieel om deze aspecten goed te managen. Maar hoe pak je dat aan? Moet je kiezen voor een Privacy Information Management System (PIMS) of een Information Security Management System (ISMS)? En hoe verschillen deze twee systemen eigenlijk van elkaar?

    In deze blog bespreken we het verschil tussen PIMS en ISMS, bekijken we welk systeem het beste bij jouw organisatie past, en laten we zien hoe Complitrack kan helpen bij beide.

    Wat is een PIMS?

    Een Privacy Information Management System, kortweg PIMS, is een systeem dat bedrijven helpt om persoonsgegevens volgens de geldende wet- en regelgeving te beheren. Denk hierbij aan de Algemene Verordening Gegevensbescherming (AVG) in Europa, of de GDPR (General Data Protection Regulation).

    Het primaire doel van een PIMS is het waarborgen van de privacy van individuen en het aantoonbaar voldoen aan privacywetgeving. Dit omvat onder meer:

    • Het beheren van persoonsgegevens: Waar worden gegevens opgeslagen, hoe worden ze gebruikt, en wie heeft er toegang toe?
    • Rechten van betrokkenen: Hoe gaat je organisatie om met verzoeken tot inzage, correctie, of verwijdering van persoonsgegevens?
    • Datalekken: Hoe zorg je ervoor dat datalekken snel worden opgespoord, gemeld, en opgelost?
    • Verwerkersovereenkomsten: Het bijhouden van afspraken met partijen die namens jou persoonsgegevens verwerken.

    Een PIMS is vooral relevant voor organisaties die persoonsgegevens verwerken, zoals klantgegevens, medische gegevens, of werknemersinformatie. Dit maakt een PIMS een essentieel onderdeel van een organisatie die serieus werk maakt van privacybeheer.

    Het verschil tussen PIMS en ISMS wordt hier duidelijk: een PIMS richt zich puur op privacy en persoonsgegevens, terwijl een ISMS verder gaat en alle informatie beveiligt.

    Wat is een ISMS?

    Een Information Security Management System (ISMS) is een breder systeem dat zich richt op het waarborgen van de beveiliging van álle informatie binnen een organisatie. Dit gaat niet alleen om persoonsgegevens, maar ook om bedrijfsgevoelige informatie, financiële data, en intellectueel eigendom.

    De focus van een ISMS ligt op drie belangrijke principes:

    • Beschikbaarheid: Informatie moet toegankelijk zijn wanneer dat nodig is.
    • Integriteit: Informatie moet juist en volledig blijven.
    • Vertrouwelijkheid: Alleen geautoriseerde personen hebben toegang tot informatie.

    Een ISMS helpt organisaties bij het:

    • Identificeren en beheersen van beveiligingsrisico’s.
    • Implementeren van beveiligingsmaatregelen.
    • Zorgen voor compliance met normen zoals ISO 27001.

    Een ISMS is vooral geschikt voor organisaties die werken met gevoelige informatie, zoals financiële instellingen, IT-bedrijven, en overheidsorganisaties.

    Door het verschil tussen een PIMS en een ISMS te begrijpen, kun je beter bepalen welke oplossing past bij de uitdagingen van jouw organisatie.

    Overeenkomsten tussen een PIMS en een ISMS

    Hoewel een PIMS en een ISMS verschillende doelen hebben, zijn er duidelijke overeenkomsten tussen beide systemen:

    1. Compliance: Zowel een PIMS als een ISMS helpen organisaties om te voldoen aan wet- en regelgeving. Een PIMS richt zich specifiek op privacywetgeving (zoals de AVG), terwijl een ISMS vaak breder is en zich ook richt op normen zoals ISO 27001.
    2. Risicomanagement: Beide systemen zijn gericht op het identificeren en beheersen van risico’s, zij het vanuit een andere invalshoek.
    3. Procesmatig werken: Zowel een PIMS als een ISMS vereist een gestructureerde aanpak met duidelijk gedefinieerde processen en verantwoordelijkheden.
    4. Vertrouwen opbouwen: Door privacy en beveiliging serieus te nemen, bouw je vertrouwen op bij klanten, medewerkers, en andere stakeholders.

    Verschillen tussen een PIMS en een ISMS

    Om een goed beeld te krijgen van de verschillen tussen een PIMS en een ISMS, zetten we ze naast elkaar:

    AspectPIMSISMS
    FocusPersoonsgegevens en privacywetgevingAlle soorten informatie en beveiliging
    DoelVoldoen aan privacyregels zoals de AVGWaarborgen van informatiebeveiliging
    ScopeExterne focus (betrokkenen, klanten, werknemers)Interne focus (bedrijfsprocessen en risico’s)
    CertificeringVaak optioneel; AVG compliance is wettelijk vereistCertificering mogelijk, zoals ISO 27001
    RelevantieOrganisaties die persoonsgegevens verwerkenOrganisaties met gevoelige bedrijfsinformatie

    Het is belangrijk te begrijpen dat een PIMS en een ISMS elkaar niet uitsluiten. In veel gevallen vullen ze elkaar juist aan.

    Welk systeem past bij jouw bedrijf?

    De keuze voor een PIMS, een ISMS, of beide hangt af van de aard van je organisatie en je specifieke behoeften:

    • Kies een PIMS als:
      Je organisatie vooral persoonsgegevens verwerkt en je wilt voldoen aan privacyregels zoals de AVG. Denk aan bedrijven in de gezondheidszorg, e-commerce, of HR-dienstverlening.
    • Kies een ISMS als:
      Je organisatie gevoelige informatie beheert die verder gaat dan persoonsgegevens. Dit geldt vaak voor financiële instellingen, dienstverlenende bedrijven, of bedrijven die contracten hebben met overheidsinstellingen.
    • Overweeg beide systemen als:
      Je organisatie zowel persoonsgegevens verwerkt als risico’s wil beheersen rondom bredere informatiebeveiliging. Een goed voorbeeld is een techbedrijf dat klantgegevens opslaat én software ontwikkelt.

    Hoe Complitrack zich positioneert

    Complitrack is ontworpen met het MKB in gedachten en biedt een gebruiksvriendelijke en betaalbare oplossing die de kloof tussen een PIMS en een ISMS overbrugt.

    Functionaliteiten gericht op PIMS:

    • Beheer van datalekken en meldingsprocessen.
    • Documenteren van activiteiten en afspraken met verwerkers.
    • Rapportages die helpen aantonen dat je voldoet aan privacyregels.

    Functionaliteiten gericht op ISMS:

    • Identificeren en beoordelen van beveiligingsrisico’s.
    • Beheer van beveiligingsincidenten en verbetermaatregelen.
    • Overzichtelijke rapportages die compliance met normen ondersteunen.

    Waarom Complitrack ideaal is voor het MKB:

    • Out-of-the-box: Complitrack biedt een standaardoplossing die direct toepasbaar is voor de meeste organisaties.
    • Betaalbaar: Geen complexe of dure implementatietrajecten.
    • Gebruiksvriendelijk: Geen technische kennis vereist om aan de slag te gaan.

    Met Complitrack kun je zonder uitgebreide maatwerkoplossingen direct aan de slag met het verbeteren van je privacybeheer en informatiebeveiliging.

    Conclusie

    Of je nu kiest voor een PIMS, een ISMS of beide, het is belangrijk om goed na te denken over de behoeften van jouw organisatie. Een PIMS helpt je om privacy te waarborgen en te voldoen aan regelgeving zoal de AVG, terwijl een ISMS je ondersteunt bij het beveiligen van alle soorten informatie en het beheersen van risico’s.

    Met Complitrack krijg je het beste van beide werelden: een oplossing die speciaal is ontworpen om het MKB te ondersteunen bij zowel privacybeheer als informatiebeveiliging.

    Meer weten? Ontdek vandaag nog hoe Complitrack jouw organisatie kan helpen om beter te presteren op het gebied van compliance en beveiliging?

  • Business Impact Analyse: Cruciaal voor risicobeheer en continuïteit

    Business Impact Analyse: Cruciaal voor risicobeheer en continuïteit

    Elke organisatie kan worden geconfronteerd met verstoringen die de dagelijkse bedrijfsvoering ernstig beïnvloeden. Denk aan cyberaanvallen, natuurrampen of een onverwachte uitval van leveranciers. Een Business Impact Analyse (BIA) biedt organisaties een gestructureerd proces om deze risico’s beter te begrijpen en voorbereid te zijn.

    In deze blog bespreken we wat een BIA is, hoe je deze uitvoert en waarom het een cruciale rol speelt in risicobeheer. Tot slot leggen we uit hoe Complitrack jouw organisatie ondersteunt bij dit proces.

    Wat is een Business Impact Analyse?

    Een Business Impact Analyse (BIA) is een methodiek om te bepalen welke bedrijfsprocessen het meest essentieel zijn voor de continuïteit van je organisatie. De BIA brengt in kaart:

    1. Welke processen en bedrijfsmiddelen cruciaal zijn.
    2. De financiële, juridische en operationele impact van verstoringen.
    3. De tijd en middelen die nodig zijn om deze processen te herstellen.

    De BIA vormt daarmee een fundament voor het opstellen van effectieve herstel- en continuïteitsplannen.

    De waarde van een BIA in risicobeheer

    Een BIA is een onmisbare schakel in het risicobeheerproces omdat het inzicht biedt in de impact van bedrijfsrisico’s. Dit maakt het mogelijk om risico’s niet alleen te kwantificeren, maar ook effectief te prioriteren.

    1. Impact-definitie: De BIA toont de gevolgen van specifieke risico’s op processen en bedrijfsmiddelen.
    2. Combinatie met kans: Samen met de kans van optreden geeft dit een compleet beeld in de risicoanalyse.
    3. Mitigerende maatregelen: Met de resultaten kun je gerichte maatregelen nemen om de impact van verstoringen te minimaliseren.

    Meer weten over effectieve risicoanalyses? Lees onze eerdere blog De risicoanalyse: Een onmisbaar instrument voor elke ondernemer (10 september 2024).

    Hoe voer je een Business Impact Analyse uit?

    Een BIA kan worden onderverdeeld in vier fasen. Hier zijn de stappen die je moet volgen:

    1. Voorbereiding en planning

    Een goede voorbereiding is essentieel voor een succesvolle BIA. Overweeg de volgende elementen:

    • Scope definiëren: Welke onderdelen van de organisatie betrek je in de analyse? Denk aan afdelingen, processen of IT-systemen.
    • Team samenstellen: Zorg voor een multidisciplinair team dat processen vanuit verschillende invalshoeken kan beoordelen.
    • Tools gebruiken: Maak gebruik van gestandaardiseerde vragenlijsten en ondersteunende software zoals Complitrack.

    Relevante blog: Lees ook Wat is een ISMS en waarom is het belangrijk voor jouw bedrijf (28 oktober 2024) als je werkt binnen een ISO-omgeving.

    2. Data verzamelen

    De kern van een BIA is het in kaart brengen van cruciale processen en afhankelijkheden. Dit doe je bijvoorbeeld via interviews of vragenlijsten. Focus hierbij op vragen zoals:

    • Welke processen zijn onmisbaar voor de bedrijfsvoering?
    • Wat zijn de gevolgen als deze processen uitvallen? Denk aan omzetverlies, reputatieschade of boetes.
    • Welke herstelmaatregelen zijn vereist, en hoe snel moeten deze processen weer operationeel zijn?

    3. Analyseren en prioriteren

    Met de verzamelde data kun je processen analyseren en prioriteren. Daarbij spelen twee belangrijke termen een rol:

    • Recovery Time Objective (RTO): De maximale tijd die een proces kan uitvallen zonder onacceptabele schade.
    • Recovery Point Objective (RPO): De hoeveelheid data die verloren mag gaan voordat de continuïteit in gevaar komt.

    Deze parameters helpen je herstelstrategieën op te stellen en te bepalen welke middelen nodig zijn voor continuïteit.

    4. Rapporteren en communiceren

    Het eindresultaat van de BIA is een rapport dat inzichten biedt in:

    • De prioriteit van processen en afhankelijkheden.
    • De impact van verstoringen, zowel kwantitatief als kwalitatief.
    • Aanbevelingen voor herstelplannen en preventieve maatregelen.

    Communiceer deze resultaten naar het management om draagvlak te creëren voor vervolgacties.

    Hoe kan Complitrack helpen?

    Hoewel Complitrack nog in ontwikkeling is om het volledige BIA-proces te ondersteunen, biedt het al een aantal belangrijke functionaliteiten om bedrijven te helpen bij bedrijfscontinuïteit en risicobeheer:

    • Impact classificeren per bedrijfsmiddel: Bepaal de business impact van processen, systemen, afdelingen en medewerkers met behulp van de BIV-P-classificatie (Beschikbaarheid, Integriteit, Vertrouwelijkheid en Privacy).
    • Inzicht in impact op de bedrijfsvoering: Identificeer welke bedrijfsmiddelen de grootste impact hebben en welke prioriteit vereisen.
    • Risicoanalyses uitvoeren: Breng risico’s in kaart en stel mitigerende maatregelen op voor individuele bedrijfsmiddelen.

    Complitrack maakt het eenvoudiger om overzicht te houden, prioriteiten te stellen en gericht maatregelen te nemen om verstoringen te minimaliseren.

    Conclusie

    Een Business Impact Analyse helpt bedrijven om de impact van verstoringen te begrijpen, processen te prioriteren en gerichte maatregelen te nemen. Het is een onmisbare stap in risicobeheer en bedrijfscontinuïteit. Door tools zoals Complitrack te gebruiken, kun je het proces vereenvoudigen en effectiever maken.

    Ben jij voorbereid op verstoringen? Start vandaag nog met een Business Impact Analyse en ontdek hoe je je organisatie veerkrachtiger maakt. Heb je vragen of wil je meer weten over hoe Complitrack jouw organisatie kan ondersteunen? Neem dan contact met ons op via onze contactpagina, en ons team helpt je graag verder!

  • Informatiebeveiliging voor bedrijven in 10 praktische stappen

    Informatiebeveiliging voor bedrijven in 10 praktische stappen

    Cyberdreigingen zoals ransomware, phishing en datalekken zijn tegenwoordig aan de orde van de dag. Informatiebeveiliging voor bedrijven is essentieel om je bedrijfsdata te beschermen tegen deze risico’s. In deze blog lees je 10 praktische stappen om direct je informatiebeveiliging te verbeteren. Klaar om te starten?

    1. Waarom informatiebeveiliging voor bedrijven essentieel is

    De impact van een cyberaanval kan enorm zijn: van financiële verliezen tot imagoschade en juridische problemen. Voor bedrijven is een sterke informatiebeveiliging niet alleen een verdedigingslinie, maar ook een concurrentievoordeel. Klanten en partners willen immers zaken doen met bedrijven die hun data serieus nemen. Wet- en regelgeving, zoals de AVG of de NIS2-richtlijn, maakt dit nóg belangrijker. Naleving hiervan voorkomt boetes en zorgt ervoor dat je bedrijf voldoet aan de verwachtingen van klanten en toezichthouders. Lees hier wat de gevolgen van de NIS2-richtlijn op jouw organisatie zijn.

    2. Begin met een risicoanalyse

    Een risicoanalyse is een essentieel onderdeel van informatiebeveiliging voor bedrijven. Waar liggen je kwetsbaarheden? Welke systemen zijn het meest kritisch? Een risicoanalyse geeft je een helder overzicht van bedreigingen en zwakke plekken in je organisatie. Tools zoals Complitrack maken dit proces overzichtelijk en efficiënt. Lees hier hoe een risicoanalyse waarde toevoegt aan iedere organisatie.

    3. Stel een informatiebeveiligingsbeleid op

    Een goed beleid is de ruggengraat van je beveiligingsstrategie. Het legt vast hoe je bedrijf omgaat met gevoelige informatie, wie verantwoordelijk is voor beveiligingstaken en welke procedures gevolgd moeten worden. Dit beleid is niet alleen intern belangrijk, maar toont ook aan klanten en auditors dat je serieus bezig bent met informatiebeveiliging. Dit vormt de basis van een Information Security Management System (ISMS). Meer over een ISMS en het belang daarvan lees je hier.

    4. Maak je medewerkers cyberbewust

    Veel beveiligingsincidenten beginnen bij menselijke fouten, zoals het klikken op een phishing-link of het delen van een wachtwoord. Het trainen van medewerkers in cyberbewustzijn is daarom een van de meest effectieve maatregelen die je kunt nemen. Phishing-simulaties, workshops, e-learnings en duidelijke richtlijnen zorgen ervoor dat je team weet hoe ze cyberdreigingen kunnen herkennen en voorkomen. Maak van informatiebeveiliging een gedeelde verantwoordelijkheid in je bedrijfscultuur.

    5. Beheer je wachtwoorden slim

    Wachtwoorden zijn vaak de eerste verdediging tegen ongewenste toegang. Sterke, unieke wachtwoorden maken het hackers veel moeilijker om in te breken. Gebruik een wachtwoordmanager om veilige wachtwoorden te genereren en op te slaan, en implementeer multi-factor authenticatie (MFA) voor extra beveiliging. Dit biedt een tweede verdedigingslaag, zelfs als een wachtwoord wordt gestolen.

    6. Zorg voor een veilig netwerk

    Je netwerk is de ruggengraat van je digitale operaties. Een goed beveiligd netwerk voorkomt dat hackers eenvoudig toegang krijgen tot gevoelige gegevens. Gebruik firewalls om ongeautoriseerde toegang te blokkeren, versleutel communicatie binnen je netwerk en voer regelmatig kwetsbaarheidsscans uit. Met deze maatregelen houd je cybercriminelen buiten de deur.

    7. Beheer toegangsrechten verstandig

    Niet iedereen hoeft toegang te hebben tot alle gegevens binnen je organisatie. Het principe van ‘least privilege’ zorgt ervoor dat medewerkers alleen toegang hebben tot de gegevens die ze echt nodig hebben voor hun werk. Dit verkleint de kans op menselijke fouten en beperkt de schade bij een datalek. Met een goede IAM-tool kun je eenvoudig zien wie toegang heeft tot welke informatie en dit dynamisch beheren.

    8. Maak een incident response plan

    Geen enkel systeem is 100% waterdicht, dus het is belangrijk om voorbereid te zijn op incidenten. Een incident response plan helpt je om snel en effectief te reageren op beveiligingsincidenten, zoals datalekken of ransomware-aanvallen. Zorg dat je plan concrete stappen bevat voor detectie, respons en herstel. Regelmatige oefeningen met je team helpen om goed voorbereid te zijn. Lees hoe een continuïteitsplan je bedrijf veerkrachtig houdt.

    9. Audit regelmatig en test je systemen

    Informatiebeveiliging is een continu proces. Door regelmatige audits en penetratietests uit te voeren, ontdek je zwakke punten voordat hackers dat doen. Audits helpen je ook om te voldoen aan normen zoals ISO 27001 en geven inzicht in hoe je processen kunt verbeteren.Bekijk onze gids voor het proces van ISO audits.

    10. Blijf verbeteren

    De wereld van cyberdreigingen verandert snel. Wat vandaag veilig is, kan morgen kwetsbaar zijn. Het is daarom belangrijk om je beveiligingsmaatregelen regelmatig te evalueren en te verbeteren. Gebruik frameworks zoals de Plan-Do-Check-Act-cyclus om je beveiliging dynamisch te houden. Dit is ook een belangrijk onderdeel van ISO-normen, zoals ISO 27001. Ontdek hier hoe ISO 27001 je bedrijf helpt te beschermen tegen cyberrisico’s.

    Bescherm je bedrijf, start vandaag!

    Met deze 10 stappen kun je direct aan de slag om je informatiebeveiliging te versterken. Tools zoals Complitrack helpen je om processen te automatiseren en overzicht te behouden, zodat je met vertrouwen kunt groeien.

    Wil je weten hoe Complitrack jouw organisatie kan ondersteunen bij risicobeheer, informatiebeveiliging en compliance? Plan een gratis demo of neem contact op via onze contactpagina. Wij helpen je graag verder met een oplossing!

  • De ROI van GRC-software: slim investeren in jouw organisatie

    De ROI van GRC-software: slim investeren in jouw organisatie

    Hoe zorg je ervoor dat je risico’s beheerst, voldoet aan wet- en regelgeving én je processen optimaliseert? Dat zijn uitdagingen waar veel bedrijven dagelijks mee worstelen. Gelukkig is er een oplossing: GRC-software. Deze geïntegreerde tool helpt organisaties efficiënter te werken, fouten te voorkomen en meer grip te krijgen op compliance- en risicoprocessen.

    In deze blog lees je waarom GRC-software niet alleen een slimme keuze is, maar ook een investering die zichzelf terugverdient.

    Wat is GRC-software eigenlijk?

    Laten we beginnen bij de basis. GRC-software helpt je om governance-, risico- en complianceprocessen samen te brengen in één overzichtelijk platform. Dit betekent dat je:

    • Governance: Jouw bedrijfsbeleid efficiënt kunt beheren.
    • Risico’s: Gevaarlijke situaties kunt signaleren, beoordelen en aanpakken.
    • Compliance: Altijd voldoet aan belangrijke normen, zoals ISO 9001, ISO 27001 of wet- en regelgeving.

    Kortom: minder gedoe, meer overzicht en meer tijd om te focussen op wat écht belangrijk is.

    Waarom GRC-software een slimme investering is

    Iedereen zoekt naar manieren om efficiënter te werken en kosten te besparen. GRC-software helpt je hierbij en biedt voordelen die je direct merkt in je dagelijkse werk.

    1. Je bespaart tijd door automatisering
      Misschien herken je het: taken worden handmatig ingepland, audits verlopen via e-mails en beleid staat verspreid over verschillende systemen. GRC-software automatiseert deze taken voor je. Geen losse spreadsheets meer, maar een systeem dat gewoon werkt. Denk aan:
      • Het automatisch toewijzen van acties aan collega’s, compleet met deadlines.
      • Geautomatiseerde herinneringen voor audits en controles.
      • Eén centrale plek voor al je documentatie.
    2. Betere opvolging van auditacties
      Auditbevindingen die blijven liggen – we hebben het allemaal weleens meegemaakt. Met GRC-software kun je acties direct toewijzen aan het juiste team, voortgang monitoren en zorgen dat deadlines worden gehaald. Dat geeft rust en vertrouwen, zeker tijdens een externe audit.
    3. Fouten voorkomen en risico’s beheersen
      Werken met losse systemen vergroot de kans op fouten. GRC-software zorgt voor consistentie in data en processen, waardoor je risico’s beter in beeld hebt en problemen eerder kunt voorkomen.
    4. Altijd inzicht in je status
      Met GRC-software heb je een actueel overzicht van waar je staat. Hoe verloopt die risicoanalyse? Welke acties staan nog open? Het helpt je om snel beslissingen te nemen op basis van feiten, niet op onderbuikgevoel.

    Hoe Complitrack organisaties helpt

    Als we het over GRC-software hebben, mag Complitrack natuurlijk niet ontbreken. Complitrack is ontwikkeld met organisaties zoals die van jou in gedachten. Het doel? Jou het werk uit handen nemen door:

    • Taakbeheer te stroomlijnen: Verantwoordelijkheden toewijzen, deadlines bewaken en automatische herinneringen instellen.
    • Auditacties overzichtelijk te houden: Geen losse lijsten meer, maar één plek waar alles samenkomt.
    • ISO-certificering eenvoudiger maken: Of het nu om ISO 9001, ISO 27001 of ISO 22301 gaat, Complitrack helpt je om alles overzichtelijk en op tijd te regelen.

    Een praktijkvoorbeeld: grip op auditacties

    Ik hoor vaak dat auditacties blijven liggen of onduidelijk zijn. Een organisatie waar ik recent mee sprak, had precies dit probleem. Ze gebruikten Excel en e-mails om bevindingen bij te houden, maar daardoor werden deadlines vaak gemist en was de status van acties onduidelijk.

    Met GRC-software, zoals Complitrack, hebben ze nu alles centraal geregeld. Auditacties worden direct toegewezen aan de juiste mensen, met een duidelijke deadline en automatische herinneringen. Ze hoeven zich geen zorgen meer te maken over gemiste acties of onvolledige informatie.

    Het resultaat?

    • Auditacties worden nu binnen de gestelde tijd afgerond.
    • Teams werken efficiënter samen.
    • Tijdens een externe audit konden ze zonder stress laten zien dat alles op orde was.

    Of je nu interne audits uitvoert of certificeringen voorbereidt, dit soort voorbeelden laat zien hoe GRC-software écht het verschil maakt.

    Waarom GRC-software niet mag ontbreken in jouw organisatie

    Laten we eerlijk zijn: de wereld van governance, risico’s en compliance is niet eenvoudiger geworden. Maar GRC-software maakt het wél eenvoudiger om alles overzichtelijk te houden. Je bespaart tijd, voorkomt fouten en hebt altijd inzicht in de actuele status van je processen.

    Met een oplossing zoals Complitrack ben je niet alleen voorbereid op vandaag, maar ook op de uitdagingen van morgen.

    Inspiratie uit eerdere blogs

    In eerdere blogs heb ik je al meegenomen in onderwerpen zoals:

    Deze onderwerpen vormen de basis voor het gebruik van GRC-software. Met een geïntegreerde oplossing zoals Complitrack bouw je voort op deze inzichten en werk je efficiënter aan governance, risico’s en compliance.

    Zet de volgende stap

    Wil je ontdekken wat GRC-software voor jouw organisatie kan betekenen? Neem contact op of vraag een gratis demo aan en ervaar het zelf!

  • ISO 22301: Basis voor effectieve bedrijfscontinuïteit en veerkracht

    ISO 22301: Basis voor effectieve bedrijfscontinuïteit en veerkracht

    In de huidige wereld, waar bedrijven worden geconfronteerd met allerlei onverwachte storingen, is bedrijfscontinuïteit van cruciaal belang. ISO 22301, de internationale norm voor bedrijfscontinuïteitsbeheer (BCM), biedt organisaties een stevige basis om veerkrachtig te blijven. In deze blog bespreken we wat ISO 22301 is, hoe het zich onderscheidt van andere normen zoals ISO 27001, en hoe bedrijven een effectief bedrijfscontinuïteitsplan kunnen opstellen.

    Wat is ISO 22301?

    ISO 22301 is de wereldwijde standaard voor bedrijfscontinuïteitsmanagement (BCM), ontworpen om organisaties te ondersteunen bij het ontwikkelen van een effectief bedrijfscontinuïteitsplan. Het doel van deze norm is om bedrijven te helpen bij het identificeren en beheren van risico’s die hun kritieke processen kunnen verstoren, zoals natuurrampen, cyberaanvallen of IT-uitval.

    Door te voldoen aan ISO 22301, laten organisaties zien dat ze klaar zijn om te reageren op onverwachte gebeurtenissen en zo de continuïteit van hun dienstverlening te waarborgen.

    Wil je meer weten over hoe je risico’s identificeert en analyseert? Lees onze blog over het belang van een grondige risicoanalyse voor bedrijfscontinuïteit: De risicoanalyse: Een onmisbaar instrument voor elke ondernemer.

    Het belang van ISO 22301 voor bedrijfscontinuïteit en risicobeheer

    Een sterk bedrijfscontinuïteitsplan is essentieel voor organisaties die afhankelijk zijn van hun medewerkers, klanten en leveranciers. ISO 22301 helpt bedrijven bij het identificeren van hun essentiële bedrijfsactiviteiten en biedt richtlijnen om de impact van verstoringen te minimaliseren. Dit zorgt ervoor dat bedrijven belangrijke processen draaiende kunnen houden, zelfs tijdens onverwachte gebeurtenissen.

    Door te werken met ISO 22301 kunnen organisaties hun bedrijfscontinuïteitsplan structureren en:

    • Kritieke bedrijfsprocessen identificeren.
    • De impact van verstoringen in kaart brengen.
    • Herstelstrategieën ontwikkelen om snel operationeel te blijven.

    Voor organisaties die op zoek zijn naar ISO-certificering, biedt onze blog De initiële ISO-audit: Stapsgewijze gids naar ISO-certificering nuttige informatie over de voordelen en het proces van ISO-certificering.

    ISO 22301 vs. ISO 27001: Wat is het verschil?

    ISO 27001 en ISO 22301 worden vaak samen genoemd omdat beide normen bijdragen aan bedrijfscontinuïteit en veerkracht, maar de focus ligt op verschillende onderdelen. Waar ISO 27001 zich richt op informatiebeveiliging en het beheersen van informatiebeveiligingsrisico’s, ligt de nadruk bij ISO 22301 juist op het garanderen van bedrijfscontinuïteit. Bedrijven die zowel hun informatiebeveiliging als hun bedrijfscontinuïteitsplan willen versterken, kunnen baat hebben bij beide normen.

    Meer weten over ISO 27001 en het opstellen van een bedrijfscontinuïteitsplan binnen een ISMS (Information Security Management System)? Bekijk onze blog Het ISO 27001 Continuïteitsplan: Zo blijft jouw bedrijf draaien.

    Waarom bedrijfscontinuïteit essentieel is voor duurzaam succes

    In het digitale tijdperk waarin cyberrisico’s en onverwachte verstoringen alledaags zijn, is bedrijfscontinuïteit van vitaal belang. Een goed bedrijfscontinuïteitsplan helpt organisaties om snel en efficiënt te reageren op incidenten, de continuïteit van hun dienstverlening te waarborgen en hun reputatie te beschermen.

    Een effectief bedrijfscontinuïteitsplan biedt:

    1. Inzicht in de belangrijkste bedrijfsactiviteiten en processen.
    2. Een helder overzicht van de risico’s die het bedrijf kunnen verstoren.
    3. Strategische herstelmaatregelen voor snelle doorstart na een crisis.

    Meer weten over de rol van een ISMS binnen bedrijfscontinuïteit en compliance? Onze blog Wat is een ISMS en waarom is het belangrijk voor jouw bedrijf legt uit hoe een ISMS jouw bedrijf helpt bij het borgen van continuïteit en risicobeheer.

    Praktische stappen voor het opstellen van een bedrijfscontinuïteitsplan

    1. Uitvoeren van een risicoanalyse en bedrijfsimpactanalyse
      Het identificeren van potentiële risico’s en het evalueren van hun impact is een belangrijke eerste stap. Dit helpt om te bepalen welke bedrijfsprocessen essentieel zijn voor de bedrijfsvoering.
    2. Strategieën voor continuïteitsbeheer ontwikkelen
      Op basis van de bedrijfsimpactanalyse kunnen bedrijven vaststellen welke herstelopties beschikbaar zijn om hun kritieke processen te waarborgen.
    3. Opstellen van een bedrijfscontinuïteitsplan
      In dit plan worden de procedures gedetailleerd beschreven om in geval van een verstoring snel te kunnen handelen. Denk aan communicatieprotocollen, herstelplannen en noodvoorzieningen.
    4. Testen en onderhouden van het continuïteitsplan
      Regelmatig testen en bijwerken van het bedrijfscontinuïteitsplan is essentieel om te zorgen dat het actueel en effectief blijft.
    5. Opleiden en betrekken van medewerkers
      Zorg dat medewerkers bekend zijn met hun rol binnen het continuïteitsplan. Dit verhoogt de reactietijd en samenwerking bij een crisis.

    Benieuwd naar hoe geïntegreerde GRC-software kan bijdragen aan een robuust continuïteitsplan? Lees onze blog Waarom GRC-software belangrijk is voor moderne bedrijven om te ontdekken hoe een tool als Complitrack jouw risicobeheer en compliance kan verbeteren.

    De waarde van Complitrack voor bedrijfscontinuïteit en risicobeheer

    Complitrack biedt organisaties een holistisch overzicht van hun bedrijfscontinuïteits- en risicobeheerstrategieën. Met Complitrack kunnen bedrijven eenvoudig een continuïteitsplan beheren, dat voldoet aan normen zoals ISO 22301 en ISO 27001. Door alle GRC-processen te integreren, maakt Complitrack het makkelijker om risico’s effectief te beheren en sneller te reageren op onverwachte verstoringen.

    Lees meer over de waarde van GRC-software in onze blog Hoe Complitrack MKB’s helpt voldoen aan ISO 9001.

    Ontdek hoe Complitrack jouw bedrijf kan helpen veerkrachtig te blijven

    Wil je jouw organisatie voorbereiden op de toekomst met een effectief continuïteitsplan volgens ISO 22301? Neem vandaag nog contact op voor een gratis demo van Complitrack en ontdek hoe onze GRC-oplossing jouw bedrijfscontinuïteit kan versterken en compliance vereenvoudigt.