Tag: Risicobeheer

  • Van risicoanalyse naar actie: De volgende stap in effectief risicobeheer

    Van risicoanalyse naar actie: De volgende stap in effectief risicobeheer

    Je hebt een risicoanalyse uitgevoerd en inzicht gekregen in de belangrijkste bedreigingen voor jouw organisatie. Maar hoe zorg je ervoor dat deze inzichten niet alleen op papier blijven staan? De echte uitdaging ligt in de implementatie: het omzetten van risicoanalyses naar concrete verbetermaatregelen die jouw organisatie veiliger en veerkrachtiger maken.

    In dit artikel bespreken we hoe je effectief aan de slag gaat met de opvolging van risicoanalyses en geven we praktische handvatten om risicobeheer structureel te verbeteren.

    Stap 1: Van analyse naar actieplan

    Een risicoanalyse zonder opvolging is als een diagnose zonder behandeling. Om daadwerkelijk impact te maken, moet je een actieplan opstellen en zorgen voor een gestructureerde uitvoering.

    Hoe pak je dit aan?

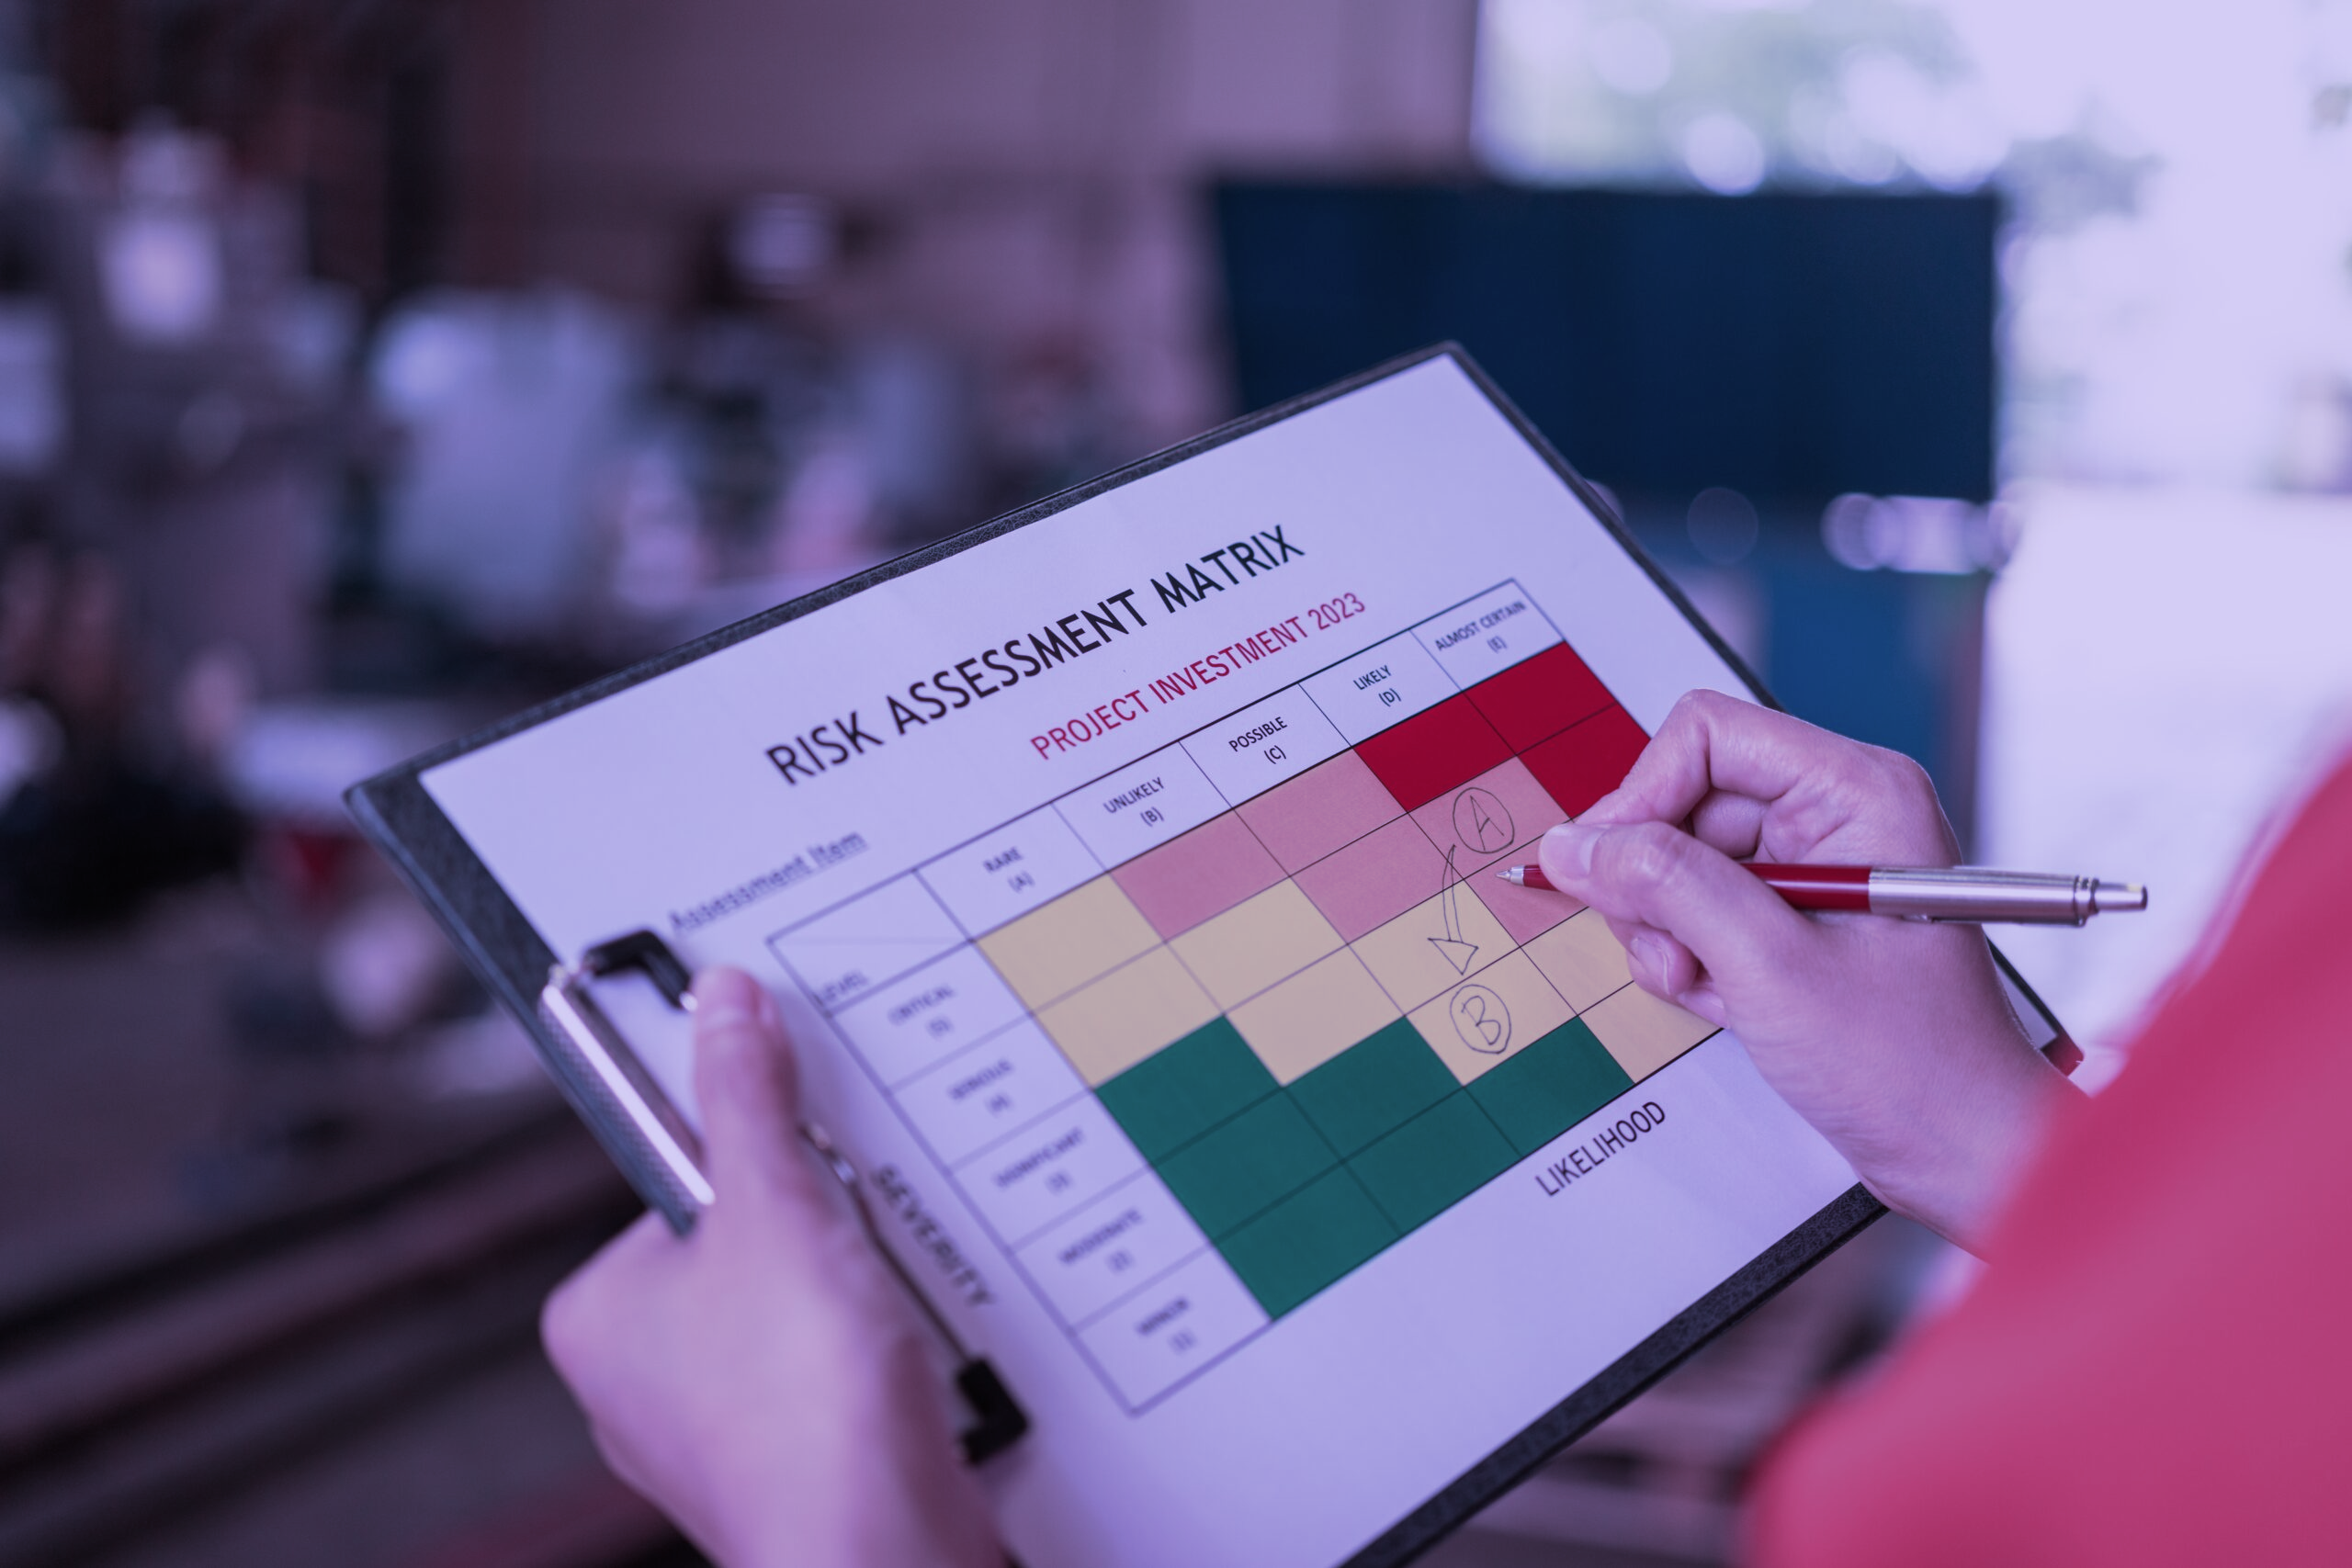
    • Prioriteer risico’s: Gebruik een risicomatrix om te bepalen welke risico’s als eerste moeten worden aangepakt. Maak hierbij onderscheid tussen hoge, middelgrote en lage risico’s.
    • Bepaal beheersmaatregelen: Kies voor een mix van preventieve, detectieve en correctieve maatregelen. Denk hierbij aan technische maatregelen (zoals firewall-instellingen), organisatorische maatregelen (zoals beleid en procedures) en personele maatregelen (zoals trainingen en bewustwordingscampagnes).
    • Maak een duidelijk actieplan: Definieer acties, stel deadlines vast en wijs verantwoordelijkheden toe. Gebruik een format met de kolommen: risico, maatregel, verantwoordelijke, deadline en status.
    • Gebruik een centraal systeem: Door alle maatregelen in een GRC-tool als CompliTrack vast te leggen, zorg je voor overzicht en opvolging.

    Voorbeeld

    Een organisatie signaleert dat phishing-aanvallen een toenemend risico vormen. Om dit te beheersen, voert de organisatie de volgende maatregelen door:

    1. Technisch: Strengere e-mailfilters en DMARC-configuratie.
    2. Organisatorisch: Een nieuw beleid voor veilige e-mailcommunicatie.
    3. Personeel: Trainingen voor medewerkers en testcampagnes met gesimuleerde phishing-e-mails.
    4. Controle: Periodieke evaluatie van het aantal succesvolle phishing-aanvallen.

    Stap 2: Borging in de organisatie

    Een eenmalige actie is niet voldoende om risico’s blijvend te beheersen. Risicomanagement moet een vast onderdeel van de organisatiecultuur worden.

    Hoe doe je dat?

    • Maak risicobeheer onderdeel van werkprocessen: Definieer duidelijke protocollen en zorg ervoor dat risicobeheer wordt meegenomen in bestaande workflows, zoals change management en leveranciersbeheer.
    • Stimuleer eigenaarschap: Betrek medewerkers bij het proces en wijs duidelijke verantwoordelijkheden toe. Dit kan via een RACI-matrix waarin je aangeeft wie verantwoordelijk, aansprakelijk, te consulteren en geïnformeerd moet worden.
    • Gebruik terugkerende controles: Stel periodieke evaluaties in om de effectiviteit van maatregelen te monitoren. Gebruik KPI’s zoals het aantal geïdentificeerde risico’s versus het aantal opgeloste risico’s.

    Voorbeeld

    Een IT-bedrijf voert periodieke security-audits uit en gebruikt CompliTrack om verbeteracties op te volgen. Iedere maand wordt er een review gehouden met IT en security om te beoordelen of maatregelen effectief zijn.

    Stap 3: Van incidenten leren

    Incidenten bieden waardevolle inzichten in zwakke plekken binnen de organisatie. Door incidenten systematisch te registreren en te analyseren, kun je het risicobeheer continu verbeteren.

    Hoe pak je dit aan?

    • Registreer incidenten direct in een centraal systeem: Maak het melden van incidenten laagdrempelig door een eenvoudig meldformulier te implementeren.
    • Analyseer trends en patronen: Gebruik root cause analysis (RCA) om onderliggende oorzaken van incidenten te achterhalen.
    • Pas je risicomanagementstrategie aan op basis van incidenten: Zorg ervoor dat incidenten leiden tot verbeterde maatregelen en niet slechts incident-afhandeling zonder structurele oplossingen.

    Voorbeeld

    Een organisatie merkt een stijging in datalekken door menselijke fouten. Om dit aan te pakken, worden de volgende maatregelen genomen:

    1. Analyse: RCA wijst uit dat medewerkers gevoelige gegevens per ongeluk mailen naar externe partijen.
    2. Maatregel: Implementatie van DLP (Data Loss Prevention) software die gevoelige data herkent en waarschuwingen geeft.
    3. Training: Medewerkers krijgen een verplichte training over veilig omgaan met gegevens.
    4. Controle: Periodieke audits en simulaties worden uitgevoerd om de effectiviteit te meten.

    Stap 4: Risicobeheer koppelen aan strategische doelstellingen

    Effectief risicobeheer ondersteunt de bredere bedrijfsstrategie. Door risico’s en beheersmaatregelen af te stemmen op organisatiedoelstellingen, creëer je een solide basis voor groei en continuïteit.

    Hoe doe je dit?

    • Koppel risico’s aan strategische doelen: Denk aan compliancy-doelstellingen zoals ISO 27001, NIS2 of AVG.
    • Beoordeel de impact van risico’s op organisatiedoelen: Gebruik impactanalyses om te bepalen welke risico’s een bedreiging vormen voor lange termijn doelen.
    • Gebruik KPI’s om de voortgang te meten: Definieer meetbare indicatoren zoals ‘aantal succesvolle security-audits’ of ‘percentage geïdentificeerde risico’s met een beheersmaatregel’.

    Voorbeeld

    Een organisatie die zich voorbereidt op ISO 27001-certificering gebruikt CompliTrack om risico’s, maatregelen en controles te monitoren. Hierdoor kunnen ze audits efficiënter doorlopen en aantonen dat ze in control zijn.

    Conclusie: Van risicoanalyse naar continu risicobeheer

    Risicobeheer is geen eenmalige oefening, maar een doorlopend proces. Door risicoanalyses om te zetten in concrete acties, opvolging te borgen en te leren van incidenten, zorg je ervoor dat risicomanagement een integraal onderdeel van je organisatie wordt.
    Checklist voor effectief risicobeheer:

    • Risico’s geprioriteerd en actieplan opgesteld
    • Verantwoordelijkheden en deadlines vastgelegd
    • Periodieke controles ingesteld
    • Incidenten geregistreerd en geanalyseerd
    • Risicobeheer gekoppeld aan strategische doelen

    Wil je weten hoe CompliTrack jouw organisatie kan helpen bij effectief risicobeheer? Neem contact met ons op en ontdek de mogelijkheden!
  • AI in Compliance: Hoe kunstmatige intelligentie risicobeheer verandert

    AI in Compliance: Hoe kunstmatige intelligentie risicobeheer verandert

    Kunstmatige intelligentie (AI) transformeert steeds meer sectoren, en AI in compliance en risicobeheer vormt daarop geen uitzondering. Voor jou als MKB-ondernemer, waar middelen en tijd vaak schaars zijn, biedt AI kansen om processen efficiënter en nauwkeuriger in te richten. Maar is AI in compliance een must-have, of zijn er slimmere oplossingen die beter aansluiten bij jouw organisatie? In dit blog verkennen we hoe AI bijdraagt aan compliance en risicobeheer, waar de beperkingen liggen en hoe je met praktische tools zoals CompliTrack al grote stappen kunt zetten.

    De toegevoegde waarde van AI in compliance

    AI kan bedrijven helpen om complianceprocessen efficiënter en proactiever te maken. Dit gaat verder dan alleen automatisering: AI kan trends voorspellen, risico’s in een vroeg stadium detecteren en bedrijven helpen om continu te verbeteren.

    1. Snellere en nauwkeurigere risicoanalyse

    AI kan grote hoeveelheden data analyseren en afwijkingen of patronen signaleren die een verhoogd risico kunnen aanduiden. Dit helpt bedrijven om risico’s sneller te identificeren en te mitigeren voordat ze problemen veroorzaken.

    2. Efficiëntere audits

    Met AI kunnen audits efficiënter verlopen, doordat het automatisch documentatie kan doorzoeken en afwijkingen kan detecteren. Hierdoor besparen bedrijven tijd en minimaliseren ze menselijke fouten.

    3. Voorspellende compliance

    AI helpt bedrijven vooruit te kijken door potentiële complianceproblemen te voorspellen. Dit zorgt ervoor dat organisaties proactief kunnen handelen in plaats van reactief te reageren op problemen.

    Wil je weten hoe een goed ISMS helpt bij compliance? Lees dan ons blog Wat is een ISMS en waarom is het belangrijk voor jouw bedrijf.

    De risico’s en beperkingen van AI in compliance

    Hoewel AI in compliance veelbelovend is, zijn er ook risico’s en uitdagingen die je niet mag onderschatten.

    1. Kosten en implementatie-uitdagingen

    AI vereist gespecialiseerde kennis en brengt implementatiekosten met zich mee. Voor veel MKB-bedrijven weegt de investering niet op tegen de meerwaarde. Een pragmatische GRC-oplossing zoals CompliTrack biedt vaak een efficiënter alternatief.

    2. Gebrek aan transparantie

    Veel AI-systemen werken als een ‘black box’, waardoor het lastig kan zijn om te achterhalen waarom een bepaalde beslissing is genomen. Dit kan problematisch zijn bij audits en regelgevende controles. Wil je grip houden op je complianceproces? Lees dan ons blog “Interne audit ISO 9001: De sleutel tot een effectief kwaliteitsmanagementsysteem” over hoe je zelf regie houdt over audits en naleving.

    3. Cybersecurity-risico’s

    AI in compliance-systemen verwerkt grote hoeveelheden gegevens en is daarmee een aantrekkelijk doelwit voor cyberaanvallen. Dit maakt het cruciaal om goed na te denken over databeheer en beveiliging. In ons blog “Hoe een ISMS en ISO 27001 beschermen tegen cyberrisico’s” bespreken we hoe je risico’s beperkt en jouw bedrijf weerbaar maakt.

    4. Overmatige afhankelijkheid van technologie

    AI kan compliance ondersteunen, maar menselijke expertise blijft essentieel. AI-modellen kunnen fouten bevatten of bevooroordeeld zijn door onvolledige data. Zonder goede controlemechanismen kunnen er belangrijke risico’s over het hoofd worden gezien.

    Hoe houd je grip op risico’s zonder AI?

    Voor veel bedrijven in het MKB zijn schaalbare en toegankelijke tools de sleutel tot effectief risicobeheer en compliance. Grote ondernemingen kunnen forse investeringen doen in AI-oplossingen, maar jij hebt waarschijnlijk behoefte aan een oplossing die praktisch, overzichtelijk en betaalbaar is.

    Met CompliTrack kun je zonder AI al veel compliance-uitdagingen ondervangen:

    • Taakbeheer, inclusief terugkerende taken, zodat belangrijke compliance-acties niet vergeten worden.
    • Incidentbeheer, waarmee je eenvoudig incidenten registreert, analyseert en opvolgt.
    • Risicobeheer, waarmee je risico’s systematisch kunt identificeren, beoordelen en mitigeren.
    • Maatregelenbeheer, om controlemechanismen effectief toe te passen en te bewaken.

    Wil je meer weten over hoe je risico’s beheersbaar maakt? Lees dan ons eerdere blog “Van risicoanalyse naar actie: Hoe je risico’s daadwerkelijk beheerst” voor een praktische aanpak.

    Waar kan AI in compliance een rol spelen?

    Hoewel AI op dit moment geen onderdeel is van CompliTrack, zijn er ontwikkelingen die in de toekomst relevant kunnen zijn voor jouw complianceproces. Denk aan:

    • Automatische risicoanalyse, waarbij AI patronen in data herkent en voorspelt welke risico’s extra aandacht vereisen.
    • Slimmere taakautomatisering, zodat AI suggesties kan geven voor terugkerende compliance-taken.
    • Voorspellende compliancecontrole, waarmee afwijkingen vroegtijdig worden gesignaleerd, voordat ze uitgroeien tot grote problemen.

    Dit kan vooral nuttig zijn voor bedrijven die al een sterke basis hebben in risicobeheer en compliance en op zoek zijn naar verdere optimalisatie.

    Use case: Compliance zonder AI in de praktijk

    Stel, je runt een middelgroot productiebedrijf en moet voldoen aan ISO 9001. Je hebt een beperkt compliance-team en wilt de naleving van processen efficiënter inrichten. In plaats van te investeren in dure AI-oplossingen, zet je CompliTrack in voor:

    • Automatische taakherinneringen voor audits en kwaliteitscontroles.
    • Een gestructureerd incidentbeheerproces om afwijkingen direct aan te pakken.
    • Risicobeoordeling op basis van eerdere auditresultaten en maatregelenbeheer.

    Hierdoor zorg je voor een gestroomlijnd complianceproces, zonder dat je afhankelijk bent van complexe AI-technologieën. Wil je ISO 9001-certificering verder vereenvoudigen? Lees dan “ISO 9001-certificering voor MKB: Eenvoudig in 6 stappen“.

    Conclusie: AI in compliance is een mogelijke toekomst, maar eenvoud werkt nu

    Voor MKB-bedrijven is het cruciaal om compliance en risicobeheer op een toegankelijke en beheersbare manier in te richten. AI in compliance biedt interessante mogelijkheden, maar is vaak niet direct nodig om een effectief compliancebeleid te voeren. Met een oplossing als CompliTrack krijg jij grip op jouw processen, zonder de complexiteit en kosten van AI.

    Benieuwd hoe jouw organisatie eenvoudig en betaalbaar aan compliance kan werken? Neem contact met ons op via onze contactpagina en ontdek de mogelijkheden!

  • Van incident naar verbetering: De kracht van een effectief incidentmanagementproces voor compliance-incidenten

    Van incident naar verbetering: De kracht van een effectief incidentmanagementproces voor compliance-incidenten

    Incidenten zijn onvermijdelijk. Of je nu te maken hebt met een security-incident, een procesafwijking of een productfout, vroeg of laat krijgt elke organisatie ermee te maken. De vraag is: hoe ga je ermee om?

    Je kunt incidenten simpelweg registreren en oplossen. Maar als je écht vooruit wilt, gebruik je ze als leermomenten. Een effectief incidentmanagementproces zorgt ervoor dat je niet alleen reageert op incidenten, maar er ook structureel van leert. Zo voorkom je herhaling, verbeter je je compliance en versterk je de veiligheid en kwaliteit binnen je organisatie.

    In deze deepdive laat ik je zien hoe je compliance-incidenten omzet in verbeteringen. Ik neem je mee in een praktijkvoorbeeld, pas de 5 Why-methode toe op een security-incident en geef je concrete handvatten voor monitoring en opvolging in de management review.

    Stap 1: Van incidentmelding naar analyse – Wat ging er mis?

    Als er een compliance-incident plaatsvindt, is het cruciaal dat je het correct registreert en classificeert. Dit kunnen bijvoorbeeld zijn:

    • Security-incidenten: Bijvoorbeeld een datalek of ongeoorloofde toegang tot gevoelige informatie.
    • Procesafwijkingen: Denk aan een niet-goedgekeurde werkwijze die in de productie wordt toegepast.
    • Productafwijkingen: Bijvoorbeeld een kwaliteitsprobleem waardoor een product niet voldoet aan de specificaties.

    Praktijkvoorbeeld: Security-incident

    Stel je voor: een medewerker van een zorginstelling verstuurt per ongeluk patiëntendossiers naar een externe partij. Dit is een potentieel datalek en moet mogelijk gemeld worden aan de toezichthouder.

    Wat doe je in een effectief incidentmanagementproces?

    • Melden en registreren: Leg het incident vast, inclusief datum, betrokken systemen en impact.
    • Beoordelen: Is dit een meldplichtig datalek? Welke risico’s brengt het met zich mee?
    • Koppelen aan risico’s: Gebruik een GRC-tool zoals CompliTrack om het incident direct te koppelen aan bestaande risico’s, bijvoorbeeld: “Onvoldoende bewustzijn van medewerkers over informatiebeveiliging.”

    Stap 2: Root cause analysis met de 5x Waarom-methode

    Veel bedrijven lossen incidenten oppervlakkig op. Maar als je niet naar de echte oorzaak kijkt, blijf je dezelfde fouten maken. Een effectieve manier om de kern van het probleem te vinden, is de 5 Why-methode.

    Toegepast op het security-incident

    Probleem: Een medewerker verstuurde per ongeluk patiëntendossiers naar een externe partij.

    1. Waarom gebeurde dit?
      De medewerker wist niet dat het om vertrouwelijke gegevens ging.
    2. Waarom wist de medewerker dit niet?
      Er was geen duidelijke dataclassificatie aangegeven in het document.
    3. Waarom was er geen dataclassificatie?
      De organisatie had geen beleid waarin stond hoe vertrouwelijke informatie gemarkeerd moest worden.
    4. Waarom was er geen beleid?
      Het onderwerp is nooit meegenomen in de implementatie van informatiebeveiligingsmaatregelen.
    5. Waarom werd informatiebeveiliging niet volledig geïmplementeerd?
      Er is geen structurele controle op naleving van beveiligingsbeleid en security-awareness trainingen worden niet periodiek uitgevoerd.

    Wat leer je hieruit?

    Dit is geen eenmalige menselijke fout, maar een structureel probleem in het informatiebeveiligingsbeleid. De echte oorzaken liggen in:

    • Gebrek aan training en bewustwording
    • Ontbrekende richtlijnen voor dataclassificatie
    • Geen monitoring op naleving van procedures

    Stap 3: Van incident naar structurele verbetering

    Wil je herhaling voorkomen? Dan moet je structurele verbetermaatregelen doorvoeren.

    Voorbeeld verbetermaatregelen voor het security-incident:

    • Security-awareness training verplicht stellen voor alle medewerkers.
    • Technische maatregelen zoals DLP (Data Loss Prevention) implementeren.
    • Duidelijke protocollen opstellen voor het delen van vertrouwelijke gegevens.
    • Interne audits uitvoeren om te controleren of maatregelen goed worden nageleefd.

    Ditzelfde proces werkt voor procesafwijkingen en productafwijkingen. Bijvoorbeeld: stel dat een farmaceutisch bedrijf ontdekt dat een batch medicijnen niet voldoet aan de kwaliteitsnormen. Dan kun je:

    • Leveranciersafspraken herzien en beter vastleggen.
    • Productcontroles verbeteren en vaker uitvoeren.
    • Afwijkingen koppelen aan bestaande ISO 9001 of ISO 13485-maatregelen.

    Gebruik je een GRC-tool zoals CompliTrack? Dan kun je:

    • Incidenten direct koppelen aan risico’s en maatregelen.
    • Terugkerende taken instellen voor audits en training.

    Stap 4: Monitoring en opvolging – Hoe zorg je dat verbeteringen werken?

    Incidenten oplossen is niet genoeg. Je moet blijven monitoren of de maatregelen effectief zijn. Hoe doe je dat?

    1. Bespreek incidenten in de management review

    Plan per kwartaal een management review waarin je:

    • De trend in incidenten analyseert (worden het er meer of minder?).
    • De effectiviteit van getroffen maatregelen beoordeelt.
    • Signaleert of er nieuwe risico’s ontstaan.

    2. Stel KPI’s in voor monitoring

    Meetbare indicatoren helpen om te zien of je incidentmanagement werkt. Denk aan:

    • Aantal security-incidenten per kwartaal.
    • Percentage medewerkers dat security-trainingen heeft afgerond.
    • Aantal interne audits waarbij tekortkomingen in dataclassificatie worden gevonden.

    3. Voer interne audits uit

    Door audits in te plannen binnen je auditbeheer, controleer je of maatregelen daadwerkelijk worden nageleefd.

    4. Automatiseer opvolging met een GRC-tool

    Gebruik taakbeheer om terugkerende taken in te plannen en incidentbeheer om verbanden te leggen tussen incidenten en risico’s. Zo blijft incidentmanagement een doorlopend proces.

    Conclusie: Incidenten als kans voor groei

    Incidenten zijn niet alleen een compliance-verplichting, maar een kans om je organisatie te verbeteren. Een effectief incidentmanagementproces zorgt voor:

    • Minder herhalende incidenten dankzij root cause analysis.
    • Sterkere informatiebeveiliging & kwaliteitscontrole.
    • Efficiëntere audits & compliance-rapportages.

    Wil je weten hoe jouw organisatie incidenten slimmer kan beheren? Neem contact met ons op en ontdek hoe CompliTrack je kan ondersteunen.

  • Van risicoanalyse naar actie: Hoe je risico’s daadwerkelijk beheerst

    Van risicoanalyse naar actie: Hoe je risico’s daadwerkelijk beheerst

    Veel organisaties voeren tegenwoordig een risicoanalyse uit, maar merken dat het daadwerkelijke beheersen van risico’s een uitdaging blijft. Zonder structurele opvolging blijven risico’s onbeheerst, waardoor de organisatie kwetsbaar blijft voor incidenten en operationele verstoringen.

    Veelvoorkomende problemen bij risicobeheer:

    • Geen duidelijke verantwoordelijkheden: Risico’s en maatregelen worden benoemd, maar niemand voelt zich verantwoordelijk voor de opvolging.
    • Gebrek aan monitoring: Er worden geen periodieke controles uitgevoerd om te beoordelen of beheersmaatregelen effectief zijn.
    • Geen structurele aanpak: Zonder een centraal systeem is het lastig om acties te coördineren en op te volgen.

    Door een gestructureerde aanpak met CompliTrack voorkom je deze valkuilen en zorg je voor een effectief risicobeheerproces.

    Stap 1: Actiepunten vastleggen en taken toewijzen

    Hoe pak je dit aan?

    1. Prioriteer risico’s: Gebruik een risicomatrix om risico’s met de grootste impact en waarschijnlijkheid als eerste aan te pakken.
    2. Bepaal beheersmaatregelen: Denk aan preventieve maatregelen (zoals procedures en training) en correctieve acties (zoals incidentresponsplannen).
    3. Leg taken vast in Taakbeheer: Wijs verantwoordelijkheden toe en stel deadlines in binnen CompliTrack.
    4. Stel terugkerende taken in: Zorg ervoor dat periodieke controles niet vergeten worden.

    Een voorbeeld

    Een organisatie constateert dat zwakke wachtwoorden een risico vormen voor datalekken. Om dit te beheersen, wordt een tweefactorauthenticatiebeleid ingevoerd, vastgelegd als taak in CompliTrack. Daarnaast worden medewerkers getraind en wordt naleving van het wachtwoordbeleid periodiek gecontroleerd.

    Beheer incidenten en koppel deze aan risico's

    Stap 2: Incidenten koppelen aan risicobeheer

    Hoe pak je dit aan?

    1. Registreer incidenten direct in CompliTrack: Zorg ervoor dat medewerkers laagdrempelig meldingen kunnen doen.
    2. Analyseer incidenten en koppel ze aan bestaande risico’s: Zo wordt inzichtelijk of er aanvullende maatregelen nodig zijn.
    3. Leer van incidenten: Gebruik trends en patronen om risicobeheersing te optimaliseren.

    Een voorbeeld

    Een organisatie merkt een toename in phishing-aanvallen. Door incidenten vast te leggen in CompliTrack wordt inzichtelijk waar de kwetsbaarheden liggen. Dit leidt tot een bewustwordingscampagne en aanvullende technische maatregelen zoals strengere spamfilters en DMARC-authenticatie.

    Stap 3: Bedrijfsmiddelen en risico’s koppelen

    Hoe pak je dit aan?

    1. Maak een overzicht van bedrijfskritische assets: Denk aan IT-systemen, machines en klantgegevens.
    2. Koppel risico’s en maatregelen aan specifieke bedrijfsmiddelen: Zo wordt inzichtelijk welke middelen extra bescherming nodig hebben.
    3. Monitor en update regelmatig: Beoordeel of risicobeheersmaatregelen nog effectief zijn.

    Een voorbeeld

    Een organisatie gebruikt verouderde software die een beveiligingsrisico vormt. In CompliTrack wordt een IT-assetregister opgezet, waarin updates en patches worden bijgehouden. Terugkerende taken zorgen ervoor dat updates tijdig worden uitgevoerd.

    Stap 4: Risicobeheer integreren met organisatiedoelstellingen

    Hoe pak je dit aan?

    1. Definieer strategische doelen: Bijvoorbeeld voldoen aan ISO 27001 of verbeteren van operationele efficiëntie.
    2. Identificeer risico’s die deze doelen kunnen belemmeren.
    3. Koppel beheersmaatregelen aan de doelstellingen en monitor de voortgang in CompliTrack.

    Een voorbeeld

    Een organisatie streeft naar ISO 27001-certificering. In CompliTrack worden relevante risico’s, beheersmaatregelen en controles vastgelegd en gevolgd, zodat certificering efficiënter wordt behaald.

    Conclusie: Van risicoanalyse naar concrete actie

    Effectief risicobeheer vereist meer dan alleen een analyse. Door risico’s structureel te koppelen aan taken, incidenten en bedrijfsmiddelen zorg je ervoor dat risicobeheer niet alleen een theoretisch proces is, maar daadwerkelijk impact heeft. CompliTrack helpt je om grip te houden op risico’s en compliance eenvoudig te beheren.

    Benieuwd hoe CompliTrack jouw organisatie kan ondersteunen? Neem contact met ons op en ontdek de mogelijkheden!
  • Van spreadsheets naar gestructureerd risicobeheer: Waarom organisaties overstappen op GRC-software

    Van spreadsheets naar gestructureerd risicobeheer: Waarom organisaties overstappen op GRC-software

    Veel organisaties gebruiken nog steeds Excel en losse documenten om risico’s, incidenten en maatregelen te beheren. Hoewel dit in eerste instantie een laagdrempelige oplossing lijkt, ontstaan er al snel problemen. Denk aan fouten door handmatige invoer, een gebrek aan overzicht en inefficiënte opvolging van acties.

    Steeds meer bedrijven en instellingen kiezen daarom voor een gestructureerde aanpak met Governance, Risk & Compliance (GRC)-software. In deze blog lees je waarom deze overstap niet alleen tijd bespaart, maar ook zorgt voor betere besluitvorming en naleving van regelgeving.

    Waarom spreadsheets tekortschieten

    Spreadsheets bieden veel flexibiliteit, maar schieten tekort wanneer organisaties ze gebruiken voor risicobeheer en compliance. Dit zijn enkele veelvoorkomende problemen:

    • Gebrek aan overzicht – Informatie verspreidt zich over verschillende bestanden en afdelingen. Dit maakt het moeilijk om snel inzicht te krijgen in risico’s en maatregelen.
    • Foutgevoeligheid – Medewerkers voeren gegevens handmatig in, wat vaak leidt tot inconsistenties en gemiste updates.
    • Geen taak- en opvolgingsbeheer – Spreadsheets sturen geen herinneringen voor terugkerende taken, audits of incidentopvolging. Hierdoor blijft actie uit totdat iemand zich realiseert dat een taak nog openstaat.
    • Beperkte samenwerking – Teams werken in verschillende versies van hetzelfde bestand, wat leidt tot verwarring en dubbele of tegenstrijdige gegevens.
    • Uitdagingen bij compliance – Normen zoals ISO 27001, ISO 9001 en NIS2 vereisen een gestructureerde aanpak. Spreadsheets ondersteunen dit onvoldoende.

    De voordelen van overstappen op GRC-software

    Een GRC-oplossing helpt organisaties risico’s en compliance gestructureerd te beheren. Dit brengt meerdere voordelen met zich mee:

    1. Direct inzicht in risico’s en maatregelen

    Een GRC-systeem centraliseert alle risico’s, incidenten en beheersmaatregelen op één plek. Dit maakt het eenvoudiger om:

    • Prioritaire risico’s te identificeren.
    • Te zien welke maatregelen effectief werken en waar aanpassingen nodig zijn.
    • Incidenten te analyseren en structureel verbeteringen door te voeren.

    Medewerkers krijgen real-time inzicht in hun verantwoordelijkheden, waardoor ze sneller kunnen handelen.

    2. Efficiëntere opvolging van incidenten en maatregelen

    Wanneer een incident zich voordoet, is snelle opvolging cruciaal. Een GRC-systeem stroomlijnt dit proces met:

    • Een vaste workflow voor registratie en afhandeling.
    • Automatische toewijzing van taken aan de juiste personen.
    • Inzicht in trends, waardoor organisaties preventieve maatregelen kunnen nemen.

    Bedrijven die overstappen op een GRC-systeem merken dat incidenten sneller en effectiever worden afgehandeld.

    3. Automatisering van taken en herinneringen

    Spreadsheets vereisen handmatige updates en opvolging. GRC-software automatiseert dit proces, waardoor niets over het hoofd wordt gezien.

    • Taken en deadlines worden automatisch toegewezen.
    • Herinneringen zorgen ervoor dat audits, controles en herzieningen op tijd plaatsvinden.
    • De status van alle acties is direct zichtbaar, waardoor managers eenvoudig kunnen monitoren.

    Hierdoor besparen organisaties tijd en verkleinen ze de kans op gemiste verplichtingen.

    4. Beter beheer van assets en compliance-eisen

    Veel risico’s en maatregelen hangen samen met bedrijfsmiddelen zoals IT-systemen, gebouwen of productielijnen. GRC-software koppelt deze elementen, zodat risico’s en maatregelen beter beheersbaar blijven.

    • Risico’s en incidenten zijn direct verbonden aan relevante assets.
    • Maatregelen sluiten aan op standaarden zoals ISO 27001 en NIS2.
    • Een overzichtelijke documentatie vereenvoudigt audits en certificeringsprocessen.

    Deze integratie zorgt voor betere controle over compliance-eisen en vermindert het risico op boetes of sancties.

    5. Ondersteuning bij audits en certificeringen

    Organisaties die zich willen certificeren voor ISO 9001, ISO 27001 of NIS2 ondervinden veel voordelen van een gestructureerd GRC-systeem.

    GRC-software kan een grote bijdrage leveren aan audits en certificeringen.
    • Auditprocessen worden efficiënter dankzij centraal beheerde documentatie.
    • Bevindingen en verbeterpunten blijven niet liggen, maar worden actief opgevolgd.
    • Het management krijgt snel inzicht in de status van compliance en risico’s.

    Een eerdere blog over de initiële ISO-audit beschreef al hoe belangrijk een gestructureerde aanpak is voor succesvolle certificering.

    Een praktijkvoorbeeld: Van Excel naar gestructureerd risicobeheer

    Stel, een middelgroot productiebedrijf gebruikt al jaren Excel om risico’s, incidenten en compliance-eisen bij te houden. Het bedrijf heeft te maken met strikte kwaliteitsnormen en wil daarnaast voldoen aan ISO 9001 en ISO 27001. Hoewel de spreadsheet-oplossing in eerste instantie voldeed, begonnen na verloop van tijd steeds meer uitdagingen te ontstaan.

    De uitdagingen vóór de overstap

    • Gebrek aan overzicht: Risico’s werden bijgehouden in meerdere bestanden, verspreid over verschillende afdelingen. Dit maakte het lastig om snel inzicht te krijgen in welke risico’s de hoogste prioriteit hadden.
    • Handmatige processen: Incidentmeldingen werden via e-mail en Excel geregistreerd, zonder vaste workflow. Hierdoor bleven opvolgacties soms liggen.
    • Geen automatische herinneringen: De organisatie miste deadlines voor risicobeoordelingen en audits, omdat er geen systeem was dat automatisch herinneringen stuurde.
    • Moeilijke rapportage: Het verzamelen van gegevens voor managementrapportages en externe audits kostte veel tijd en leidde vaak tot inconsistenties.

    De overstap naar GRC-software

    Om deze uitdagingen aan te pakken, besloot het bedrijf over te stappen op een geïntegreerde GRC-oplossing. De belangrijkste verbeteringen waren:

    • Centrale risicoregistratie: In plaats van meerdere spreadsheets werd er één systeem gebruikt waarin alle risico’s overzichtelijk waren vastgelegd en gekoppeld aan relevante assets en beheersmaatregelen.
    • Gestroomlijnd incidentbeheer: Incidenten konden direct worden geregistreerd en toegewezen aan de juiste personen. De voortgang van de afhandeling was eenvoudig te volgen.
    • Automatisering van taken en deadlines: Belangrijke controles en audits werden automatisch ingepland en betrokken medewerkers ontvingen tijdig een notificatie.
    • Efficiënte rapportages: Het systeem genereerde direct overzichten van risico’s, incidenten en compliance-statussen, wat veel tijd bespaarde bij externe audits.

    Het resultaat na zes maanden

    Na zes maanden zag het bedrijf concrete verbeteringen:

    • 40% minder tijd besteed aan risicobeoordeling dankzij beter overzicht en geautomatiseerde workflows.
    • Snellere incidentopvolging, waardoor problemen efficiënter werden opgelost en risico’s beter beheersbaar bleven.
    • Betere compliance-naleving, met minder afwijkingen tijdens audits en een soepelere certificeringsprocedure voor ISO 9001 en ISO 27001.
    • Verhoogde bewustwording binnen de organisatie, doordat medewerkers eenvoudiger toegang hadden tot risicogerelateerde informatie en actiepunten.

    Tijd om de overstap te maken?

    Veel organisaties beginnen met Excel en losse documenten voor risicobeheer, maar lopen na verloop van tijd tegen de beperkingen aan. Een GRC-oplossing helpt om risico’s centraal te beheren, compliance beter te borgen en processen efficiënter te maken.

    Wil je ontdekken hoe jouw organisatie deze stap kan zetten? Neem contact met ons op voor een vrijblijvend gesprek over de mogelijkheden.

  • ISO 27001 en NIS2: Hoe risicobeheer helpt bij cyberweerbaarheid

    ISO 27001 en NIS2: Hoe risicobeheer helpt bij cyberweerbaarheid

    Cyberdreigingen worden steeds geavanceerder, terwijl wet- en regelgeving zoals ISO 27001 en NIS2 organisaties verplichten om hun informatiebeveiliging naar een hoger niveau te tillen. Veel bedrijven zien deze regelgeving als een complexe verplichting, maar met een gestructureerde aanpak biedt risicobeheer juist een concurrentievoordeel.

    Door risico’s proactief te identificeren, analyseren en beheersen, kunnen bedrijven niet alleen voldoen aan ISO 27001 en NIS2, maar ook hun cyberweerbaarheid versterken. In deze deep dive bespreken we hoe effectief risicobeheer je organisatie helpt om:

    • Cyberdreigingen tijdig te herkennen
    • Beveiligingsmaatregelen strategisch te implementeren
    • Voldoen aan compliance-eisen zonder onnodige kosten
    • Operationele efficiëntie en continuïteit te verbeteren

    Daarnaast laten we zien hoe een GRC-oplossing zoals CompliTrack het risicobeheerproces automatiseert en optimaliseert.

    Wat is risicobeheer en waarom is het cruciaal?

    Risicobeheer is het proces waarmee bedrijven dreigingen en kwetsbaarheden in kaart brengen, analyseren en mitigeren. Binnen informatiebeveiliging richt dit zich vooral op risico’s zoals:

    • Cyberaanvallen (phishing, ransomware, DDoS)
    • Datalekken en compliance-schendingen
    • Kwetsbaarheden in IT-systemen en leveranciers
    • Menselijke fouten en social engineering

    Veel organisaties maken de fout om risico’s slechts één keer te beoordelen, bijvoorbeeld bij een audit. Maar cyberdreigingen veranderen continu, waardoor een dynamische en doorlopende risicoanalyse noodzakelijk is.

    Praktijkvoorbeeld: Hoe risicobeheer een phisingaanval voorkwam

    Een consultancybureau heeft te maken gehad met een phishingaanval, waarbij een medewerker inloggevens heeft gedeeld. Dankzij een effectieve risicoanalyse waren er al maatregelen getroffen:

    • Multi-Factor Authenticatie (MFA) was al ingeschakeld en voorkwam ongeautoriseerde toegang
    • Medewerkers kregen een periodieke phishing-awareness-training aangeboden.
    • Simulaties en oefeningen hielpen medewerkers om verdachte mails te herkennen.

    Risicobeheer binnen ISO 27001

    ISO 27001 vereist een risicogebaseerde aanpak voor het opzetten van een Information Security Management System (ISMS). Dit betekent dat bedrijven maatregelen moeten nemen op basis van een grondige risicoanalyse.

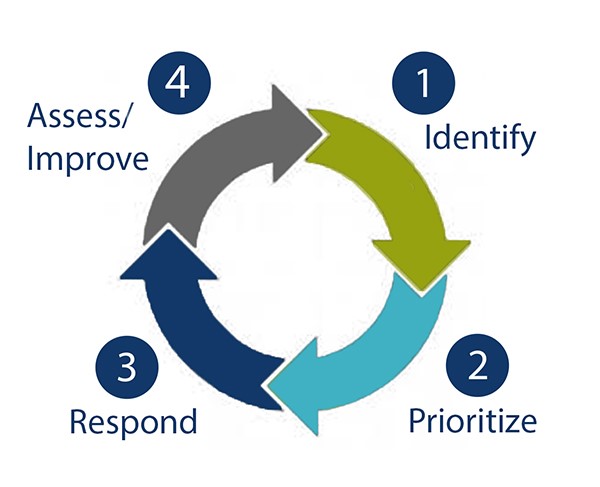
    De cyclus van risicobeheer

    De belangrijkste stappen in risicobeheer

    1. Identificeren van informatiebeveiligingsrisico’s
    2. Analyseren en beoordelen van de impact en waarschijnlijkheid
    3. Selecteren en implementeren van passende beheersmaatregelen
    4. Continu monitoren en verbeteren van risico’s en maatregelen

    Praktijkvoorbeeld: Leveranciersrisico’s beheersen

    Een IT-dienstverlener ontdekte tijdens een audit dat leveranciers geen duidelijke beveiligingseisen hadden. Hierdoor ontstond een risico op datalekken via derde partijen.

    • Leveranciersbeoordeling werd een vast onderdeel van het ISMS
    • Contracten werden aangescherpt met ISO 27001-beveiligingseisen
    • Periodieke audits garandeerden naleving

    Meer weten? Lees: Interne audit ISO 9001: De sleutel tot een effectief kwaliteitsmanagementsysteem

    Risicobeheer binnen NIS2

    De NIS2-richtlijn legt strengere eisen op aan cybersecurity, vooral voor organisaties in kritieke sectoren zoals energie, gezondheidszorg en IT-dienstverlening.

    Belangrijke verplichtingen onder NIS2

    • Regelmatige risicoanalyses moeten cybersecuritydreigingen evalueren
    • Strengere eisen voor incidentrespons (incidenten moeten binnen 24 uur gemeld worden)
    • Toeleveringsketenbeheer vereist controle over leveranciersrisico’s

    Praktijkvoorbeeld: Incidentbeheer bij een IT-bedrijf

    Een IT-serviceprovider kreeg te maken met een datalek door een verkeerd geconfigureerde firewall. Dankzij een geautomatiseerd incidentresponsplan konden ze:

    • Incident automatisch loggen en escaleren naar de IT-afdeling
    • Herstelmaatregelen direct activeren en opvolgen
    • Een post-incidentanalyse uitvoeren om verbeterpunten vast te leggen

    Meer weten? Lees: Wat is NIS2 en hoe beïnvloedt het jouw ISMS?

    Best Practices voor effectief risicobeheer

    1. Gebruik een centrale risicobeheertool

    Veel bedrijven beheren hun risico’s nog in Excel-sheets of losse documenten. Dit leidt vaak tot:

    • Verouderde of inconsistente risico-inventarisaties
    • Gebrek aan overzicht bij audits
    • Trage respons bij dreigingen

    Door gebruik te maken van een gespecialiseerde GRC-tool zoals CompliTrack, kunnen risico’s centraal worden geregistreerd, geanalyseerd en bijgewerkt. Dit zorgt ervoor dat het risicobeheerproces:

    • Efficiënter verloopt
    • Geautomatiseerd en dynamisch blijft
    • Direct gekoppeld wordt aan incidenten, maatregelen en compliance-eisen

    Praktijkvoorbeeld: Van Excel naar geïntegreerd risicobeheer

    Een middelgroot IT-bedrijf werkte jarenlang met handmatige risicoanalyses in Excel. Tijdens een interne audit bleek dat meerdere risico’s niet waren bijgewerkt, waardoor sommige dreigingen onderschat werden.

    Door over te stappen op een geautomatiseerd risicobeheersysteem kon het bedrijf:

    • Risico’s real-time monitoren
    • Automatisch maatregelen koppelen aan risico’s
    • Taken en acties toewijzen aan verantwoordelijke teams

    2. Voer regelmatige risicoanalyses uit

    ISO 27001 en NIS2 vereisen een doorlopende evaluatie van risico’s. Een eenmalige risicoanalyse is niet voldoende om te voldoen aan wet- en regelgeving.

    Door periodieke risicoanalyses uit te voeren en deze te koppelen aan veranderende bedrijfsomstandigheden, kunnen bedrijven zich sneller aanpassen aan nieuwe dreigingen, zoals:

    • Opkomst van AI-gestuurde cyberaanvallen
    • Nieuwe wetgeving zoals de DORA-verordening voor financiële instellingen
    • Wijzigingen in de IT-infrastructuur (bijvoorbeeld cloudmigraties)

    Praktijkvoorbeeld: Hoe een financiële dienstverlener zich aanpaste aan nieuwe dreigingen

    Een fintechbedrijf in Nederland gebruikte een GRC tool om een dynamisch risicobeheerproces op te zetten. Toen in 2024 AI-gestuurde phishingaanvallen steeds geavanceerder werden, voerden zij een extra risicoanalyse uit, waarbij ze de volgende maatregelen implementeerden:

    • Extra beveiligingslaag met AI-gestuurde threat detection
    • Verhoogde security-awareness-trainingen voor medewerkers
    • Periodieke phishingtests met realistische scenario’s

    Door regelmatig risicoanalyses uit te voeren, kon het bedrijf zich proactief beschermen tegen nieuwe dreigingen.

    3. Automatiseer incidentrespons

    NIS2 legt strengere eisen op aan incidentbeheer en respons. Een trage of inconsistente reactie op beveiligingsincidenten kan leiden tot zware boetes en reputatieschade. Daarom is een geautomatiseerd incidentbeheerproces essentieel.

    Organisaties kunnen dit proces optimaliseren door:

    • Automatische detectie en melding van incidenten
    • Gestructureerde escalatieprocedures
    • Koppeling van incidenten aan risicoanalyses en maatregelen

    Praktijkvoorbeeld: Hoe een zorginstelling zijn incidentrespons optimaliseerde

    Een ziekenhuis in België werd getroffen door een ransomware-aanval. Dankzij een geautomatiseerd incidentresponsplan in konden ze snel handelen:

    • Incident automatisch loggen en escaleren naar de IT-securityafdeling
    • Herstelmaatregelen direct activeren, zoals isolatie van besmette systemen
    • Post-incidentanalyse uitvoeren en verbeterpunten vastleggen

    Doordat alle incidenten direct werden geregistreerd en geanalyseerd, kon het ziekenhuis zijn beveiliging versterken en toekomstige incidenten beter voorkomen.

    4. Koppel risicobeheer aan compliance

    Veel organisaties behandelen risicobeheer en compliance als aparte processen. Dit leidt vaak tot dubbel werk en inefficiënties. Een geïntegreerde aanpak zorgt ervoor dat:

    • Risico’s direct worden gekoppeld aan compliance-eisen zoals ISO 27001 en NIS2
    • Audits sneller verlopen omdat alle risicogegevens centraal beschikbaar zijn
    • Continue verbetering mogelijk is door feedback uit audits en incidenten te verwerken

    Praktijkvoorbeeld: Hoe een softwarebedrijf risico’s en compliance integreerde

    Een SaaS-bedrijf in de financiële sector had moeite met ISO 27001-compliance omdat risicoanalyses en audits los van elkaar werden uitgevoerd. Dit leidde tot vertragingen bij certificeringen en onnodige werkdruk.

    Door gebruik te maken van geïntegreerd auditbeheer konden ze:

    • Risicoanalyses koppelen aan hun ISO 27001-controls
    • Automatisch bewijzen verzamelen voor audits
    • Bevindingen uit audits direct omzetten in verbeteracties

    Conclusie

    Risicobeheer is de kern van een sterke cyberweerbaarheid en een essentieel onderdeel van zowel ISO 27001 als NIS2-compliance. Door risico’s gestructureerd te beheren, kunnen bedrijven niet alleen voldoen aan wettelijke eisen, maar ook hun beveiligingsniveau verhogen en operationele efficiëntie verbeteren.

    Met CompliTrack kunnen organisaties:

    • Risico’s, incidenten en maatregelen centraal beheren
    • Geautomatiseerde risicoanalyses en audits uitvoeren
    • Direct voldoen aan ISO 27001 en NIS2 zonder extra handmatig werk

    Wil jij ontdekken hoe CompliTrack jouw organisatie kan helpen?

    Neem contact met ons op en vraag een demo aan!

  • ISO 27001 Veelgemaakte fouten: 5 valkuilen en hoe je ze voorkomt

    ISO 27001 Veelgemaakte fouten: 5 valkuilen en hoe je ze voorkomt

    Wil je ISO 27001-certificering behalen zonder fouten? Lees hier de grootste valkuilen en hoe je ze voorkomt!

    Introductie

    ISO 27001 is dé internationale standaard voor informatiebeveiliging en wordt steeds vaker toegepast door bedrijven die hun gegevens optimaal willen beschermen. Maar het behalen van de certificering is geen eenvoudige klus. Veel organisaties maken fouten die het proces vertragen of zelfs certificering in gevaar brengen.

    In deze blog bespreken we de 5 meest voorkomende fouten bij ISO 27001-certificering en geven we concrete tips om ze te vermijden.

    Waarom is dit belangrijk?

    • Je voorkomt vertragingen in het certificeringsproces.
    • Je zorgt voor een sterke, goed functionerende informatiebeveiliging.
    • Je voldoet aan wet- en regelgeving zoals NIS2 en AVG.
    • Een succesvolle ISO 27001-certificering versterkt je reputatie.

    Lees verder en voorkom de grootste ISO 27001 valkuilen!

    1. Gebrek aan managementbetrokkenheid

    Betrokkenheid van management bij ISO 27001-certificering

    ISO 27001 is geen puur IT-project, maar een organisatiebreed proces. Zonder de steun van het management ontbreken vaak de juiste middelen en prioriteit, wat de certificering bemoeilijkt.

    Veelgemaakte fout: De directie laat ISO 27001 volledig over aan de IT-afdeling en is zelf nauwelijks betrokken.

    Oplossing:

    • Zorg dat het management de voordelen van ISO 27001 begrijpt.
    • Maak informatiebeveiliging een vast onderdeel van de bedrijfsstrategie.
    • Wijs een ISO 27001-verantwoordelijke aan binnen het managementteam.

    Meer lezen? Hoe Complitrack MKB’s helpt voldoen aan ISO 9001

    2. Onvolledige of slechte risicoanalyse

    ISO 27001 risicoanalyse – Veelgemaakte fouten vermijden

    Een solide risicoanalyse is de basis van een goed functionerend ISMS (Information Security Management System). Zonder een volledige risicoanalyse blijft je organisatie kwetsbaar voor cyberdreigingen.

    Veelgemaakte fout: Bedrijven analyseren alleen IT-risico’s en vergeten andere afdelingen zoals HR, finance en operations.

    Oplossing:

    • Gebruik een gestructureerde methodologie zoals ISO 27005 voor risicoanalyses.
    • Betrek alle afdelingen om een compleet beeld van de risico’s te krijgen.
    • Werk met actuele dreigingsmodellen en real-life scenario’s.

    Meer lezen? De risicoanalyse: Een onmisbaar instrument voor elke ondernemer

    3. Te complexe of te algemene documentatie

    ISO 27001 documentatie – Praktische en bruikbare richtlijnen

    ISO 27001 vereist duidelijke en gestructureerde documentatie. Veel bedrijven schieten hierin door en maken documenten die óf te technisch zijn, óf juist te algemeen en niet praktisch bruikbaar.

    Veelgemaakte fout: Documentatie wordt alleen geschreven voor de audit en is daarna nauwelijks bruikbaar.

    Oplossing:

    • Houd documentatie praktisch en afgestemd op de organisatie.
    • Gebruik heldere, begrijpelijke taal zonder overbodig jargon.
    • Zorg dat medewerkers toegang hebben tot relevante documenten.

    Meer lezen? Effectieve leveranciersbeoordeling met Complitrack

    4. Onvoldoende security awareness bij medewerkers

    Security awareness-training helpt aanvallen voorkomen

    Technische beveiligingsmaatregelen zijn nutteloos als medewerkers niet weten hoe ze veilig moeten werken. Menselijke fouten, zoals zwakke wachtwoorden en phishing-aanvallen, blijven de grootste oorzaak van datalekken.

    Veelgemaakte fout: Security awareness-trainingen worden niet structureel gegeven, waardoor medewerkers zich niet bewust zijn van beveiligingsrisico’s.

    Oplossing:

    • Voer regelmatige security awareness-trainingen uit.
    • Test medewerkers met gesimuleerde phishing-aanvallen.
    • Zorg voor duidelijke richtlijnen en meldprocedures bij incidenten.

    Meer lezen? Informatiebeveiliging voor bedrijven in 10 praktische stappen

    5. Geen continu verbeterproces na certificering

    ISO 27001 continu verbeteren – Voorkom nalevingsproblemen

    ISO 27001 is geen eenmalige prestatie, maar een continu proces. Veel organisaties laten hun ISMS versloffen na certificering, wat kan leiden tot nieuwe risico’s en non-compliance bij hercertificering.

    Veelgemaakte fout: Na het behalen van de certificering wordt het ISMS nauwelijks nog bijgewerkt.

    Oplossing:

    • Pas de PDCA-cyclus (Plan-Do-Check-Act) toe voor continue verbetering.
    • Blijf interne audits uitvoeren en risico’s herbeoordelen.
    • Gebruik een GRC-tool zoals Complitrack om processen te automatiseren en up-to-date te blijven.

    Meer lezen? Continu verbeteren: Zo helpt Complitrack jouw bedrijf vooruit

    Conclusie: Voorkom deze ISO 27001 fouten en behaal snel je certificering.

    Een succesvolle ISO 27001-certificering begint met het vermijden van de meest gemaakte fouten. Zorg voor:

    • Betrokkenheid vanuit het management
    • Een complete en actuele risicoanalyse
    • Praktische en begrijpelijke documentatie
    • Goed getrainde en security-bewuste medewerkers
    • Een continu verbeterproces voor langdurige compliance

    Wil je moeiteloos je ISO 27001-certificering behalen? Ontdek hoe Complitrack je helpt met een efficiënt en gebruiksvriendelijk ISMS.

    Plan een gratis demo in en zet vandaag nog de eerste stap naar een veilige en ISO 27001-gecertificeerde organisatie!

  • Risicoanalyse bouwprojecten: essentieel voor succesvol risicomanagement in de bouwsector

    Risicoanalyse bouwprojecten: essentieel voor succesvol risicomanagement in de bouwsector

    De bouwsector is dynamisch en complex. Elk project brengt risico’s met zich mee, zoals veiligheidsproblemen, budgetoverschrijdingen en juridische complicaties. Toch wordt risicobeheer vaak ad hoc uitgevoerd, waardoor problemen pas worden aangepakt als ze zich voordoen.

    Een gestructureerde risicoanalyse bouwprojecten helpt om proactief te handelen en risico’s te minimaliseren. Dit leidt tot minder vertragingen, lagere kosten en een veiliger bouwproces. In dit artikel ontdek je hoe je een effectieve risicoanalyse uitvoert en hoe slimme software zoals Complitrack je hierbij kan helpen.

    Belangrijkste risico’s in bouwprojecten

    Bij bouwprojecten komen veelvoorkomende risico’s steeds terug. Hieronder een overzicht van de meest kritische:

    Contractuele en juridische risico’s

    • Onduidelijke afspraken over verantwoordelijkheden.
    • Juridische geschillen met opdrachtgevers of onderaannemers.
    Contractuele risico's kunnen leiden tot grote schade.

    Budgetoverschrijdingen

    • Prijsstijgingen van materialen.
    • Verkeerd ingeschatte offertes of bijkomende kosten.

    Veiligheidsrisico’s in bouwprojecten

    • Gebrekkige naleving van veiligheidsvoorschriften.
    • Ongelukken op de bouwplaats door onvoldoende voorzorgsmaatregelen.
    Leveringsproblemen kunnen vertraging opleveren in bouwprojecten.

    Leveringsproblemen

    • Materialen of apparatuur die te laat of beschadigd geleverd worden.
    • Vertragingen in de supply chain die je planning beïnvloeden.

    Technische en constructieve risico’s

    • Ontwerpfouten of gebrekkige constructieberekeningen.
    • Slechte materiaalkeuze of onvoldoende kwaliteitscontrole.
    Technische- en ontwerkrisico's kunnen grote gevolgen hebben voor bouwprojecten

    Een gestructureerde risicoanalyse in bouwprojecten helpt om deze problemen vooraf te signaleren en in te perken.

    Stappenplan voor een effectieve risicoanalyse

    Overzicht van de continue cirkel van risicomanagement

    1. Identificeer risico’s

    De eerste stap in risicobeheersing in de bouw is het identificeren van risico’s. Gebruik de volgende methoden:

    • Brainstormsessies met projectteams en onderaannemers.
    • Analyse van eerdere projecten om patronen te herkennen.
    • Overleg met externe partijen, zoals leveranciers en verzekeraars.
    • Gebruik van checklists en risico-registers voor bouwrisico’s.

    Het doel is om zoveel mogelijk risico’s te identificeren, zonder ze op dit moment al te beoordelen.

    2. Beoordeel en prioriteer risico’s

    Niet elk risico heeft dezelfde impact. Daarom gebruik je een risicomatrix om risico’s te classificeren op basis van:

    • Waarschijnlijkheid: Hoe groot is de kans dat het risico zich voordoet?
    • Impact: Hoe ernstig zijn de gevolgen als het risico optreedt?

    Zo kan je risico’s verdelen in:

    1. Hoog risico (Direct aanpakken)

    • Grote kans + grote impact, onmiddelijke actie vereist
    • Voorbeeld: Een onbetrouwbare leverancier kan het hele project stilleggen.
    • Oplossing: Werk met alternatieve leveranciers en houd extra voorraad aan.

    2. Middelgroot risico (Beperkende maatregelen nemen)

    • Lage kans of beperkte impact, maar nog steeds relevant.
    • Voorbeeld: Slechte weersomstandigheden kunnen een project vertragen.
    • Oplossing Houd een flexibele planning aan en bouw tijdreserves in.

    3. Laag risico (Monitoren en bijstellen indien nodig)

    • Kleine kans en lage impact, geen onmiddelijke actie nodig.
    • Voorbeeld: Kleine schommelingen in materiaalprijzen.
    • Oplossing: Houd marktschommelingen in de gaten, maar maak je geen zorgen.

    Door risico’s goed te prioriteren, kun je effectieve risicobeheersing in de bouw toepassen zonder onnodige tijd en middelen te verspillen.

    3. Stel beheersmaatregelen op

    Voor elk risico kies je een passende strategie:

    • Risico vermijden: Stoppen met of aanpassen van risicovolle activiteiten.
    • Risico verminderen: Extra veiligheidsmaatregelen of controles implementeren.
    • Risico accepteren: Voorbereid zijn op de gevolgen als het risico zich voordoet.

    Bijvoorbeeld: Bij een hoog veiligheidsrisico in bouwprojecten, zoals valgevaar, kun je extra steigers en harnassen inzetten om de kans op ongelukken te verkleinen.

    4. Monitor en evalueer continu

    Risicoanalyses zijn geen eenmalige taak. Bouwprojecten veranderen voortdurend, en nieuwe risico’s kunnen zich op elk moment voordoen.

    • Regelmatige controles: Plan evaluaties in bij elke projectfase.
    • Gebruik software voor risicomanagement: Dit maakt monitoring eenvoudiger en efficiënter.
    • Blijf communiceren: Zorg dat alle betrokkenen op de hoogte zijn van risico’s en maatregelen.

    Door continu risicobeheersing in de bouw toe te passen, voorkom je verrassingen en kun je snel schakelen bij veranderende omstandigheden.

    Hoe Complitrack helpt bij risicobeheersing in de bouw

    Handmatige risicoanalyses in Excel of losse documenten kosten veel tijd en maken het lastig om overzicht te houden. Met een GRC-tool zoals Complitrack wordt risicomanagement efficiënter:

    • Eenvoudige invoer en beheer van risico’s: Alles op één centrale plek.
    • Automatische risicomatrix: Direct inzicht in de grootste risico’s.
    • Heldere rapportages: Snel en eenvoudig analyses delen met stakeholders.
    • Integratie met compliance en contractbeheer: Geen losse tools meer nodig.

    Door risicoanalyses te automatiseren, bespaar je tijd, geld en onnodige problemen.

    Conclusie: Risicoanalyse als succesfactor in de bouw

    Een goed uitgevoerde risicoanalyse helpt bouwbedrijven om projecten veilig en efficiënt te laten verlopen. Door risico’s proactief te identificeren en te beheersen, vermijd je financiële verliezen, vertragingen en juridische complicaties.

    Met een tool als Complitrack wordt risicomanagement niet alleen eenvoudiger, maar ook effectiever. Wil je weten hoe dit voor jouw bedrijf werkt?

    Neem vrijblijvend contact met ons op en ontdek hoe je risico’s in jouw bouwprojecten slim beheert.

  • Business Impact Analyse: Cruciaal voor risicobeheer en continuïteit

    Business Impact Analyse: Cruciaal voor risicobeheer en continuïteit

    Elke organisatie kan worden geconfronteerd met verstoringen die de dagelijkse bedrijfsvoering ernstig beïnvloeden. Denk aan cyberaanvallen, natuurrampen of een onverwachte uitval van leveranciers. Een Business Impact Analyse (BIA) biedt organisaties een gestructureerd proces om deze risico’s beter te begrijpen en voorbereid te zijn.

    In deze blog bespreken we wat een BIA is, hoe je deze uitvoert en waarom het een cruciale rol speelt in risicobeheer. Tot slot leggen we uit hoe Complitrack jouw organisatie ondersteunt bij dit proces.

    Wat is een Business Impact Analyse?

    Een Business Impact Analyse (BIA) is een methodiek om te bepalen welke bedrijfsprocessen het meest essentieel zijn voor de continuïteit van je organisatie. De BIA brengt in kaart:

    1. Welke processen en bedrijfsmiddelen cruciaal zijn.
    2. De financiële, juridische en operationele impact van verstoringen.
    3. De tijd en middelen die nodig zijn om deze processen te herstellen.

    De BIA vormt daarmee een fundament voor het opstellen van effectieve herstel- en continuïteitsplannen.

    De waarde van een BIA in risicobeheer

    Een BIA is een onmisbare schakel in het risicobeheerproces omdat het inzicht biedt in de impact van bedrijfsrisico’s. Dit maakt het mogelijk om risico’s niet alleen te kwantificeren, maar ook effectief te prioriteren.

    1. Impact-definitie: De BIA toont de gevolgen van specifieke risico’s op processen en bedrijfsmiddelen.
    2. Combinatie met kans: Samen met de kans van optreden geeft dit een compleet beeld in de risicoanalyse.
    3. Mitigerende maatregelen: Met de resultaten kun je gerichte maatregelen nemen om de impact van verstoringen te minimaliseren.

    Meer weten over effectieve risicoanalyses? Lees onze eerdere blog De risicoanalyse: Een onmisbaar instrument voor elke ondernemer (10 september 2024).

    Hoe voer je een Business Impact Analyse uit?

    Een BIA kan worden onderverdeeld in vier fasen. Hier zijn de stappen die je moet volgen:

    1. Voorbereiding en planning

    Een goede voorbereiding is essentieel voor een succesvolle BIA. Overweeg de volgende elementen:

    • Scope definiëren: Welke onderdelen van de organisatie betrek je in de analyse? Denk aan afdelingen, processen of IT-systemen.
    • Team samenstellen: Zorg voor een multidisciplinair team dat processen vanuit verschillende invalshoeken kan beoordelen.
    • Tools gebruiken: Maak gebruik van gestandaardiseerde vragenlijsten en ondersteunende software zoals Complitrack.

    Relevante blog: Lees ook Wat is een ISMS en waarom is het belangrijk voor jouw bedrijf (28 oktober 2024) als je werkt binnen een ISO-omgeving.

    2. Data verzamelen

    De kern van een BIA is het in kaart brengen van cruciale processen en afhankelijkheden. Dit doe je bijvoorbeeld via interviews of vragenlijsten. Focus hierbij op vragen zoals:

    • Welke processen zijn onmisbaar voor de bedrijfsvoering?
    • Wat zijn de gevolgen als deze processen uitvallen? Denk aan omzetverlies, reputatieschade of boetes.
    • Welke herstelmaatregelen zijn vereist, en hoe snel moeten deze processen weer operationeel zijn?

    3. Analyseren en prioriteren

    Met de verzamelde data kun je processen analyseren en prioriteren. Daarbij spelen twee belangrijke termen een rol:

    • Recovery Time Objective (RTO): De maximale tijd die een proces kan uitvallen zonder onacceptabele schade.
    • Recovery Point Objective (RPO): De hoeveelheid data die verloren mag gaan voordat de continuïteit in gevaar komt.

    Deze parameters helpen je herstelstrategieën op te stellen en te bepalen welke middelen nodig zijn voor continuïteit.

    4. Rapporteren en communiceren

    Het eindresultaat van de BIA is een rapport dat inzichten biedt in:

    • De prioriteit van processen en afhankelijkheden.
    • De impact van verstoringen, zowel kwantitatief als kwalitatief.
    • Aanbevelingen voor herstelplannen en preventieve maatregelen.

    Communiceer deze resultaten naar het management om draagvlak te creëren voor vervolgacties.

    Hoe kan Complitrack helpen?

    Hoewel Complitrack nog in ontwikkeling is om het volledige BIA-proces te ondersteunen, biedt het al een aantal belangrijke functionaliteiten om bedrijven te helpen bij bedrijfscontinuïteit en risicobeheer:

    • Impact classificeren per bedrijfsmiddel: Bepaal de business impact van processen, systemen, afdelingen en medewerkers met behulp van de BIV-P-classificatie (Beschikbaarheid, Integriteit, Vertrouwelijkheid en Privacy).
    • Inzicht in impact op de bedrijfsvoering: Identificeer welke bedrijfsmiddelen de grootste impact hebben en welke prioriteit vereisen.
    • Risicoanalyses uitvoeren: Breng risico’s in kaart en stel mitigerende maatregelen op voor individuele bedrijfsmiddelen.

    Complitrack maakt het eenvoudiger om overzicht te houden, prioriteiten te stellen en gericht maatregelen te nemen om verstoringen te minimaliseren.

    Conclusie

    Een Business Impact Analyse helpt bedrijven om de impact van verstoringen te begrijpen, processen te prioriteren en gerichte maatregelen te nemen. Het is een onmisbare stap in risicobeheer en bedrijfscontinuïteit. Door tools zoals Complitrack te gebruiken, kun je het proces vereenvoudigen en effectiever maken.

    Ben jij voorbereid op verstoringen? Start vandaag nog met een Business Impact Analyse en ontdek hoe je je organisatie veerkrachtiger maakt. Heb je vragen of wil je meer weten over hoe Complitrack jouw organisatie kan ondersteunen? Neem dan contact met ons op via onze contactpagina, en ons team helpt je graag verder!

  • Informatiebeveiliging voor bedrijven in 10 praktische stappen

    Informatiebeveiliging voor bedrijven in 10 praktische stappen

    Cyberdreigingen zoals ransomware, phishing en datalekken zijn tegenwoordig aan de orde van de dag. Informatiebeveiliging voor bedrijven is essentieel om je bedrijfsdata te beschermen tegen deze risico’s. In deze blog lees je 10 praktische stappen om direct je informatiebeveiliging te verbeteren. Klaar om te starten?

    1. Waarom informatiebeveiliging voor bedrijven essentieel is

    De impact van een cyberaanval kan enorm zijn: van financiële verliezen tot imagoschade en juridische problemen. Voor bedrijven is een sterke informatiebeveiliging niet alleen een verdedigingslinie, maar ook een concurrentievoordeel. Klanten en partners willen immers zaken doen met bedrijven die hun data serieus nemen. Wet- en regelgeving, zoals de AVG of de NIS2-richtlijn, maakt dit nóg belangrijker. Naleving hiervan voorkomt boetes en zorgt ervoor dat je bedrijf voldoet aan de verwachtingen van klanten en toezichthouders. Lees hier wat de gevolgen van de NIS2-richtlijn op jouw organisatie zijn.

    2. Begin met een risicoanalyse

    Een risicoanalyse is een essentieel onderdeel van informatiebeveiliging voor bedrijven. Waar liggen je kwetsbaarheden? Welke systemen zijn het meest kritisch? Een risicoanalyse geeft je een helder overzicht van bedreigingen en zwakke plekken in je organisatie. Tools zoals Complitrack maken dit proces overzichtelijk en efficiënt. Lees hier hoe een risicoanalyse waarde toevoegt aan iedere organisatie.

    3. Stel een informatiebeveiligingsbeleid op

    Een goed beleid is de ruggengraat van je beveiligingsstrategie. Het legt vast hoe je bedrijf omgaat met gevoelige informatie, wie verantwoordelijk is voor beveiligingstaken en welke procedures gevolgd moeten worden. Dit beleid is niet alleen intern belangrijk, maar toont ook aan klanten en auditors dat je serieus bezig bent met informatiebeveiliging. Dit vormt de basis van een Information Security Management System (ISMS). Meer over een ISMS en het belang daarvan lees je hier.

    4. Maak je medewerkers cyberbewust

    Veel beveiligingsincidenten beginnen bij menselijke fouten, zoals het klikken op een phishing-link of het delen van een wachtwoord. Het trainen van medewerkers in cyberbewustzijn is daarom een van de meest effectieve maatregelen die je kunt nemen. Phishing-simulaties, workshops, e-learnings en duidelijke richtlijnen zorgen ervoor dat je team weet hoe ze cyberdreigingen kunnen herkennen en voorkomen. Maak van informatiebeveiliging een gedeelde verantwoordelijkheid in je bedrijfscultuur.

    5. Beheer je wachtwoorden slim

    Wachtwoorden zijn vaak de eerste verdediging tegen ongewenste toegang. Sterke, unieke wachtwoorden maken het hackers veel moeilijker om in te breken. Gebruik een wachtwoordmanager om veilige wachtwoorden te genereren en op te slaan, en implementeer multi-factor authenticatie (MFA) voor extra beveiliging. Dit biedt een tweede verdedigingslaag, zelfs als een wachtwoord wordt gestolen.

    6. Zorg voor een veilig netwerk

    Je netwerk is de ruggengraat van je digitale operaties. Een goed beveiligd netwerk voorkomt dat hackers eenvoudig toegang krijgen tot gevoelige gegevens. Gebruik firewalls om ongeautoriseerde toegang te blokkeren, versleutel communicatie binnen je netwerk en voer regelmatig kwetsbaarheidsscans uit. Met deze maatregelen houd je cybercriminelen buiten de deur.

    7. Beheer toegangsrechten verstandig

    Niet iedereen hoeft toegang te hebben tot alle gegevens binnen je organisatie. Het principe van ‘least privilege’ zorgt ervoor dat medewerkers alleen toegang hebben tot de gegevens die ze echt nodig hebben voor hun werk. Dit verkleint de kans op menselijke fouten en beperkt de schade bij een datalek. Met een goede IAM-tool kun je eenvoudig zien wie toegang heeft tot welke informatie en dit dynamisch beheren.

    8. Maak een incident response plan

    Geen enkel systeem is 100% waterdicht, dus het is belangrijk om voorbereid te zijn op incidenten. Een incident response plan helpt je om snel en effectief te reageren op beveiligingsincidenten, zoals datalekken of ransomware-aanvallen. Zorg dat je plan concrete stappen bevat voor detectie, respons en herstel. Regelmatige oefeningen met je team helpen om goed voorbereid te zijn. Lees hoe een continuïteitsplan je bedrijf veerkrachtig houdt.

    9. Audit regelmatig en test je systemen

    Informatiebeveiliging is een continu proces. Door regelmatige audits en penetratietests uit te voeren, ontdek je zwakke punten voordat hackers dat doen. Audits helpen je ook om te voldoen aan normen zoals ISO 27001 en geven inzicht in hoe je processen kunt verbeteren.Bekijk onze gids voor het proces van ISO audits.

    10. Blijf verbeteren

    De wereld van cyberdreigingen verandert snel. Wat vandaag veilig is, kan morgen kwetsbaar zijn. Het is daarom belangrijk om je beveiligingsmaatregelen regelmatig te evalueren en te verbeteren. Gebruik frameworks zoals de Plan-Do-Check-Act-cyclus om je beveiliging dynamisch te houden. Dit is ook een belangrijk onderdeel van ISO-normen, zoals ISO 27001. Ontdek hier hoe ISO 27001 je bedrijf helpt te beschermen tegen cyberrisico’s.

    Bescherm je bedrijf, start vandaag!

    Met deze 10 stappen kun je direct aan de slag om je informatiebeveiliging te versterken. Tools zoals Complitrack helpen je om processen te automatiseren en overzicht te behouden, zodat je met vertrouwen kunt groeien.

    Wil je weten hoe Complitrack jouw organisatie kan ondersteunen bij risicobeheer, informatiebeveiliging en compliance? Plan een gratis demo of neem contact op via onze contactpagina. Wij helpen je graag verder met een oplossing!