Tag: NIS2

  • Cyberbeveiligingswet uitgelegd: val je er vanaf 15 augustus onder?

    Cyberbeveiligingswet uitgelegd: val je er vanaf 15 augustus onder?

    Op 15 augustus 2026 treedt de Cyberbeveiligingswet in werking. Vanaf die datum gelden nieuwe verplichtingen voor ruim 8.000 Nederlandse organisaties. Toch valt niet iedere onderneming automatisch onder de wet. Of de Cyberbeveiligingswet rechtstreeks op jouw organisatie van toepassing is, hangt vooral af van de sector, de concrete dienst die je verleent, de omvang van de onderneming en enkele uitzonderingen.

    Je moet die beoordeling in veel gevallen zelf maken. Wachten op een persoonlijke brief of aanwijzing is daarom geen verstandige strategie. Ook wanneer je buiten de directe reikwijdte valt, kunnen klanten beveiligingseisen aan je stellen omdat zij hun eigen ketenrisico’s moeten beheersen.

    Na het lezen kun je bepalen of je rechtstreeks onder de wet valt, vooral via klanten wordt geraakt of waarschijnlijk buiten de wettelijke reikwijdte blijft.

    De Nederlandse uitwerking van NIS2

    De Cyberbeveiligingswet is de Nederlandse implementatie van de Europese NIS2-richtlijn. Zij vervangt bij de inwerkingtreding de huidige Wet beveiliging netwerk- en informatiesystemen, de Wbni.

    NIS2 bepaalt het Europese kader. Voor Nederlandse organisaties zijn uiteindelijk de Cyberbeveiligingswet, het Cyberbeveiligingsbesluit en eventuele sectorspecifieke regels bepalend. De relevante vraag is daarom niet meer wat NIS2 in algemene zin betekent, maar wat de Nederlandse wet vanaf 15 augustus 2026 van jouw organisatie verlangt.

    Val je onder de Cyberbeveiligingswet? Doorloop vier controles

    Controle 1: valt je activiteit binnen een aangewezen sector?

    De wet bestrijkt achttien sectoren, verdeeld over twee bijlagen.

    Bijlage 1: hoogkritieke sectorenBijlage 2: andere kritieke sectoren
    Energie, vervoer, bankwezen, infrastructuur voor de financiële markt, gezondheidszorg, drinkwater, afvalwater, digitale infrastructuur, beheer van ICT-diensten voor zakelijke klanten, overheid en ruimtevaartPost- en koeriersdiensten, afvalstoffenbeheer, chemische stoffen, levensmiddelen, bepaalde vormen van vervaardiging, digitale aanbieders en onderzoek

    Een branchebenaming is niet voldoende. Een softwarebedrijf valt bijvoorbeeld niet automatisch onder de wet omdat het actief is in de IT-sector. De concrete dienst is bepalend. Denk aan cloudcomputingdiensten, datacentrumdiensten, beheerde diensten of beheerde beveiligingsdiensten.

    Ook binnen andere sectoren gelden specifieke definities. Een organisatie kan actief zijn in de zorg of levensmiddelenindustrie zonder automatisch een soort entiteit te zijn die in de wettelijke bijlagen wordt genoemd. Kijk daarom niet alleen naar je sector, maar ook naar de dienst of activiteit die je daadwerkelijk uitvoert.

    Controle 2: welke juridische entiteit verleent de dienst?

    Veel organisaties bestaan uit meerdere bv’s, bedrijfsonderdelen of vestigingen. De toepasselijkheid wordt niet alleen op basis van een handelsnaam of concernnaam beoordeeld. Je moet vaststellen welke juridische entiteit de aangewezen dienst daadwerkelijk verleent.

    Daarbij zijn onder meer de contractpartij, de uitgevoerde activiteit, de vestigingsplaats en de relatie met andere ondernemingen relevant. Een afzonderlijke bv kan klein lijken, terwijl zij voor de omvangstoets door haar relatie met andere groepsmaatschappijen toch als een grotere onderneming telt.

    Bij een eenvoudige organisatiestructuur is dit meestal goed vast te stellen. De beoordeling wordt ingewikkelder wanneer diensten over meerdere entiteiten of landen zijn verdeeld. Gebruik in dat geval de officiële zelfevaluatie en de handreiking voor complexe bedrijfsmodellen van het NCSC.

    Controle 3: voldoet de organisatie aan de omvangscriteria?

    De Cyberbeveiligingswet sluit voor de omvangsbepaling aan bij de Europese definitie van kleine en middelgrote ondernemingen. Daarbij tellen het aantal werkzame personen, de jaaromzet en het balanstotaal mee.

    CategorieCriteria in hoofdlijnen
    Kleine ondernemingMinder dan 50 werkzame personen en maximaal €10 miljoen omzet of balanstotaal
    Middelgrote onderrnemingMinder dan 250 werkzame personen en maximaal €50 miljoen jaaromzet of maximaal €43 miljoen balanstotaal, voor zover de onderneming niet als klein geldt
    Boven de middelgrote drempel250 of meer werkzame personen, of bij minder dan 250 werkzame personen zowel meer dan €50 miljoen jaaromzet als meer dan €43 miljoen balanstotaal

    De cijfers van partner- en verbonden ondernemingen kunnen geheel of gedeeltelijk meetellen. De veelgehoorde vuistregel ‘vanaf vijftig medewerkers val je onder NIS2’ is daarom te eenvoudig. Een organisatie moet ook een aangewezen dienst verlenen en de omvang moet volgens de Europese ondernemingsberekening worden vastgesteld.

    De omvang heeft ook invloed op de classificatie. Voor veel organisaties uit bijlage 1 geldt dat een middelgrote organisatie als belangrijke entiteit wordt aangemerkt. Een organisatie die volgens de Europese berekening groter is dan een middelgrote onderneming, is doorgaans een essentiële entiteit. Organisaties uit bijlage 2 zijn in beginsel belangrijke entiteiten wanneer zij middelgroot of groter zijn.

    Controle 4: geldt een uitzondering of bijzondere regel?

    Voor bepaalde soorten organisaties geldt de gebruikelijke omvangstoets niet of slechts gedeeltelijk. Dit speelt onder meer bij bepaalde communicatie-, DNS- en vertrouwensdiensten en bij bepaalde overheidsinstanties.

    Ook een kleinere organisatie kan daardoor rechtstreeks onder de Cyberbeveiligingswet vallen. Daarnaast kan een organisatie afzonderlijk als essentiële entiteit worden aangewezen wanneer zij bijvoorbeeld de enige aanbieder van een essentiële dienst is of wanneer uitval grote gevolgen kan hebben voor de openbare veiligheid of volksgezondheid.

    Niet iedere bijzondere categorie krijgt exact dezelfde verplichtingen. Controleer een mogelijke uitzondering daarom afzonderlijk.

    Een blog helpt bij de voorselectie, maar vervangt geen officiële toepasselijkheidstoets. Leg vast welke sector, dienst, juridische entiteit, omvang en uitzonderingen je hebt beoordeeld. Laat twijfelgevallen juridisch of sectorspecifiek controleren.

    Wat is na deze controles je waarschijnlijke positie?

    Voorlopige uitkomstLogische vervolgstap
    Je verleent een aangewezen dienst en voldoet aan de omvangscriteriaBepaal of je als essentiële of belangrijke kwalificeert
    Je verleent geen aangewezen dienst, maar werkt voor gereguleerde klantenInventariseer contractuele eisen en ketenrisico’s
    Je verleent geen aangewezen dienst en er geldt geen bijzondere regelLeg vast waarom de wet waarschijnlijk niet rechtstreeks van toepassing is
    De dienst, concernstructuur of uitzondering is niet duidelijkLaat een formele beoordeling uitvoeren

    Ook een conclusie dat de wet niet van toepassing is, is een governancebesluit. Bewaar de onderbouwing en beoordeel deze opnieuw bij groei, overnames, nieuwe diensten of wijzigingen in de organisatiestructuur.

    Je valt niet rechtstreeks onder de wet: ben je dan klaar?

    Niet altijd.

    Een leverancier valt niet automatisch onder de Cyberbeveiligingswet doordat een klant eronder valt. Een gereguleerde klant moet echter wel risico’s binnen zijn toeleveringsketen beheersen. Daardoor kan de klant beveiligingseisen stellen aan leveranciers die toegang hebben tot systemen, digitale diensten leveren of op een andere manier risico’s voor de dienstverlening kunnen veroorzaken.

    Dat kan leiden tot vragen over toegangsbeheer, incidentmelding, continuïteit, kwetsbaarheden, onderaannemers en de beveiliging van producten en diensten. Directe wettelijke toepasselijkheid en commerciële ketendruk zijn dus twee verschillende vraagstukken. Je kunt juridisch buiten de wet vallen en toch informatie of contractuele waarborgen moeten aanleveren om een klantrelatie te behouden.

    Hoe je leveranciers structureel aan bedrijfsmiddelen en risico’s koppelt, lees je in Effectieve leveranciersbeoordeling met CompliTrack.

    Welke verplichtingen gelden als je onder de wet valt?

    Organisaties die als essentiële of belangrijke entiteit kwalificeren, krijgen te maken met een registratieplicht, zorgplicht, meldplicht en bestuurlijke verantwoordelijkheid.

    Registratie vindt plaats via MijnNCSC en is vanaf 15 augustus 2026 verplicht. Controleer vooraf wie de registratie uitvoert, welke machtiging nodig is en welke gegevens moeten worden aangeleverd.

    De zorgplicht begint bij risicomanagement. Organisaties moeten passende en evenredige technische, operationele en organisatorische maatregelen nemen. De wet behandelt tien gebieden, waaronder risicoanalyse, incidentrespons, continuïteit, ketenbeveiliging, cyberhygiëne, toegangsbeheer, assetbeheer, sterke authenticatie en het beoordelen van de effectiviteit van maatregelen. Het gaat niet om zo veel mogelijk maatregelen, maar om een samenhangende aanpak die aansluit op de werkelijke risico’s.

    Significante incidenten moeten binnen wettelijke termijnen worden gemeld. Eerst volgt onverwijld en uiterlijk binnen 24 uur een vroegtijdige waarschuwing. Uiterlijk binnen 72 uur volgt een inhoudelijkere melding. Uiterlijk één maand na die 72-uursmelding volgt een eindverslag. Loopt het incident dan nog, dan wordt eerst een voortgangsverslag ingediend en volgt het eindverslag binnen één maand na de afhandeling.

    Dat lukt alleen wanneer vooraf duidelijk is wie de ernst beoordeelt, wie mag escaleren en wie de melding indient. Meer over het registreren, analyseren en opvolgen van incidenten lees je in Van incident naar verbetering: hoe organisaties incidentbeheer optimaliseren met GRC-software.

    Ook het bestuur krijgt een concrete verantwoordelijkheid. De maatregelen onder de zorgplicht moeten door het bestuur worden goedgekeurd. Ieder bestuurslid moet binnen twee jaar over voldoende kennis en vaardigheden beschikken om cyberrisico’s en maatregelen te kunnen beoordelen. Die kennis moet aantoonbaar actueel worden gehouden en deelname aan een passende training moet met een certificaat kunnen worden aangetoond. Cyberbeveiliging kan dus niet volledig bij IT of een externe adviseur worden neergelegd.

    Je hebt ISO 27001: voldoe je dan automatisch?

    Nee.

    Een werkend ISMS volgens ISO 27001 biedt wel een sterke basis. Onderwerpen als risicoanalyse, incidentmanagement, leveranciersbeheer, toegangsbeheer, interne audits en continue verbetering komen ook binnen de Cyberbeveiligingswet terug.

    Een ISO 27001-certificaat bepaalt echter niet of de wet juridisch op jouw organisatie van toepassing is. Ook de registratie, wettelijke meldtermijnen, bestuurlijke verplichtingen en specifieke zorgplicht moeten afzonderlijk worden beoordeeld.

    Gebruik ISO 27001 daarom als fundament. Hergebruik bestaande risicoanalyses, maatregelen en processen, maar controleer expliciet welke wettelijke aanvullingen nodig zijn.

    Wat moet je nu concreet doen?

    Begin niet direct met een omvangrijk implementatieprogramma. Start met vijf bestuurbare stappen:

    1. Leg vast welke sector, dienst en juridische entiteit je hebt beoordeeld.
    2. Bereken de omvang volgens de Europese ondernemingsdefinitie.
    3. Bepaal je voorlopige positie: essentieel, belangrijk, indirect geraakt of waarschijnlijk buiten de wet.
    4. Inventariseer welke wettelijke verplichtingen of klantvragen daaruit volgen.
    5. Wijs verantwoordelijkheden toe en leg vast wanneer de beoordeling opnieuw plaatsvindt.

    Val je waarschijnlijk binnen de wet, bereid dan de registratie voor en beoordeel gericht wat nog ontbreekt bij risico’s, incidentmelding, leveranciers en bestuurlijke verantwoordelijkheid.

    Val je waarschijnlijk buiten de wet, documenteer dan waarom. Controleer daarnaast welke klanten zelf gereguleerd zijn en welke contractuele eisen zij aan jou stellen. Zo voorkom je dat iedere nieuwe vragenlijst uitgroeit tot een los complianceproject.

    Conclusie: begin met bepalen wat voor jouw organisatie geldt

    De Cyberbeveiligingswet vraagt niet van iedere organisatie hetzelfde. De eerste stap is daarom niet het aanschaffen van tooling, het schrijven van nieuw beleid of het starten van een uitgebreid adviestraject.

    Begin met drie vragen: leveren we een aangewezen dienst, voldoen we aan de omvangscriteria of een bijzondere regel en welke wettelijke of contractuele eisen volgen daar concreet uit?

    Leg de beoordeling vast. Zo weet je niet alleen wat je moet doen, maar kun je ook uitleggen waarom bepaalde verplichtingen wel of niet op jouw organisatie van toepassing zijn.

    Breng samenhang aan in je voorbereiding

    Valt je organisatie onder de Cyberbeveiligingswet, of stellen klanten steeds vaker NIS2-eisen?

    Met CompliTrack leg je de uitkomst van je beoordeling, risico’s, maatregelen, incidenten, leveranciers en vervolgacties samenhangend vast. Zo werk je aantoonbaar aan digitale weerbaarheid, zonder dat compliance uitgroeit tot een omvangrijk en kostbaar implementatieproject.

    Verder lezen

    In DORA uitgelegd: wanneer raakt digitale weerbaarheid jouw organisatie? lees je meer over het verschil tussen rechtstreekse wettelijke verplichtingen en beveiligingseisen die via klanten en ketenpartners ontstaan.
  • Leveranciers beoordelen zonder Excel: zo krijg je écht grip op risico’s

    Leveranciers beoordelen zonder Excel: zo krijg je écht grip op risico’s

    Stel je voor: je leverancier scoort een 9,3 in je jaarlijkse beoordeling. Netjes. Je legt de score vast in Excel, checkt het vakje voor “beoordeeld” en gaat verder met je dag. Tot het misgaat. De dienst valt uit, een datalek ontstaat, of een project loopt vertraging op omdat je leverancier zijn afspraken niet nakomt. En ineens blijkt die 9,3 vooral gebaseerd op goede bedoelingen, en weinig onderbouwing.

    Voor veel organisaties is dit herkenbaar. Leveranciersbeoordeling is vaak een verplichting op papier: een lijstje, een score en hop, klaar is Kees. Maar het echte doel van zo’n beoordeling? Grip krijgen op risico’s in je keten. Juist daar gaat het met Excel vaak mis.

    In deze blog lees je waarom die klassieke aanpak tekortschiet, wat een moderne beoordeling wél inhoudt, en hoe je leveranciers structureel én risico gestuurd kunt beoordelen – zonder spreadsheets.

    Waarom Excel tekortschiet bij leveranciersbeoordeling

    Excel is laagdrempelig, maar het is niet ontworpen voor gestructureerd risicobeheer. Wat er in de praktijk gebeurt:

    • Beoordelingen zonder context
      Je weet niet wie toegang heeft tot welke systemen, data of processen. Iedereen scoort ‘voldoende’, maar niemand weet waarom.
    • Verouderde inzichten
      Zodra je een Excelbestand opslaat, is het eigenlijk al achterhaald. Certificaten verlopen, prestaties veranderen, incidenten worden vergeten.
    • Geen structurele opvolging
      Een leverancier scoort een 6 – en dan? Wie neemt actie? Wat moet er gebeuren? Excel heeft geen workflow, geen reminders, geen eigenaarschap.
    • Afhankelijkheid van personen
      Eén medewerker weet hoe het bestand werkt. Tot die met vakantie gaat – of vertrekt.

    Het resultaat? Je voldoet op papier aan je ISO 9001- of ISO 27001-verplichting, maar in de praktijk heb je weinig zicht op je echte kwetsbaarheden.

    Wat een moderne leveranciersbeoordeling wél doet

    Leveranciersbeoordeling is geen formaliteit, maar een onmisbaar onderdeel van je compliance- en risicostrategie. Zeker als je werkt met normen als ISO 9001, ISO 27001 of als je moet voldoen aan de NIS2.

    Een slimme aanpak:

    • Koppelt leveranciers aan bedrijfsmiddelen
      Denk aan systemen, klantdata, infrastructuur of operationele processen. Een leverancier die je cloudomgeving beheert, vraagt om een andere beoordeling dan je koffieleverancier.
    • Beoordeelt op basis van risico’s
      Niet elke leverancier is even kritisch. Beoordeel op impact: wie beïnvloedt je continuïteit, je informatiebeveiliging of je kwaliteit?
    • Kijkt verder dan een rapportcijfer
      Beoordeel leveranciers niet alleen op algemene indruk, maar op actuele prestaties, incidenthistorie, certificering en contractuele naleving.
    • Is cyclisch en continu
      Een eenmalige score is waardeloos zonder opvolging. Plan herbeoordelingen in, koppel acties aan uitkomsten en blijf monitoren.
    • Is aantoonbaar, gestructureerd en schaalbaar
      Auditoren vragen niet of je iets hebt beoordeeld, maar hóé. Welke criteria? Welke acties zijn genomen? Welke risico’s zijn geïdentificeerd?

    Praktijkvoorbeeld: waarom context alles is

    Stel, je werkt met een externe IT-partner die jouw klantportaal beheert. Die partner scoort elk jaar een 8,5 in je Excel-beoordeling.
    Maar…

    • “Je weet niet meer of ze nog een geldige ISO 27001-certificering hebben.”
    • “Je hebt geen zicht op incidenten die ze hebben meegemaakt.”
    • “Ze beheren systemen die klantdata bevatten, maar dat is nergens gekoppeld.”

    Als er een datalek ontstaat, kun je het niet terugleiden naar een actuele risico-inschatting.

    Had je wél gewerkt met een systeem dat deze leverancier koppelt aan je kritieke systemen, dan had je direct gezien dat hier meer controle over was – en had je eerder kunnen bijsturen.

    Hoe begin je zelf?

    Een goede eerste stap richting structurele leveranciersbeoordeling is het koppelen van leveranciers aan je bedrijfsmiddelen. Denk hierbij aan:

    • IT-systemen (zoals je CRM of klantportaal)
    • Gevoelige datasets (klantgegevens, gezondheidsinformatie)
    • Kernprocessen (productie, logistiek, support)
    • Fysieke middelen (toegang tot kantoor, apparatuur)

    Daarna: bepaal voor elk bedrijfsmiddel wat de impact is bij falen, en bepaal welk risico je accepteert. Hoe hoger de impact, hoe hoger de beoordelingsfrequentie en de eisen aan je leverancier.

    Gebruik vervolgens tooling zoals CompliTrack om:

    • Leveranciers te koppelen aan bedrijfsmiddelen
    • Risicoanalyses automatisch uit te voeren
    • Incidenten te registreren en te koppelen aan leveranciers
    • Beoordelingen te plannen, acties toe te wijzen en opvolging te borgen
    • Certificaten, contracten en prestaties inzichtelijk te houden

    Waarom dit nú belangrijk is

    De wereld verandert. Leveranciers hebben vaker directe toegang tot je informatie, je infrastructuur en je klanten. En dat betekent: hun fouten worden jouw risico’s.

    Tegelijkertijd worden de eisen strenger:

    • ISO 9001 vraagt om objectieve en herhaalbare leveranciersbeoordeling
    • ISO 27001 stelt eisen aan beheersmaatregelen voor derde partijen
    • NIS2 eist aantoonbare controle over je toeleveringsketen

    Met andere woorden: je kunt het je niet veroorloven om leveranciersbeoordeling te blijven zien als een Excel-ritueel.

    Van incident naar inzicht: een echt voorbeeld

    Een middelgroot IT-bedrijf – klant van ons – gebruikte jarenlang een jaarlijkse vragenlijst in Excel om leveranciers te beoordelen. Eén van hun leveranciers scoorde altijd keurig een 9. Tot bleek dat deze leverancier geen actuele ISO-certificering meer had én toegang had tot klantdata. Na een incident was er geen duidelijk zicht op wie waarvoor verantwoordelijk was.

    Sindsdien gebruiken ze CompliTrack om leveranciers structureel te koppelen aan systemen, risico’s en maatregelen. Beoordelingen zijn nu risico gestuurd, geautomatiseerd en gekoppeld aan incidenthistorie. En audits? Die doorstaan ze nu zonder gedoe, en met vertrouwen.

    Klaar om afscheid te nemen van Excel?

    Leveranciersbeoordeling hoeft geen corvee te zijn. Het kan je juist helpen om risico’s te verkleinen, audits soepel te laten verlopen en je organisatie soepeler en veerkrachtiger te maken.

    Wil je verder lezen? Bekijk dan ook:

    Of: plan direct een vrijblijvende demo. Dan laten we je zien hoe je met één centrale tool leveranciersbeoordeling wél overzichtelijk, efficiënt en impactvol maakt.

  • ISO 27001 en NIS2: Hoe risicobeheer helpt bij cyberweerbaarheid

    ISO 27001 en NIS2: Hoe risicobeheer helpt bij cyberweerbaarheid

    Cyberdreigingen worden steeds geavanceerder, terwijl wet- en regelgeving zoals ISO 27001 en NIS2 organisaties verplichten om hun informatiebeveiliging naar een hoger niveau te tillen. Veel bedrijven zien deze regelgeving als een complexe verplichting, maar met een gestructureerde aanpak biedt risicobeheer juist een concurrentievoordeel.

    Door risico’s proactief te identificeren, analyseren en beheersen, kunnen bedrijven niet alleen voldoen aan ISO 27001 en NIS2, maar ook hun cyberweerbaarheid versterken. In deze deep dive bespreken we hoe effectief risicobeheer je organisatie helpt om:

    • Cyberdreigingen tijdig te herkennen
    • Beveiligingsmaatregelen strategisch te implementeren
    • Voldoen aan compliance-eisen zonder onnodige kosten
    • Operationele efficiëntie en continuïteit te verbeteren

    Daarnaast laten we zien hoe een GRC-oplossing zoals CompliTrack het risicobeheerproces automatiseert en optimaliseert.

    Wat is risicobeheer en waarom is het cruciaal?

    Risicobeheer is het proces waarmee bedrijven dreigingen en kwetsbaarheden in kaart brengen, analyseren en mitigeren. Binnen informatiebeveiliging richt dit zich vooral op risico’s zoals:

    • Cyberaanvallen (phishing, ransomware, DDoS)
    • Datalekken en compliance-schendingen
    • Kwetsbaarheden in IT-systemen en leveranciers
    • Menselijke fouten en social engineering

    Veel organisaties maken de fout om risico’s slechts één keer te beoordelen, bijvoorbeeld bij een audit. Maar cyberdreigingen veranderen continu, waardoor een dynamische en doorlopende risicoanalyse noodzakelijk is.

    Praktijkvoorbeeld: Hoe risicobeheer een phisingaanval voorkwam

    Een consultancybureau heeft te maken gehad met een phishingaanval, waarbij een medewerker inloggevens heeft gedeeld. Dankzij een effectieve risicoanalyse waren er al maatregelen getroffen:

    • Multi-Factor Authenticatie (MFA) was al ingeschakeld en voorkwam ongeautoriseerde toegang
    • Medewerkers kregen een periodieke phishing-awareness-training aangeboden.
    • Simulaties en oefeningen hielpen medewerkers om verdachte mails te herkennen.

    Risicobeheer binnen ISO 27001

    ISO 27001 vereist een risicogebaseerde aanpak voor het opzetten van een Information Security Management System (ISMS). Dit betekent dat bedrijven maatregelen moeten nemen op basis van een grondige risicoanalyse.

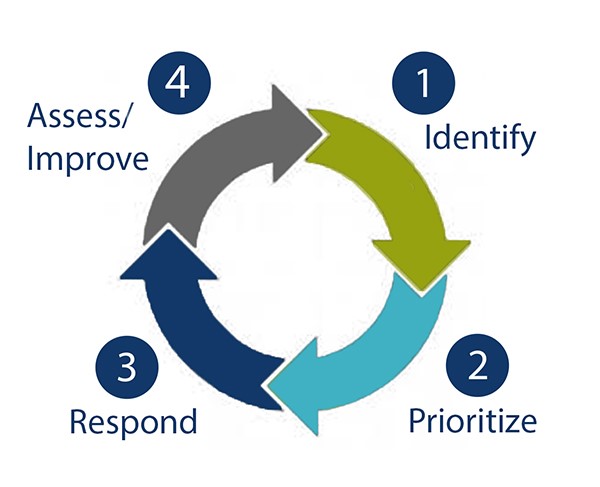
    De cyclus van risicobeheer

    De belangrijkste stappen in risicobeheer

    1. Identificeren van informatiebeveiligingsrisico’s
    2. Analyseren en beoordelen van de impact en waarschijnlijkheid
    3. Selecteren en implementeren van passende beheersmaatregelen
    4. Continu monitoren en verbeteren van risico’s en maatregelen

    Praktijkvoorbeeld: Leveranciersrisico’s beheersen

    Een IT-dienstverlener ontdekte tijdens een audit dat leveranciers geen duidelijke beveiligingseisen hadden. Hierdoor ontstond een risico op datalekken via derde partijen.

    • Leveranciersbeoordeling werd een vast onderdeel van het ISMS
    • Contracten werden aangescherpt met ISO 27001-beveiligingseisen
    • Periodieke audits garandeerden naleving

    Meer weten? Lees: Interne audit ISO 9001: De sleutel tot een effectief kwaliteitsmanagementsysteem

    Risicobeheer binnen NIS2

    De NIS2-richtlijn legt strengere eisen op aan cybersecurity, vooral voor organisaties in kritieke sectoren zoals energie, gezondheidszorg en IT-dienstverlening.

    Belangrijke verplichtingen onder NIS2

    • Regelmatige risicoanalyses moeten cybersecuritydreigingen evalueren
    • Strengere eisen voor incidentrespons (incidenten moeten binnen 24 uur gemeld worden)
    • Toeleveringsketenbeheer vereist controle over leveranciersrisico’s

    Praktijkvoorbeeld: Incidentbeheer bij een IT-bedrijf

    Een IT-serviceprovider kreeg te maken met een datalek door een verkeerd geconfigureerde firewall. Dankzij een geautomatiseerd incidentresponsplan konden ze:

    • Incident automatisch loggen en escaleren naar de IT-afdeling
    • Herstelmaatregelen direct activeren en opvolgen
    • Een post-incidentanalyse uitvoeren om verbeterpunten vast te leggen

    Meer weten? Lees: Wat is NIS2 en hoe beïnvloedt het jouw ISMS?

    Best Practices voor effectief risicobeheer

    1. Gebruik een centrale risicobeheertool

    Veel bedrijven beheren hun risico’s nog in Excel-sheets of losse documenten. Dit leidt vaak tot:

    • Verouderde of inconsistente risico-inventarisaties
    • Gebrek aan overzicht bij audits
    • Trage respons bij dreigingen

    Door gebruik te maken van een gespecialiseerde GRC-tool zoals CompliTrack, kunnen risico’s centraal worden geregistreerd, geanalyseerd en bijgewerkt. Dit zorgt ervoor dat het risicobeheerproces:

    • Efficiënter verloopt
    • Geautomatiseerd en dynamisch blijft
    • Direct gekoppeld wordt aan incidenten, maatregelen en compliance-eisen

    Praktijkvoorbeeld: Van Excel naar geïntegreerd risicobeheer

    Een middelgroot IT-bedrijf werkte jarenlang met handmatige risicoanalyses in Excel. Tijdens een interne audit bleek dat meerdere risico’s niet waren bijgewerkt, waardoor sommige dreigingen onderschat werden.

    Door over te stappen op een geautomatiseerd risicobeheersysteem kon het bedrijf:

    • Risico’s real-time monitoren
    • Automatisch maatregelen koppelen aan risico’s
    • Taken en acties toewijzen aan verantwoordelijke teams

    2. Voer regelmatige risicoanalyses uit

    ISO 27001 en NIS2 vereisen een doorlopende evaluatie van risico’s. Een eenmalige risicoanalyse is niet voldoende om te voldoen aan wet- en regelgeving.

    Door periodieke risicoanalyses uit te voeren en deze te koppelen aan veranderende bedrijfsomstandigheden, kunnen bedrijven zich sneller aanpassen aan nieuwe dreigingen, zoals:

    • Opkomst van AI-gestuurde cyberaanvallen
    • Nieuwe wetgeving zoals de DORA-verordening voor financiële instellingen
    • Wijzigingen in de IT-infrastructuur (bijvoorbeeld cloudmigraties)

    Praktijkvoorbeeld: Hoe een financiële dienstverlener zich aanpaste aan nieuwe dreigingen

    Een fintechbedrijf in Nederland gebruikte een GRC tool om een dynamisch risicobeheerproces op te zetten. Toen in 2024 AI-gestuurde phishingaanvallen steeds geavanceerder werden, voerden zij een extra risicoanalyse uit, waarbij ze de volgende maatregelen implementeerden:

    • Extra beveiligingslaag met AI-gestuurde threat detection
    • Verhoogde security-awareness-trainingen voor medewerkers
    • Periodieke phishingtests met realistische scenario’s

    Door regelmatig risicoanalyses uit te voeren, kon het bedrijf zich proactief beschermen tegen nieuwe dreigingen.

    3. Automatiseer incidentrespons

    NIS2 legt strengere eisen op aan incidentbeheer en respons. Een trage of inconsistente reactie op beveiligingsincidenten kan leiden tot zware boetes en reputatieschade. Daarom is een geautomatiseerd incidentbeheerproces essentieel.

    Organisaties kunnen dit proces optimaliseren door:

    • Automatische detectie en melding van incidenten
    • Gestructureerde escalatieprocedures
    • Koppeling van incidenten aan risicoanalyses en maatregelen

    Praktijkvoorbeeld: Hoe een zorginstelling zijn incidentrespons optimaliseerde

    Een ziekenhuis in België werd getroffen door een ransomware-aanval. Dankzij een geautomatiseerd incidentresponsplan in konden ze snel handelen:

    • Incident automatisch loggen en escaleren naar de IT-securityafdeling
    • Herstelmaatregelen direct activeren, zoals isolatie van besmette systemen
    • Post-incidentanalyse uitvoeren en verbeterpunten vastleggen

    Doordat alle incidenten direct werden geregistreerd en geanalyseerd, kon het ziekenhuis zijn beveiliging versterken en toekomstige incidenten beter voorkomen.

    4. Koppel risicobeheer aan compliance

    Veel organisaties behandelen risicobeheer en compliance als aparte processen. Dit leidt vaak tot dubbel werk en inefficiënties. Een geïntegreerde aanpak zorgt ervoor dat:

    • Risico’s direct worden gekoppeld aan compliance-eisen zoals ISO 27001 en NIS2
    • Audits sneller verlopen omdat alle risicogegevens centraal beschikbaar zijn
    • Continue verbetering mogelijk is door feedback uit audits en incidenten te verwerken

    Praktijkvoorbeeld: Hoe een softwarebedrijf risico’s en compliance integreerde

    Een SaaS-bedrijf in de financiële sector had moeite met ISO 27001-compliance omdat risicoanalyses en audits los van elkaar werden uitgevoerd. Dit leidde tot vertragingen bij certificeringen en onnodige werkdruk.

    Door gebruik te maken van geïntegreerd auditbeheer konden ze:

    • Risicoanalyses koppelen aan hun ISO 27001-controls
    • Automatisch bewijzen verzamelen voor audits
    • Bevindingen uit audits direct omzetten in verbeteracties

    Conclusie

    Risicobeheer is de kern van een sterke cyberweerbaarheid en een essentieel onderdeel van zowel ISO 27001 als NIS2-compliance. Door risico’s gestructureerd te beheren, kunnen bedrijven niet alleen voldoen aan wettelijke eisen, maar ook hun beveiligingsniveau verhogen en operationele efficiëntie verbeteren.

    Met CompliTrack kunnen organisaties:

    • Risico’s, incidenten en maatregelen centraal beheren
    • Geautomatiseerde risicoanalyses en audits uitvoeren
    • Direct voldoen aan ISO 27001 en NIS2 zonder extra handmatig werk

    Wil jij ontdekken hoe CompliTrack jouw organisatie kan helpen?

    Neem contact met ons op en vraag een demo aan!

  • Wat is NIS2 en hoe beïnvloedt het jouw ISMS?

    Wat is NIS2 en hoe beïnvloedt het jouw ISMS?

    De wereld van informatiebeveiliging verandert snel, en met de nieuwe NIS2-richtlijn staan er belangrijke wijzigingen op stapel voor het MKB. In deze blog leggen we uit wat NIS2 is, hoe het jouw bedrijf raakt en hoe je met een Information Security Management System (ISMS) eenvoudig aan de nieuwe eisen kunt voldoen. Ontdek hoe een oplossing zoals Complitrack je helpt om je informatiebeveiliging te verbeteren en compliant te blijven.

    Wat is de NIS2-richtlijn?

    De NIS2-richtlijn is de opvolger van de oorspronkelijke NIS-richtlijn en is vanaf eind 2024 van kracht. Waar NIS vooral gericht was op grote bedrijven en kritieke infrastructuur, breidt NIS2 de regelgeving uit naar meer sectoren, inclusief veel kleine en middelgrote bedrijven (MKB).

    De NIS2-richtlijn heeft als doel de cybersecurity binnen de Europese Unie te versterken door bedrijven te verplichten hun netwerk- en informatiesystemen beter te beveiligen. Bedrijven die onder deze wetgeving vallen moeten voldoen aan strengere eisen voor risicobeheer, incidentrapportage en beveiliging van hun toeleveranciers.

    Waarom is NIS2 belangrijk voor het MKB?

    Veel MKB-bedrijven zullen voor het eerst onder de nieuwe richtlijn vallen. Dit betekent dat zij verplicht zijn om:

    • Risico’s te identificeren en te beheren binnen hun organisatie én binnen hun hele toeleveringsketen
    • Cyberincidenten snel te rapporteren aan de autoriteiten.
    • Regelmatig de beveiliging van hun IT-systemen te controleren en aan te tonen dat ze compliant zijn.

    Non-compliance kan leiden tot boetes die kunnen oplopen tot miljoenen euro’s. Voor het MKB is het daarom cruciaal om tijdig actie te ondernemen en een goed ISMS op te zetten.

    Hoe beïnvloedt NIS2 jouw Information Security Management System (ISMS)?

    1. Breder risicomanagement
      NIS2 vereist dat bedrijven een breder scala aan risico’s beheren, inclusief de risico’s die ontstaan door samenwerking met toeleveranciers en partners. Je ISMS moet flexibel genoeg zijn om deze risico’s te identificeren, te monitoren en te beheren.
    2. Verplichte incidentenrapportage
      Onder NIS2 moeten bedrijven cyberincidenten binnen 24 uur melden aan de bevoegde autoriteiten. Een goed ISMS helpt je om incidenten snel te registreren en te rapporteren, zodat je aan deze verplichting kunt voldoen.
    3. Regelmatige audits en compliance-controles
      Je moet kunnen aantonen dat je beveiligingsmaatregelen effectief zijn. Dit betekent dat je ISMS in staat moet zijn om regelmatige audits te ondersteunen en je compliance-stappen te documenteren.
    4. Beveiliging van toeleveranciers
      NIS2 vraagt om extra aandacht voor de beveiliging van de hele keten. Jouw ISMS moet ook risico’s van derden beheren om te voldoen aan de eisen van de richtlijn.

    Hoe kan Complitrack je helpen bij NIS2 compliance?

    Complitrack is een lichtgewicht en gebruiksvriendelijke GRC-tool (Governance, Risk & Compliance) die speciaal is ontwikkeld voor het MKB. Met Complitrack kun je eenvoudig je ISMS beheren en voldoen aan de eisen van de NIS2 zonder dat je bedrijf wordt overspoeld door complexe processen.

    Met Complitrack kun je:

    • Risico’s beheren: Eenvoudig risico’s identificeren en beheersen, inclusief de risico’s van je toeleveranciers.
    • Incidenten rapporteren: Snel en eenvoudig cyberincidenten registreren en rapporteren volgens de wettelijke vereisten.
    • Audits uitvoeren: Regelmatig je beveiliging controleren en audits plannen om te zorgen dat je voldoet aan de NIS2-regelgeving.
    • Leveranciersbeheer integreren: Hou grip op de beveiliging binnen je toeleveringsketen.

    Waarom is het belangrijk om nu te starten?

    De boetes voor non-compliance onder NIS2 kunnen flink oplopen, en dat wil je als MKB-bedrijf natuurlijk voorkomen. Gelukkig hoef je niet alles zelf uit te zoeken. Met een oplossing zoals Complitrack kun je eenvoudig je informatiebeveiliging optimaliseren en voldoen aan de eisen van de NIS2, zonder dat het een enorme tijdsinvestering kost.

    Complitrack biedt een oplossing die speciaal is afgestemd op de behoeften van het MKB, zodat je de controle over je cybersecurity houdt, zonder de complexiteit van grote, dure systemen.

    Klaar voor de toekomst met Complitrack?

    Ben je klaar om je bedrijf toekomstbestendig te maken en te voldoen aan de nieuwe NIS2-regelgeving? Complitrack helpt je hierbij met een schaalbare en eenvoudige oplossing die speciaal is ontworpen voor het MKB.

    Neem vandaag nog contact met ons op en ontdek hoe we jouw ISMS kunnen versterken, zodat je voldoet aan de NIS2-eisen en je kunt concentreren op wat echt belangrijk is: je bedrijf laten groeien.